Le forze dell’ordine europee hanno messo a segno una importante operazione contro il cybercrime con l’arresto di un sedicenne sospettato di gestire KillSec, gruppo collegato a ransomware ed estorsione tramite furto di dati. L’indagine indica che KillSec avrebbe sottratto informazioni sensibili a organizzazioni pubbliche e private, minacciando di pubblicarle su un sito di leak nel dark web in assenza di pagamento.
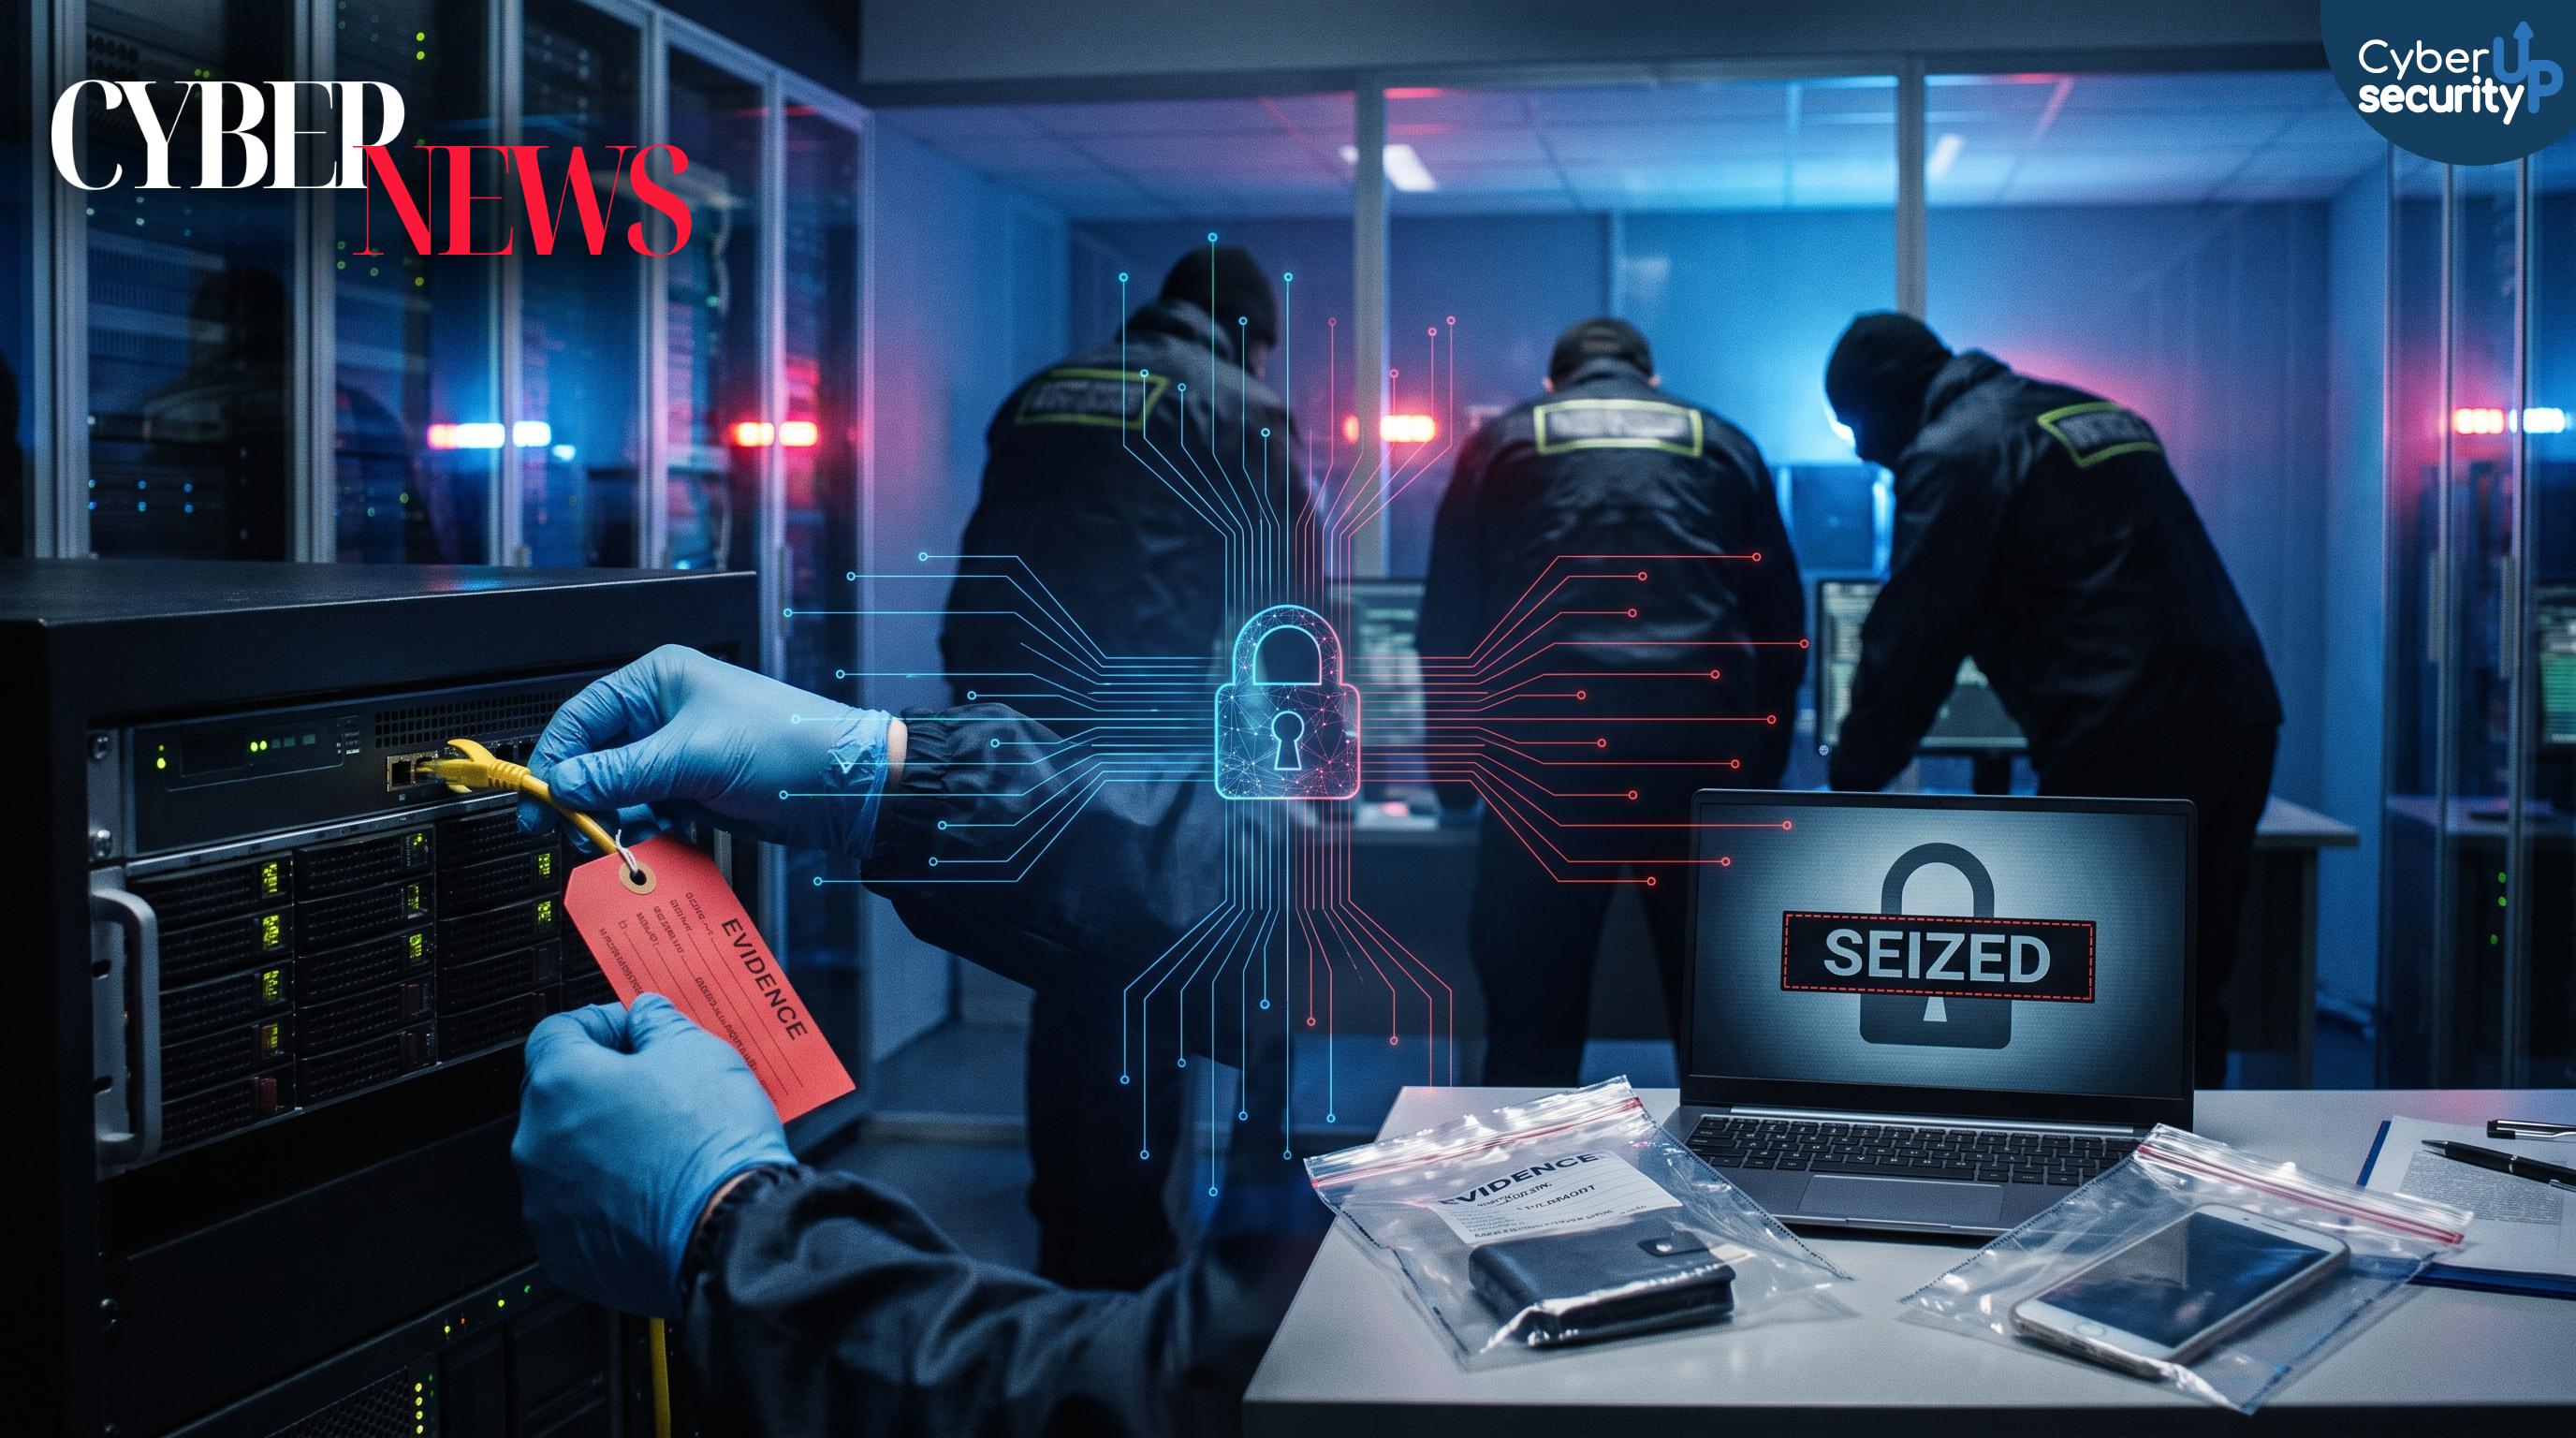
Durante l’azione coordinata è stata anche presa la gestione del leak site, riducendo la capacità del gruppo di ricattare nuove vittime e di diffondere dati rubati.
L’operazione ha portato a tre arresti complessivi, con un fermo in Spagna e altri due in Regno Unito e Romania. Le attività investigative hanno coinvolto più autorità, tra cui organismi di cooperazione europea e supporto internazionale, evidenziando quanto i gruppi ransomware operino ormai su scala globale. Oltre ai fermi, sono state eseguite perquisizioni in diversi paesi e sono stati acquisiti elementi digitali utili a ricostruire ruoli e responsabilità interne, come amministratore, sviluppatore, negoziatore e affiliato. Il modello con affiliati è tipico del ransomware as a service, dove terze parti utilizzano strumenti del gruppo per colpire nuove vittime.
Un dato rilevante riguarda il sequestro e la messa in sicurezza di almeno 110 terabyte di dati, sottratti al rischio di ulteriore accesso non autorizzato. Gli investigatori hanno inoltre disattivato server utilizzati per l’infrastruttura criminale e applicato avvisi di sequestro su domini riconducibili al gruppo, una tecnica utile per interrompere comunicazioni, pubblicazioni e gestione dei leak. In Spagna sono stati confiscati computer, telefoni e wallet di criptovalute, e una prima analisi avrebbe individuato transazioni compatibili con pagamenti di riscatti, aspetto centrale nelle indagini su riciclaggio e tracciamento dei flussi finanziari.
Secondo le ricostruzioni, KillSec avrebbe ottenuto accesso sfruttando vulnerabilità software e punti di ingresso poco protetti, con particolare attenzione ad ambienti cloud e archiviazioni esposte. Dopo l’accesso, i dati venivano copiati su server controllati dal gruppo e usati per estorsione, talvolta offrendo i file anche per download gratuito se la vittima non pagava. Le autorità stimano un numero elevato di attacchi sospetti a livello mondiale e centinaia di compromissioni già confermate, con ulteriori identificazioni possibili grazie al materiale sequestrato. È emerso anche un presunto uso di AI per supportare infrastruttura e selezione dei bersagli, segnale di una crescente automazione nelle campagne ransomware.