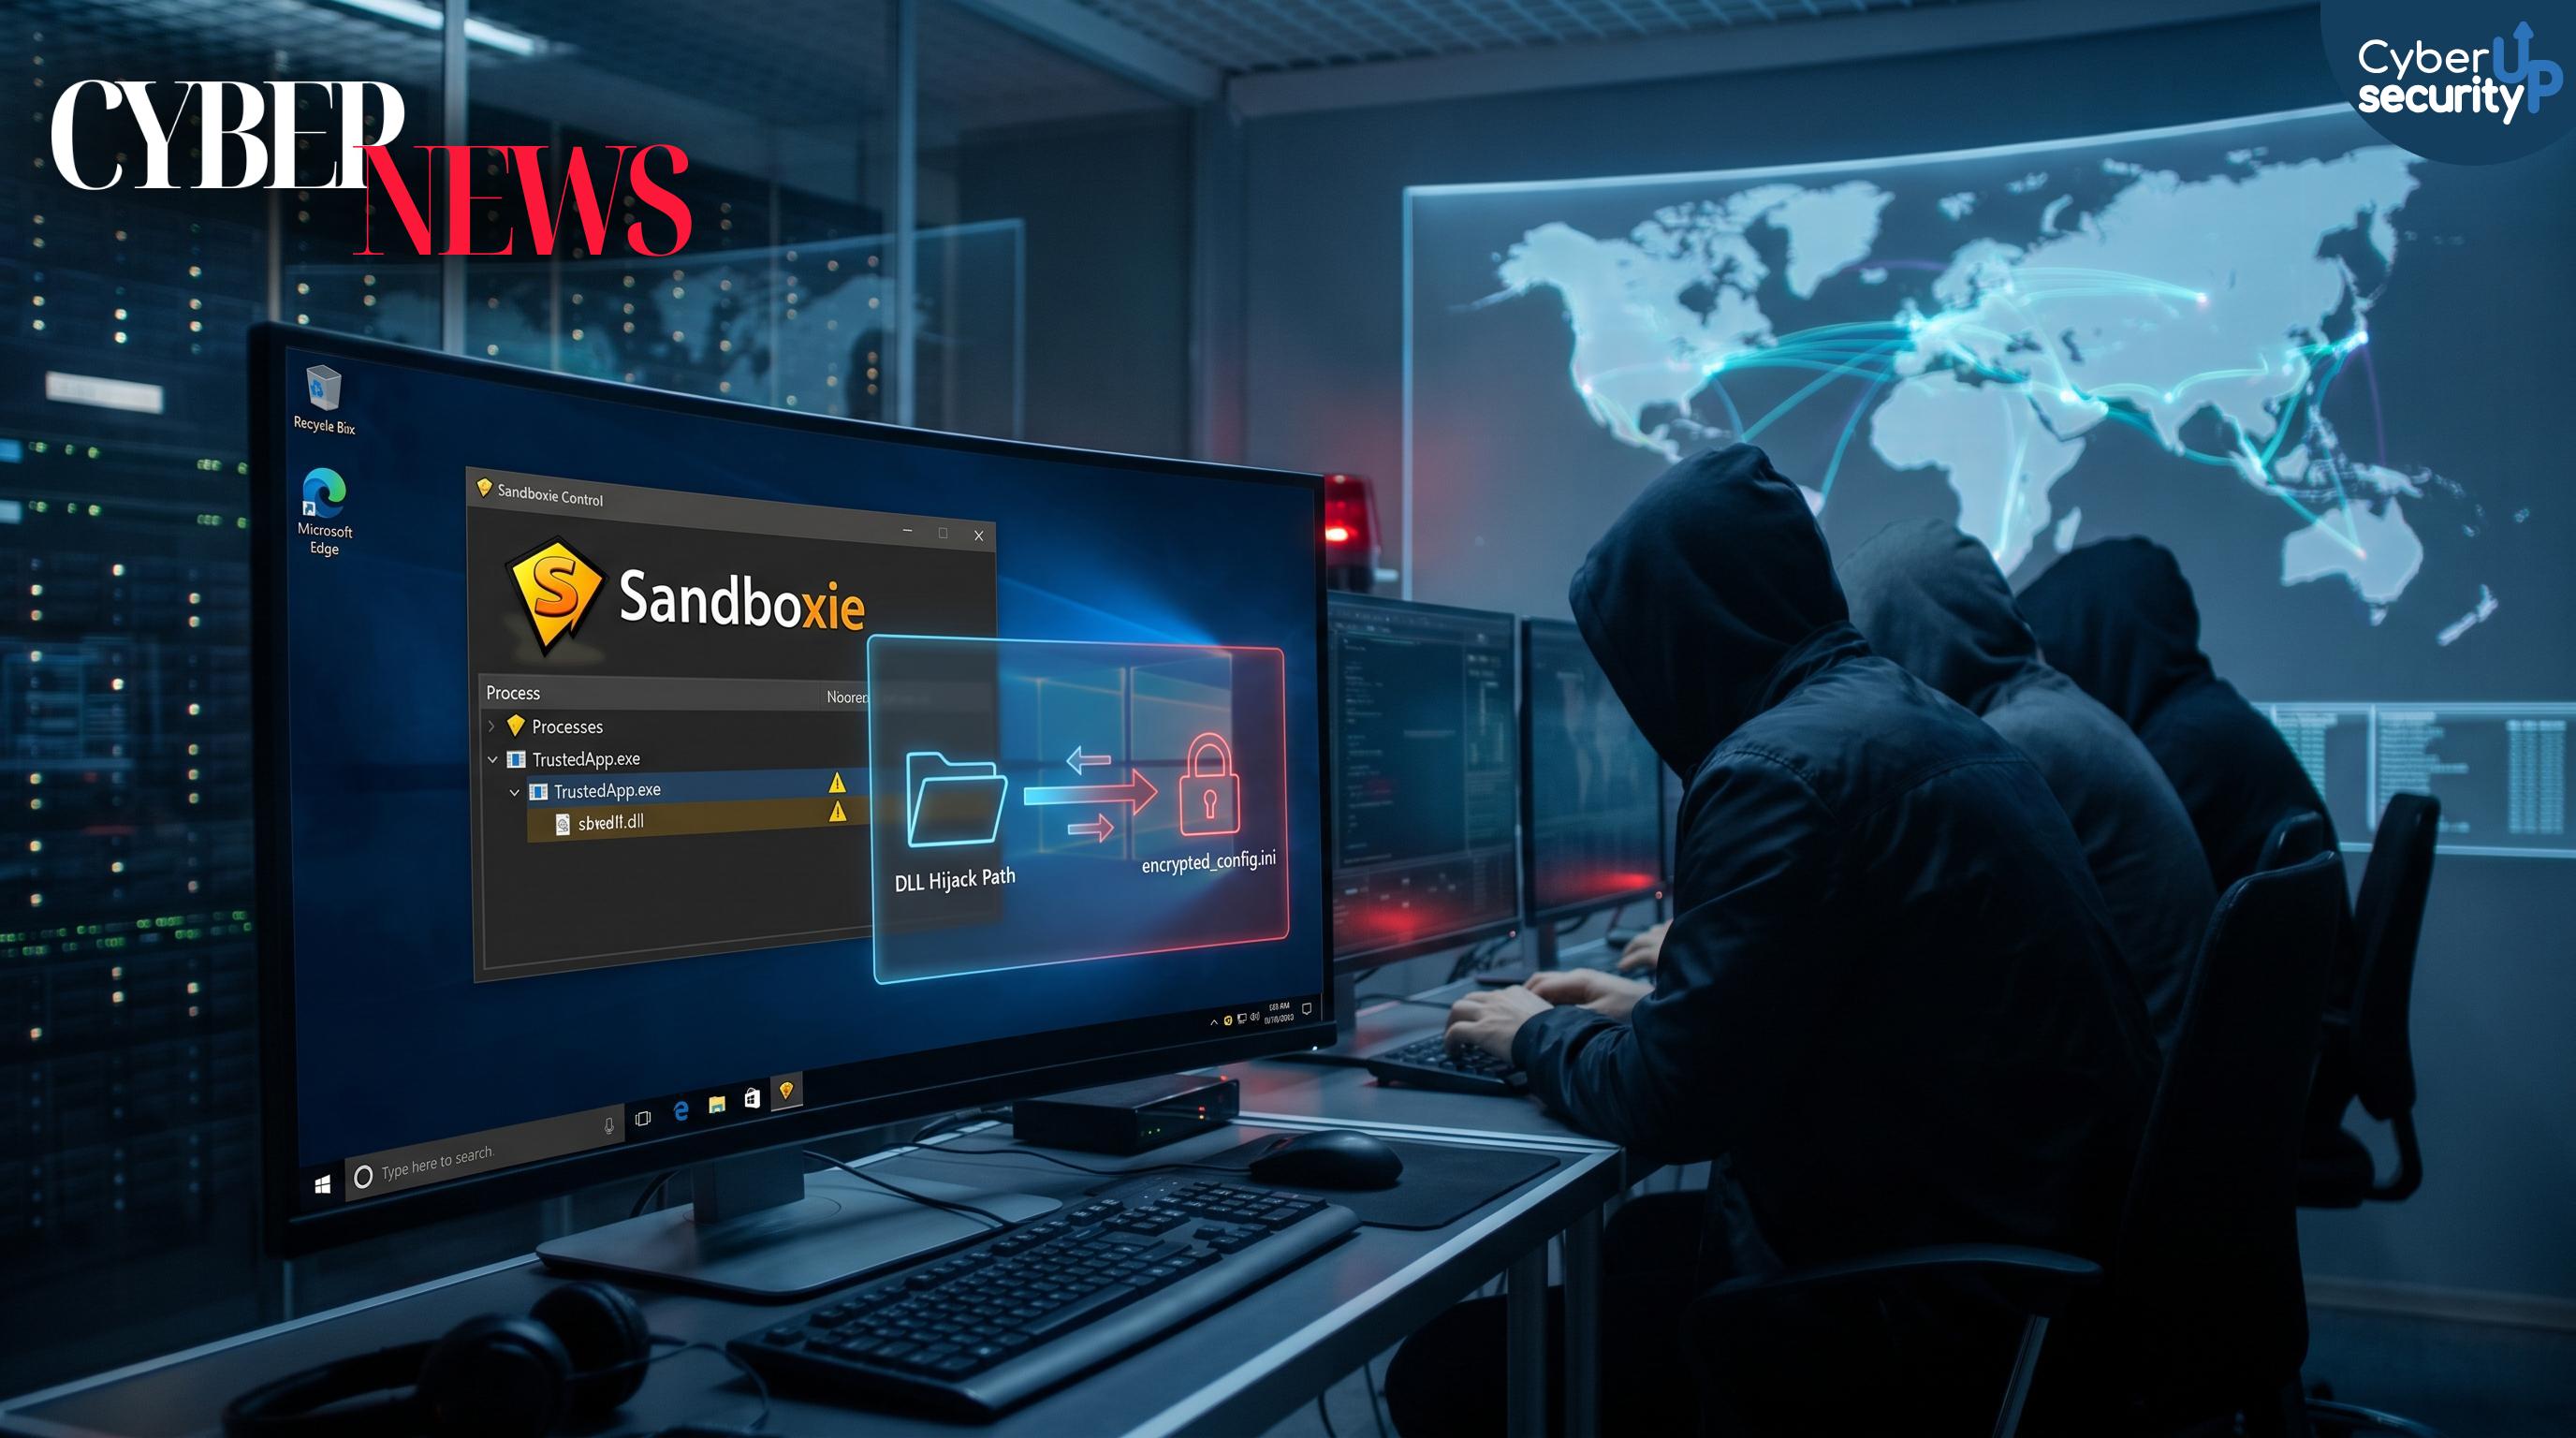
Un nuovo cluster di minacce informatiche legato alla Cina, identificato come Bronze Sandcastle, è stato osservato in operazioni di cyber espionage contro organizzazioni in Asia e Africa a partire dalla metà del 2025. Le campagne analizzate mostrano una caratteristica ricorrente e molto efficace dal punto di vista operativo, cioè l’uso sistematico della tecnica di DLL sideloading sfruttando eseguibili legittimi di Sandboxie.
Tra agosto 2025 e agosto 2026 sono emerse vittime in paesi come Filippine, Taiwan, Afghanistan e Namibia, con indizi di attività concentrata nel fuso orario UTC+8.
Cos’è il DLL sideloading e perché è efficace
Il DLL sideloading è una tecnica che approfitta del modo in cui Windows carica le librerie dinamiche. Quando un programma non specifica il percorso completo di una DLL necessaria, il sistema operativo la cerca seguendo un ordine di directory prestabilito. Un attaccante può quindi inserire una DLL malevola con lo stesso nome di quella legittima in una posizione che viene controllata prima, inducendo l’applicazione affidabile a caricare ed eseguire codice ostile.
Questo approccio riduce la probabilità di rilevamento, perché il payload viene eseguito nel contesto di un programma considerato attendibile e spesso firmato digitalmente. Se il programma gira con privilegi elevati, anche la DLL malevola eredita gli stessi permessi, aumentando l’impatto dell’intrusione e facilitando persistenza e movimento laterale.
Tecniche osservate in Bronze Sandcastle
Nel caso di Bronze Sandcastle, sono stati trovati eseguibili legittimi di Sandboxie insieme a una DLL malevola denominata sbiedll.dll, che porta SandboxieWUAU.exe a caricare codice controllato dagli attaccanti. Oltre a Sandboxie, il gruppo ha impiegato diverse combinazioni di eseguibili e DLL per il sideloading, includendo:
- Componenti legati a Java
- Krita
- NVDA
- Strumenti Sysinternals (Vmmap, Bginfo64)
- Applicazioni come LINE
Le DLL caricate in modo fraudolento leggono e avviano payload conservati in file config.ini cifrati, una scelta che limita la detection basata su firme e permette di modificare il comportamento senza sostituire i binari.
Capacità del payload e canali di comunicazione
Il payload funziona come backdoor in grado di enumerare rete locale e account utente, raccogliere metadati di sistema, processi in esecuzione, battiture da tastiera e screenshot, con versioni osservate 1.1.5 e 1.1.7. Le comunicazioni possono passare anche da servizi esterni e, in alcune varianti, da repository GitHub tramite API per scaricare configurazioni cifrate.
Indicazioni difensive
Per difendersi, diventa cruciale monitorare indicatori comportamentali come lettura di file locali da parte di DLL seguita da esecuzione in memoria, tipica delle fasi di decoding e staging.