Iscriviti al webinar gratuito del 20 Ottobre per diventare Ethical Hacker! Scopri di più

ClickFix 2.0: il malware si nasconde nella cache del browser e ti infetta con un semplice copia-incolla
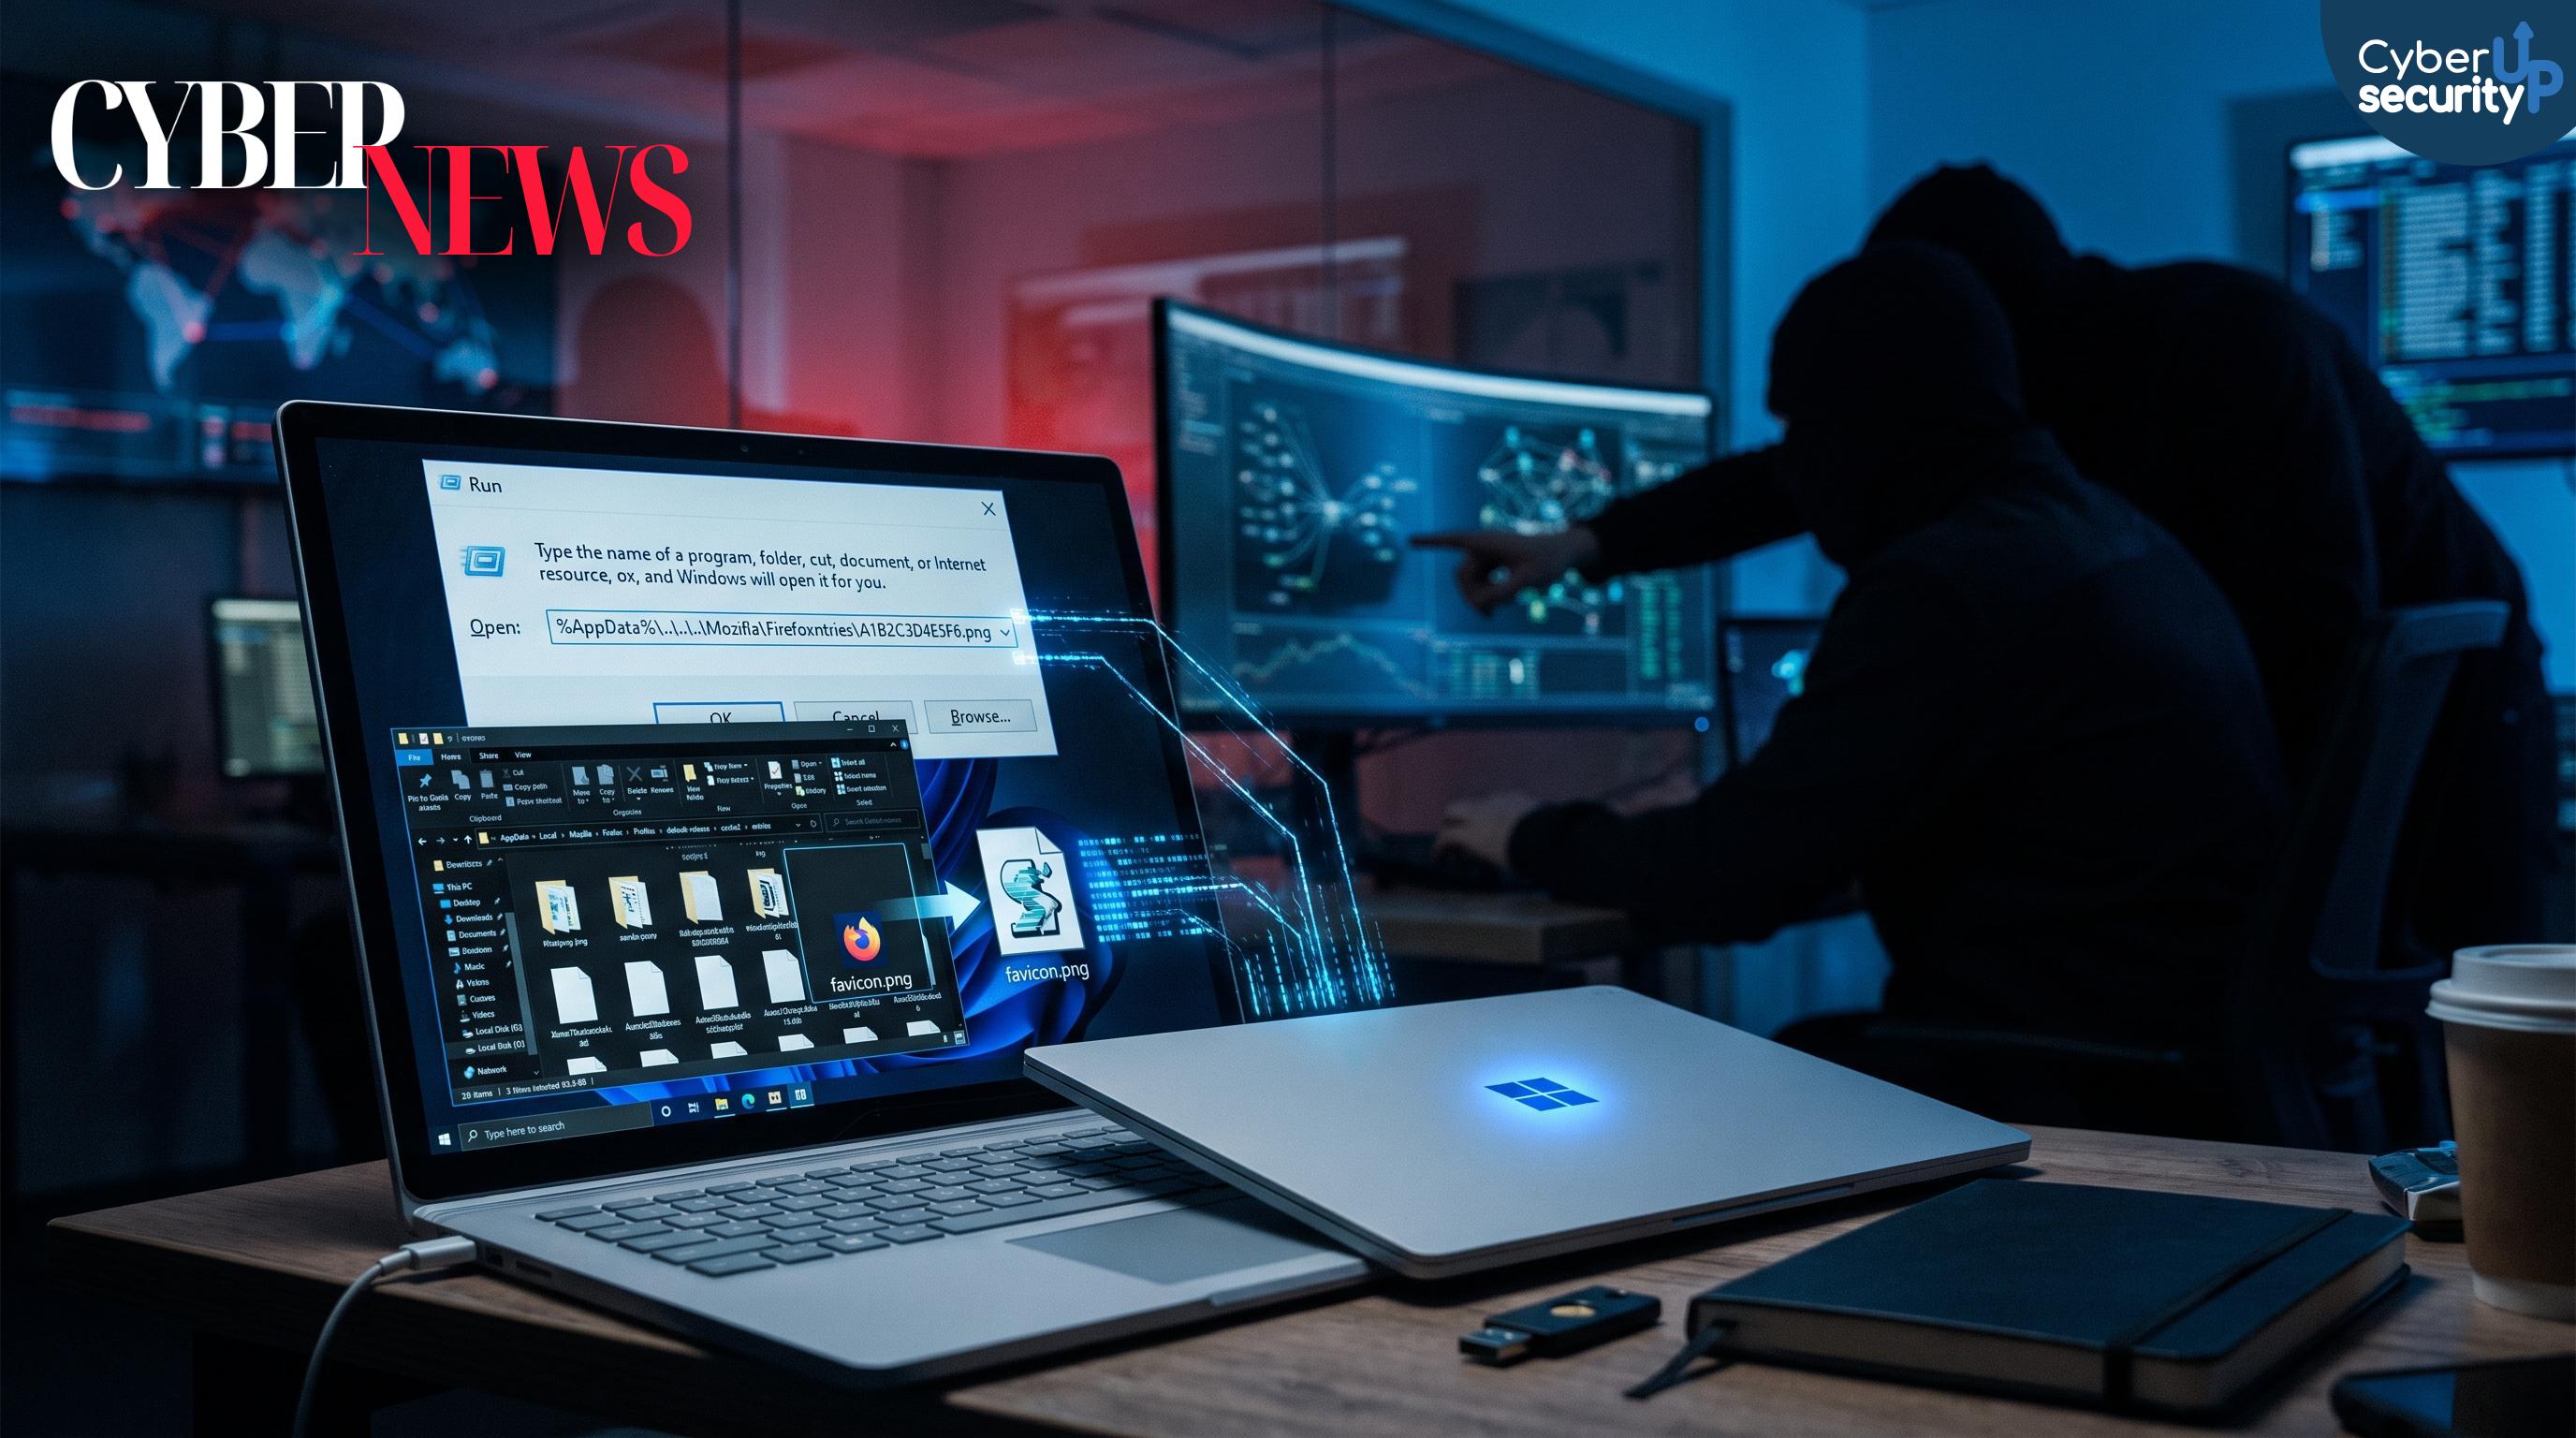
Una nuova variante degli attacchi ClickFix sta sfruttando siti web compromessi per indurre gli utenti a eseguire un payload malevolo già presente nel dispositivo, nascosto nella cache del browser. Invece di scaricare e lanciare un file da remoto, la pagina web prepara in anticipo uno script che viene salvato nella cache e camuffato come immagine PNG.
Quando la vittima viene spinta a copiare e incollare un comando, come avviene tipicamente nelle campagne ClickFix, il comando non recupera necessariamente contenuti esterni ma richiama risorse già memorizzate localmente dal browser, rendendo la catena di infezione più discreta.
Questo approccio, noto come browser cache smuggling, permette anche di aggirare un limite pratico spesso sottovalutato: la finestra Esegui di Windows, richiamabile con Win + R, tronca gli input oltre circa 260 caratteri. Precaricando lo script nella cache e richiamandolo con un comando più corto, gli attaccanti riducono la necessità di stringhe lunghe e visibili, aumentando le probabilità che l’utente esegua davvero le istruzioni.
Nella catena osservata, il payload iniziale è un VBScript che avvia cmd.exe per scandire in modo ricorsivo la cartella profilo del browser, ad esempio i profili di Firefox in localappdata. Lo script cerca file di cache con caratteristiche specifiche, confrontandone la dimensione in byte con un valore atteso. Trovata una corrispondenza, copia la voce di cache in una cartella temporanea rinominandola con estensione .vbs e la esegue tramite wscript.exe, sopprimendo output ed errori per ridurre tracce e segnali.
Il VBScript raccoglie anche informazioni sull’host tramite WMI, quindi scarica uno script PowerShell da un server esterno. PowerShell funge da ponte per ulteriori stadi in memoria e per il download di un file successivo, letto ed eseguito in finestra nascosta. La fase finale porta al caricamento in memoria di assembly .NET e alla iniezione di codice in un processo Windows legittimo come timeout.exe, con l’obiettivo di sottrarre credenziali del browser e del dispositivo. In seguito possono partire ulteriori comandi PowerShell per ottenere altri stadi in memoria e stabilire connessioni verso infrastrutture di comando e controllo.
Questo scenario conferma quanto ClickFix sia efficace come tecnica di social engineering: trasforma l’utente nel canale di esecuzione, sfrutta strumenti fidati come Run e PowerShell e riduce i segnali tipici rilevati da antivirus ed EDR. Per difendersi, è fondamentale diffidare da CAPTCHA o pagine che chiedono di incollare comandi, monitorare processi figli anomali di wscript e powershell, controllare attività sospette del browser e rafforzare le protezioni web e di rete.
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.