Microsoft ha recentemente smantellato EvilTokens, un servizio di phishing basato su device code che ha compromesso oltre 12000 caselle email in più di 10000 organizzazioni nel mondo. La rimozione della piattaforma è avvenuta tramite autorizzazione giudiziaria negli Stati Uniti e con il supporto di diversi partner del settore sicurezza e infrastrutture, a dimostrazione di quanto il fenomeno del phishing as a service stia diventando industriale e coordinato.
EvilTokens si distingueva per l’uso sistematico dell’intelligenza artificiale lungo l’intera catena di attacco. Al centro del servizio c’era un chatbot in grado di analizzare la posta della vittima, individuare relazioni fidate, autorizzazioni di pagamento, ruoli sensibili e conversazioni utili per frodi finanziarie. In pratica, dopo l’acquisizione dell’accesso, la piattaforma aiutava a trasformare rapidamente un account compromesso in una truffa mirata, ad esempio con messaggi che impersonavano contatti reali e credibili.
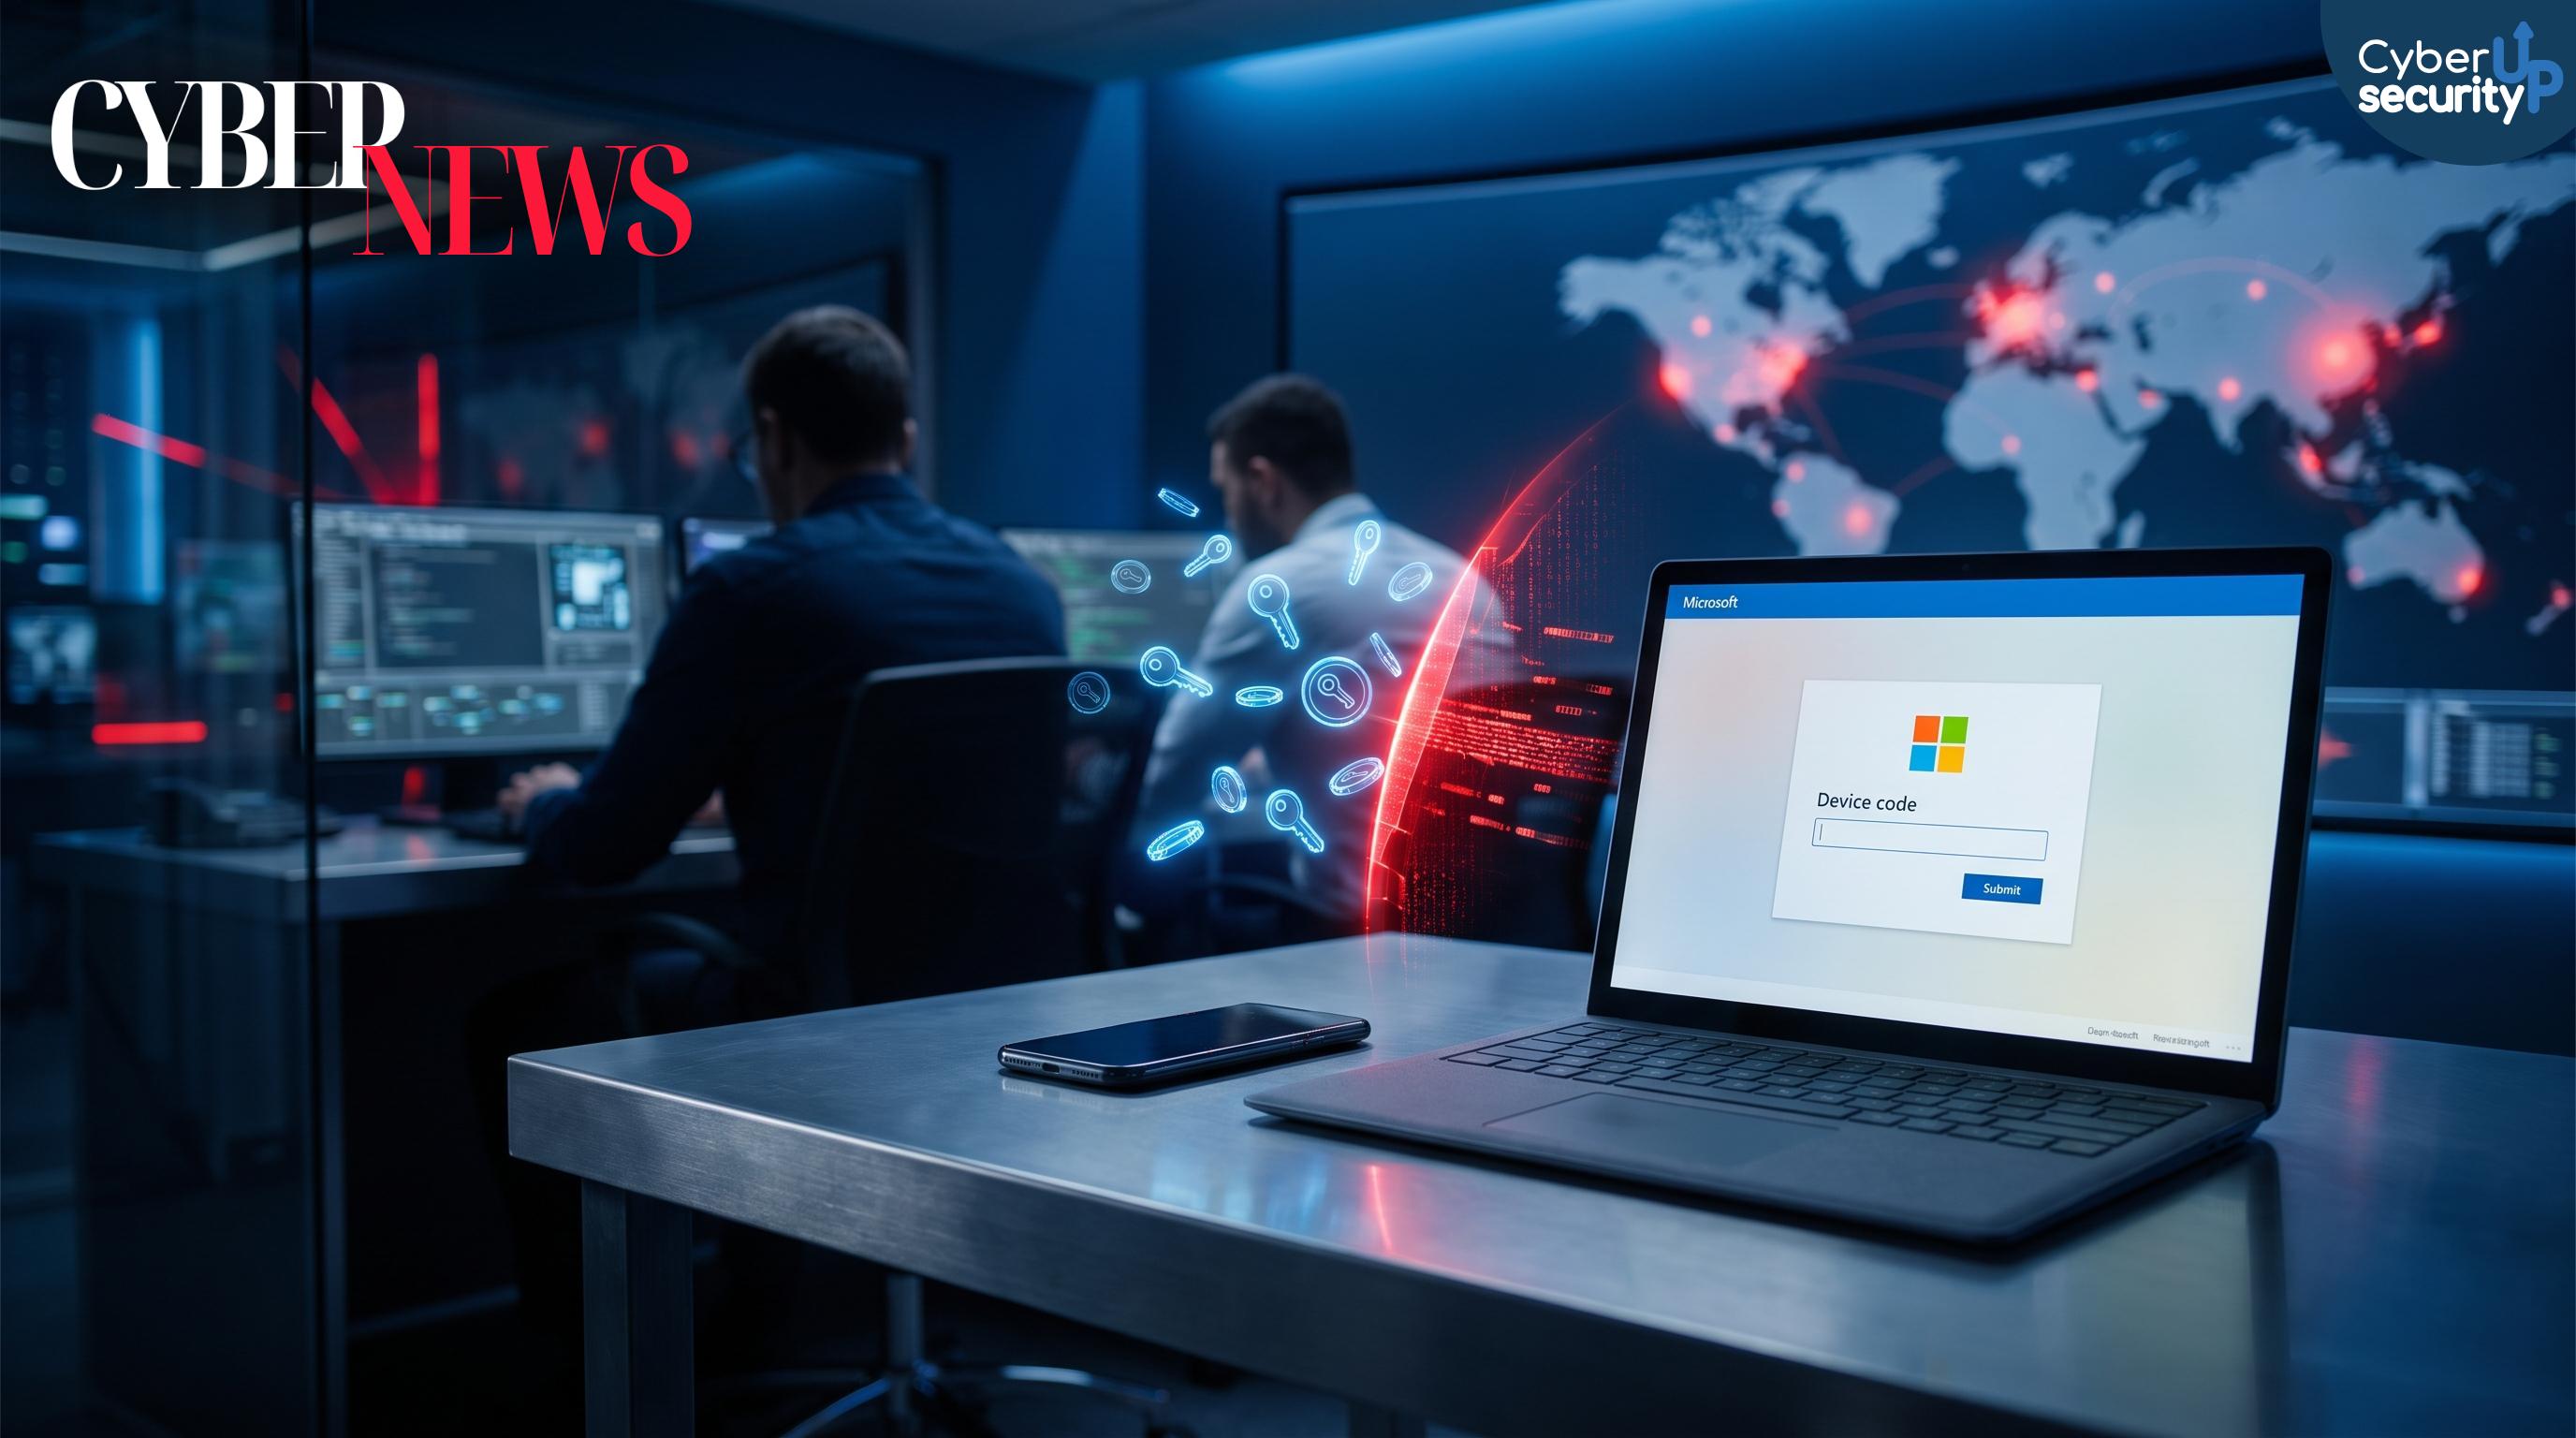
Il meccanismo tecnico sfruttava il flusso di autorizzazione OAuth 2.0 per dispositivi. La vittima riceveva un messaggio ingannevole con un codice dispositivo e veniva invitata a inserirlo su un portale di verifica legittimo, come microsoft.com/devicelogin. Una volta inserito il codice, il server di autorizzazione rilasciava token di accesso e refresh al client dell’attaccante, consentendo sessioni autenticate senza che il criminale dovesse conoscere la password. Questo rende il device code phishing particolarmente insidioso perché la procedura appare normale e avviene su un sito ufficiale.
I token rubati venivano poi usati per esfiltrare email e mantenere persistenza, spesso tramite regole di posta malevole che nascondevano comunicazioni o inoltravano messaggi. In alcuni casi gli attaccanti potevano anche registrare nuovi dispositivi collegati alla casella, ottenendo un canale alternativo di accesso di lungo periodo. Un punto critico è che il semplice reset della password può non bastare se non vengono revocate anche sessioni e token.
La campagna utilizzava molte esche, tra cui fatture, richieste di offerta e file condivisi, con URL e allegati progettati per avviare script di automazione che generavano in tempo reale il device code. Per eludere i controlli, venivano impiegate catene di reindirizzamento, falsi CAPTCHA e piattaforme serverless ad alta reputazione, integrandosi nel traffico cloud aziendale.