Iscriviti al webinar gratuito del 20 Ottobre per diventare Ethical Hacker! Scopri di più

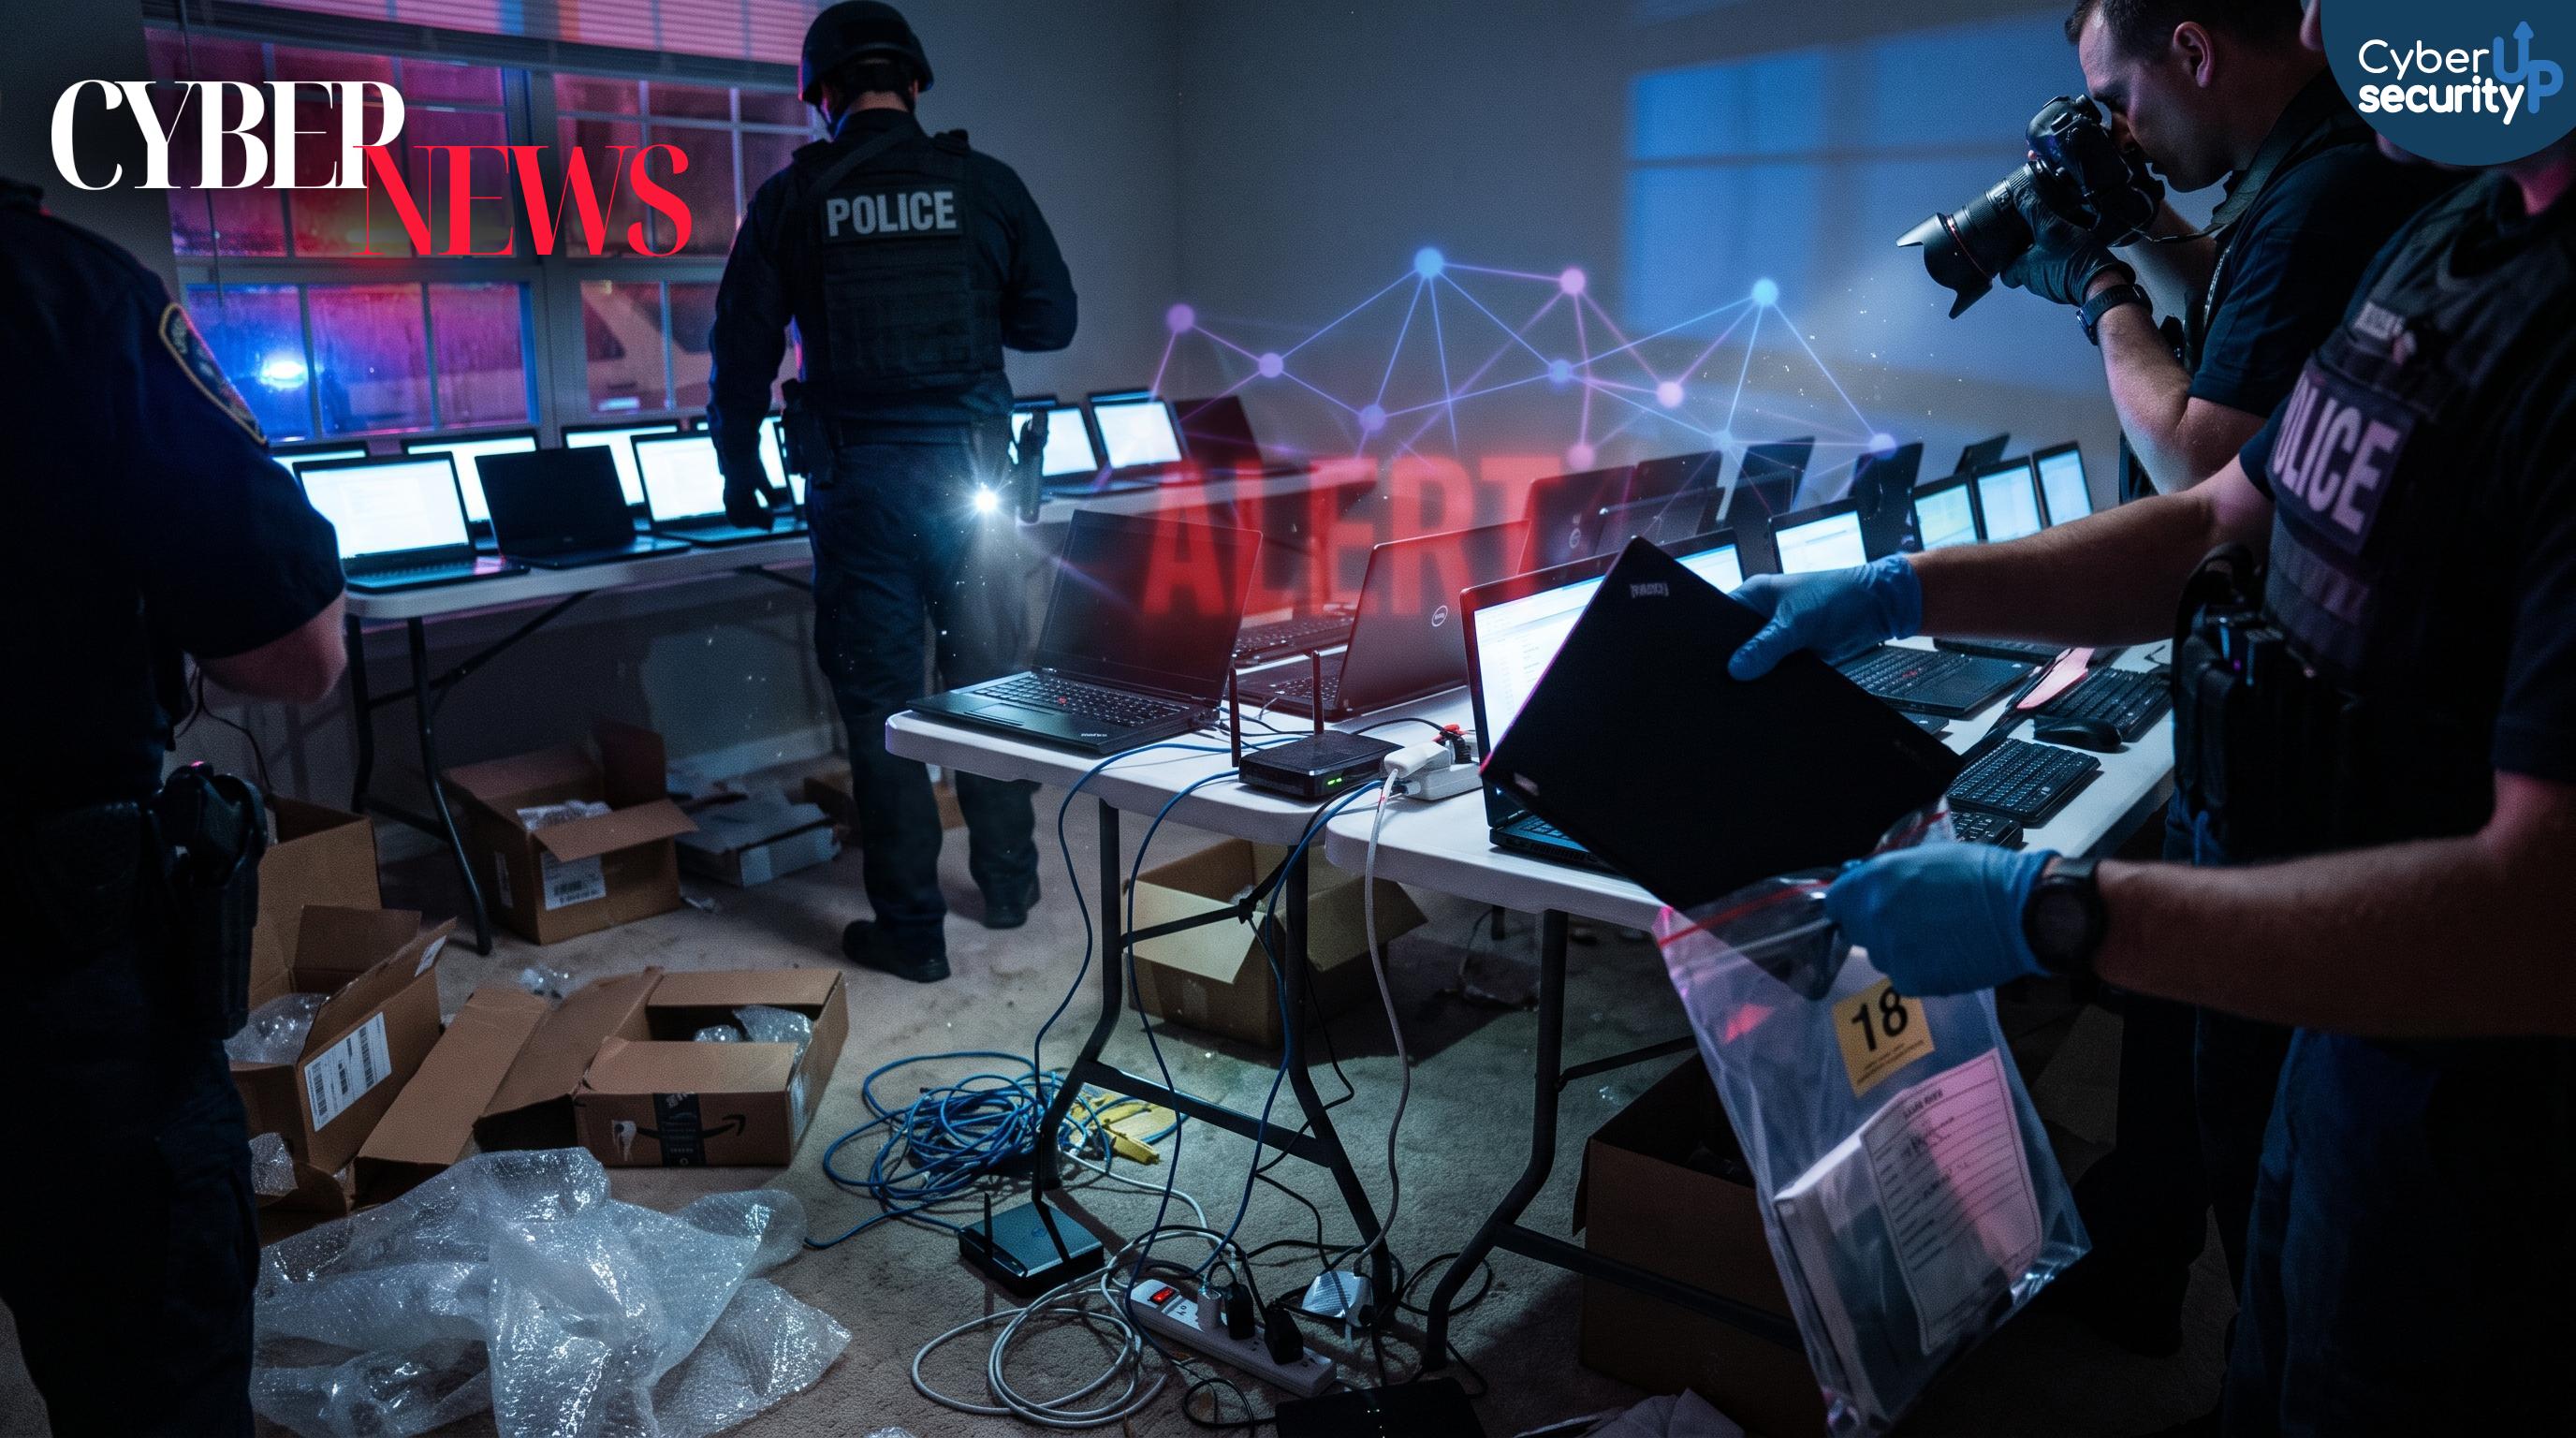
Infiltrati IT Nordcoreani: smantellate 40 “laptop farm”, 14 incriminati e 3 milioni sottratti alle aziende USA
Negli Stati Uniti le autorità hanno intensificato il contrasto alle frodi legate ai falsi lavoratori IT da remoto collegati alla Corea del Nord, un fenomeno che negli ultimi anni ha colpito decine di aziende e generato milioni di dollari. In una recente operazione il Dipartimento di Giustizia ha incriminato 14 persone e sequestrato circa 187 computer, puntando a smantellare una rete che avrebbe permesso a operatori nordcoreani di ottenere impieghi in società americane usando identità rubate o inventate.
Il meccanismo della truffa dei remote IT worker si basa su candidature costruite con profili professionali credibili, documentazione falsa e talvolta sull’uso improprio di identità reali. Una volta assunti, questi finti dipendenti ricevono stipendi regolari che vengono poi trasferiti all’estero, aggirando le sanzioni internazionali e contribuendo al finanziamento di programmi militari. Secondo le informazioni emerse, lo schema avrebbe coinvolto oltre 70 aziende statunitensi in settori diversi come sanità, comunicazioni, retail e manifattura, con un flusso complessivo stimato attorno ai 3 milioni di dollari.
Un elemento chiave sono le cosiddette laptop farm, abitazioni o spazi in cui vengono fisicamente ospitati i portatili aziendali spediti ai nuovi assunti. In questo modo l’accesso risulta provenire dagli Stati Uniti, mentre il lavoro reale viene svolto dall’estero tramite strumenti di accesso remoto. Le indagini hanno portato anche allo smantellamento di oltre 40 laptop farm in Texas, evidenziando quanto sia strutturata la componente logistica oltre a quella digitale.
Le tecniche di evasione includono la deviazione delle spedizioni durante la fase di onboarding, la presentazione di denunce false di furto per ottenere dispositivi sostitutivi e la rotazione di indirizzi residenziali per confondere la destinazione finale. Sono stati osservati anche tentativi più avanzati come lo spoofing di parametri del dispositivo, ad esempio facendo apparire una periferica come webcam per superare controlli di autenticità.
L’FBI ha inoltre segnalato un’evoluzione: la subfornitura del lavoro a freelancer in Paesi come Pakistan, India, Nigeria o aree vicine, pagati per sostenere colloqui o completare task tecnici. In alcuni casi sarebbero comparse minacce e pressioni verso manager o ex responsabili, segnale di escalation nel rischio di sicurezza e di impatto umano oltre che aziendale.
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.