Il gruppo di cyber spionaggio Star Blizzard, collegato ad attivita di matrice russa, sta portando avanti una campagna di phishing mirata che utilizza falsi inviti a eventi per installare una backdoor su sistemi Windows. Secondo le analisi pubbliche piu recenti, dal mese di gennaio sono state prese di mira oltre 100 organizzazioni, soprattutto tra Stati Uniti e Regno Unito, con un focus su persone ed enti legati all Ucraina, come istituzioni, ONG e think tank.
La tecnica si basa su email credibili che citano conferenze o incontri ospitati da organizzazioni note. Spesso il primo messaggio non contiene allegati, ma serve ad avviare uno scambio e aumentare la fiducia. Quando la vittima risponde, arriva un archivio RAR o ZIP protetto da password, con la password mostrata in un immagine per eludere i controlli automatici. In altri casi, l esca e costruita per sembrare interna alla stessa organizzazione bersaglio, rendendo piu difficile riconoscere la frode.
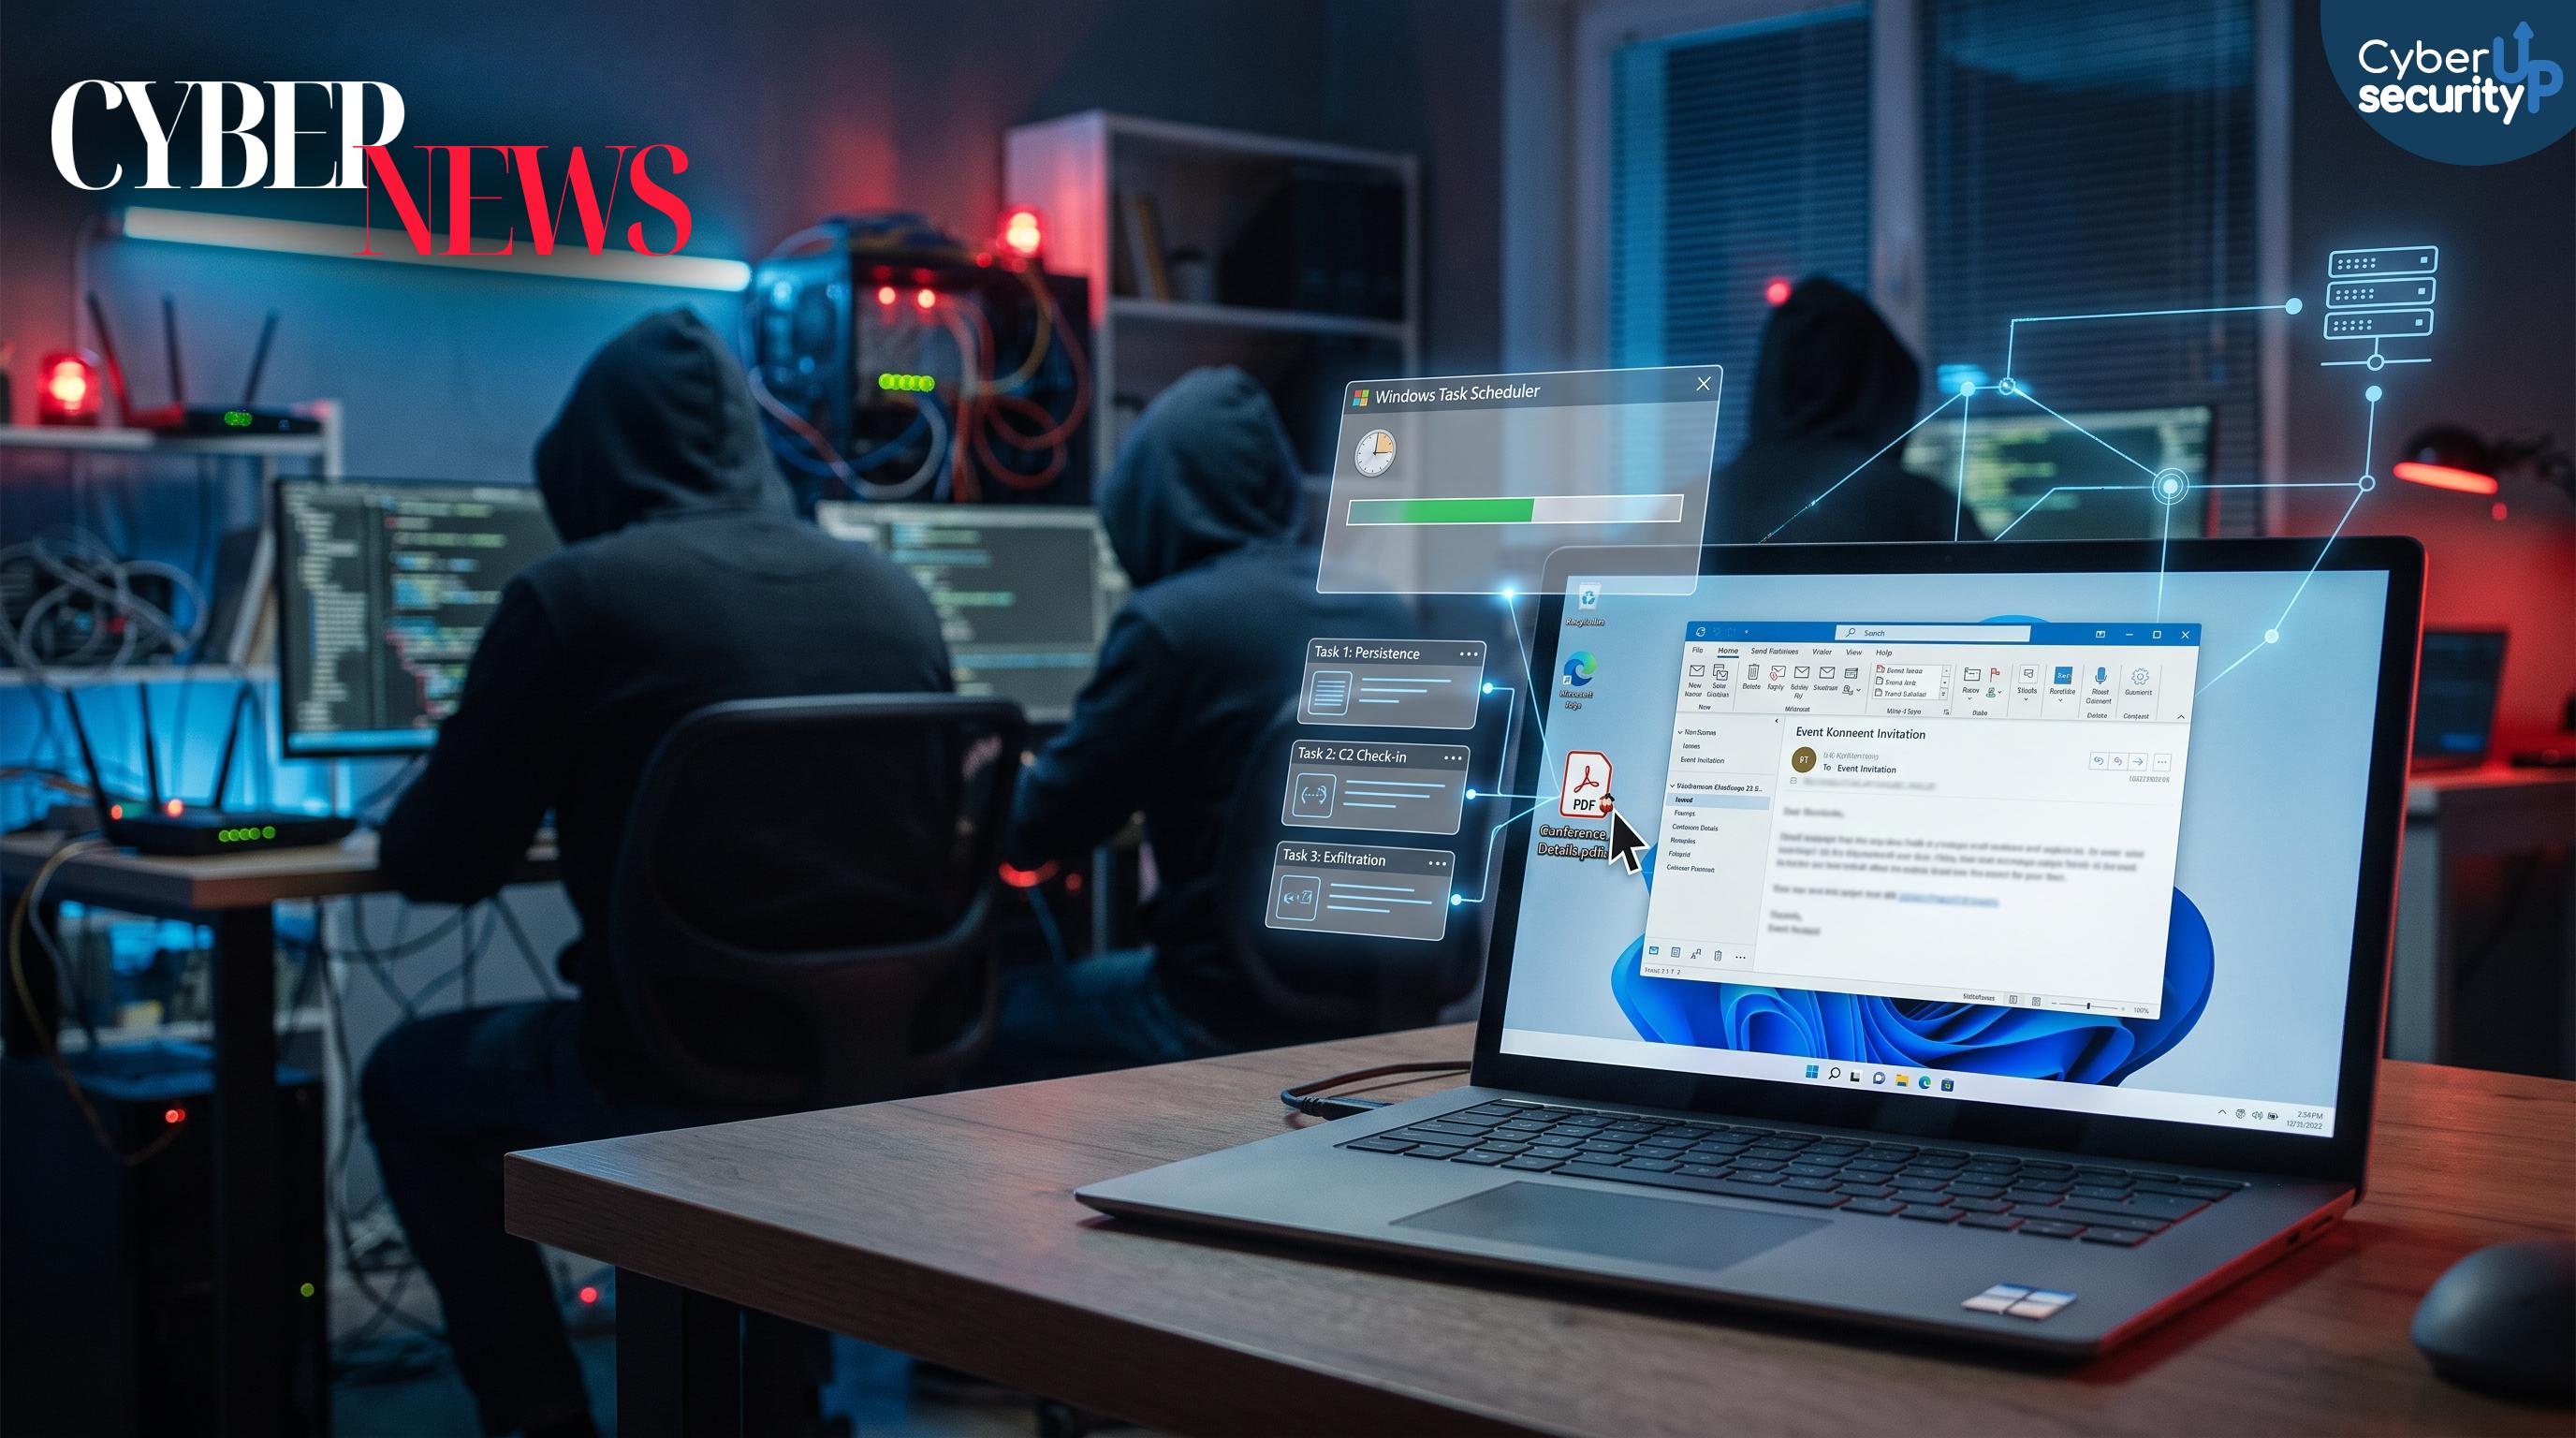
Negli anni il gruppo ha cambiato approccio. Dopo l uso di pagine CAPTCHA ingannevoli che spingevano l utente a eseguire comandi manualmente, ora la catena di infezione sfrutta una tecnica basata su attivita pianificate di Windows. Il payload finale e una backdoor chiamata CosmicPulse, sviluppata in Python, distribuita tramite un installer MSI attivato da un collegamento LNK camuffato da PDF. Aprendo il finto documento, vengono eseguiti comandi che scaricano l installer da un server remoto e configurano attivita pianificate con nomi che imitano componenti di rete legittimi. Queste attivita possono inviare informazioni di base al server di comando e controllo, abilitare WebDAV e avviare ulteriori stadi tramite strumenti di sistema come control exe, rendendo l attacco piu silenzioso e persistente.
Per ridurre il rischio, e utile verificare con attenzione i mittenti e i domini reali, cercare nel sistema la presenza di attivita pianificate sospette e monitorare eventuali rilevamenti di sicurezza associati a RedFlick e CosmicPulse. Inoltre conviene limitare connessioni in uscita non necessarie, attivare regole di riduzione della superficie di attacco e adottare metodi di accesso resistenti al phishing.