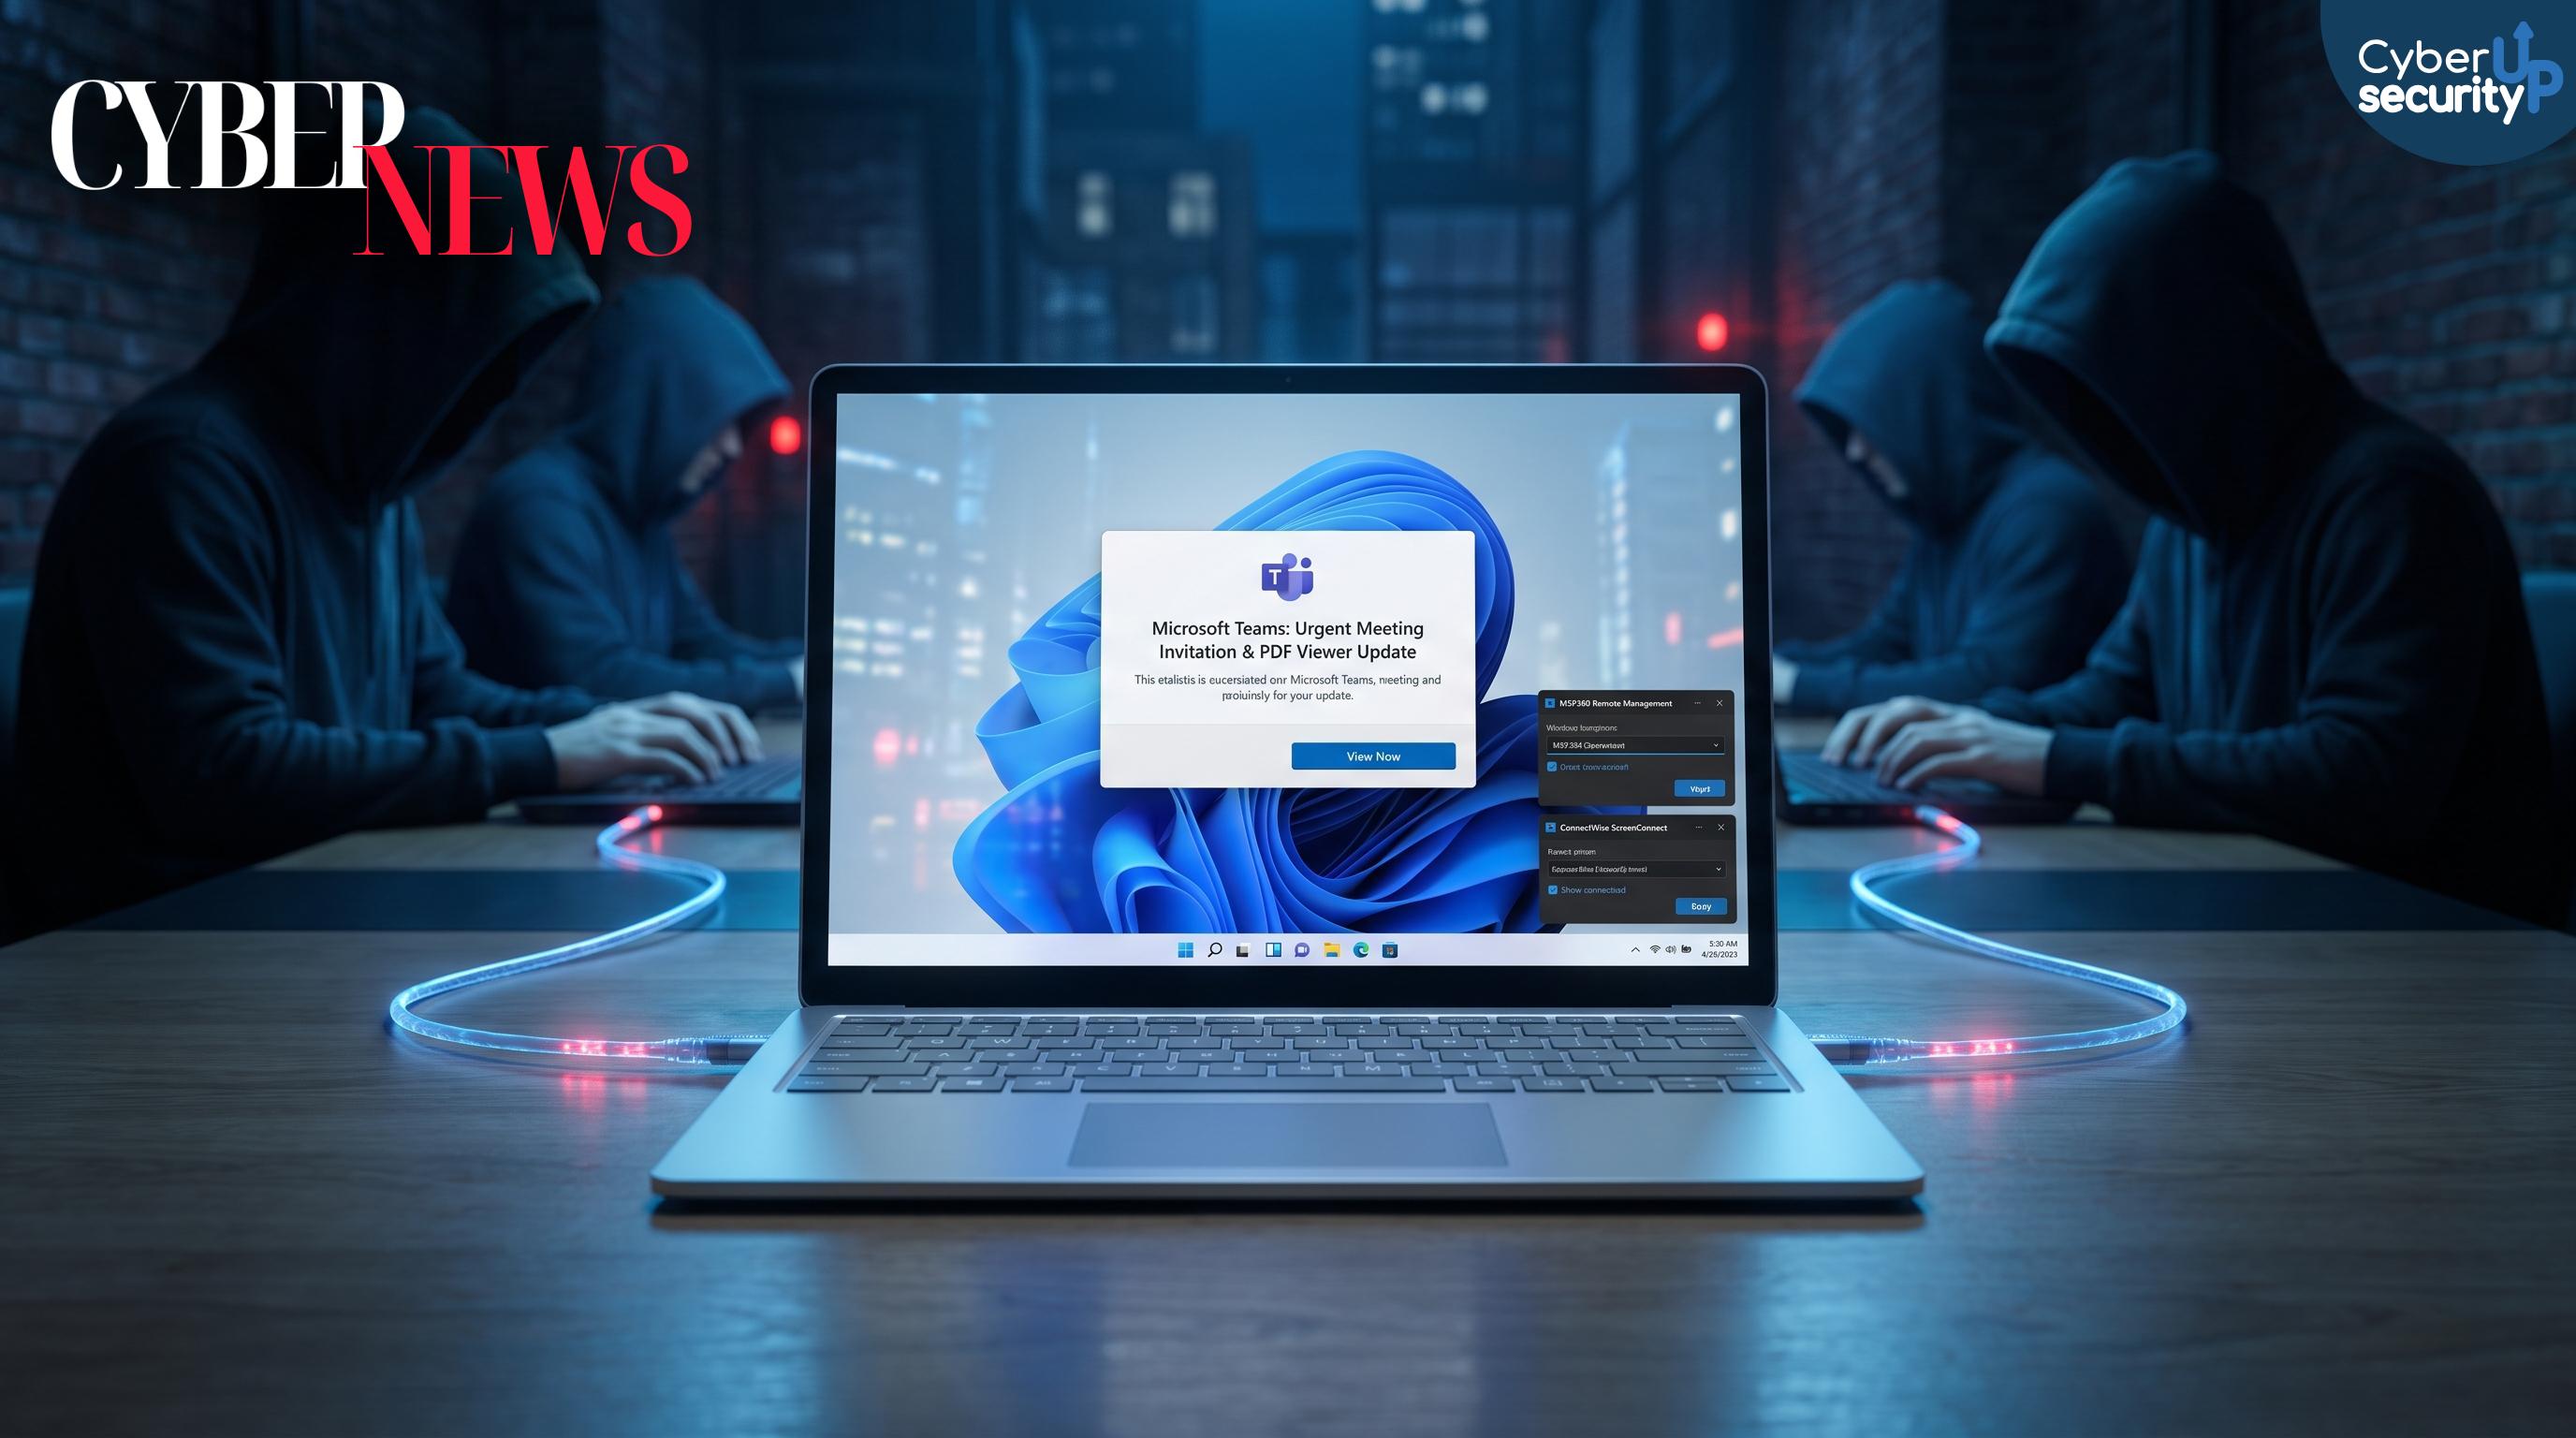
Le piu recenti campagne di phishing su Windows stanno sfruttando in modo sempre piu efficace strumenti legittimi di Remote Monitoring and Management per ottenere e mantenere accesso remoto ai dispositivi compromessi. In particolare e stata osservata una catena di attacco che distribuisce un installer autentico di MSP360 RMM mascherato da inviti a riunioni, documenti PDF, finti aggiornamenti software e altri contenuti di social engineering progettati per indurre l utente a eseguire il file.
Il punto critico e che il pacchetto utilizzato dagli attaccanti risulta firmato digitalmente e viene rinominato con nomi ingannevoli per apparire affidabile. Tra gli esempi figurano falsi ZoomSetup, inviti e card elettroniche e riferimenti a presunti lettori PDF. I file vengono ospitati sia su infrastruttura controllata dagli attaccanti sia su servizi cloud legittimi come Amazon S3, Cloudflare R2, Dropbox, GitLab e Supabase, aumentando le probabilita di consegna e riducendo i sospetti.
Una volta avviato, l installer di MSP360 esegue piu azioni tipiche di un software amministrativo: rilascia DLL, si rilancia richiedendo elevazione tramite Windows User Account Control per operare con privilegi maggiori e configura la persistenza. Vengono registrati servizi Windows come RMM.Agent.exe e RMM.Agent.Launcher.exe e vengono creati autorun nel Registro per avviare automaticamente lo strumento al login. Inoltre viene modificata la configurazione del firewall di Windows per consentire traffico UDP in ingresso verso MSP360 sulla porta 48678, garantendo continuita di comunicazione.
Il passaggio successivo e l installazione silenziosa di ConnectWise ScreenConnect tramite comandi PowerShell. Questa strategia crea un modello dual RMM con due canali di accesso remoto ridondanti, utile agli attaccanti per non perdere il controllo anche se uno strumento viene rimosso o bloccato. Da qui possono trasferire ulteriori eseguibili, eseguire payload e condurre raccolta informazioni e furto credenziali, spesso usando funzioni native come RunFile per mimetizzare le operazioni dentro flussi di amministrazione remota.
Sono stati notati anche attacchi simili che sostituiscono MSP360 con Faronics Deploy Agent per poi installare comunque ScreenConnect, segnale di una tendenza crescente all abuso di software di gestione IT legittimo per ridurre le opportunita di rilevamento.