Iscriviti al webinar gratuito del 20 Ottobre per diventare Ethical Hacker! Scopri di più

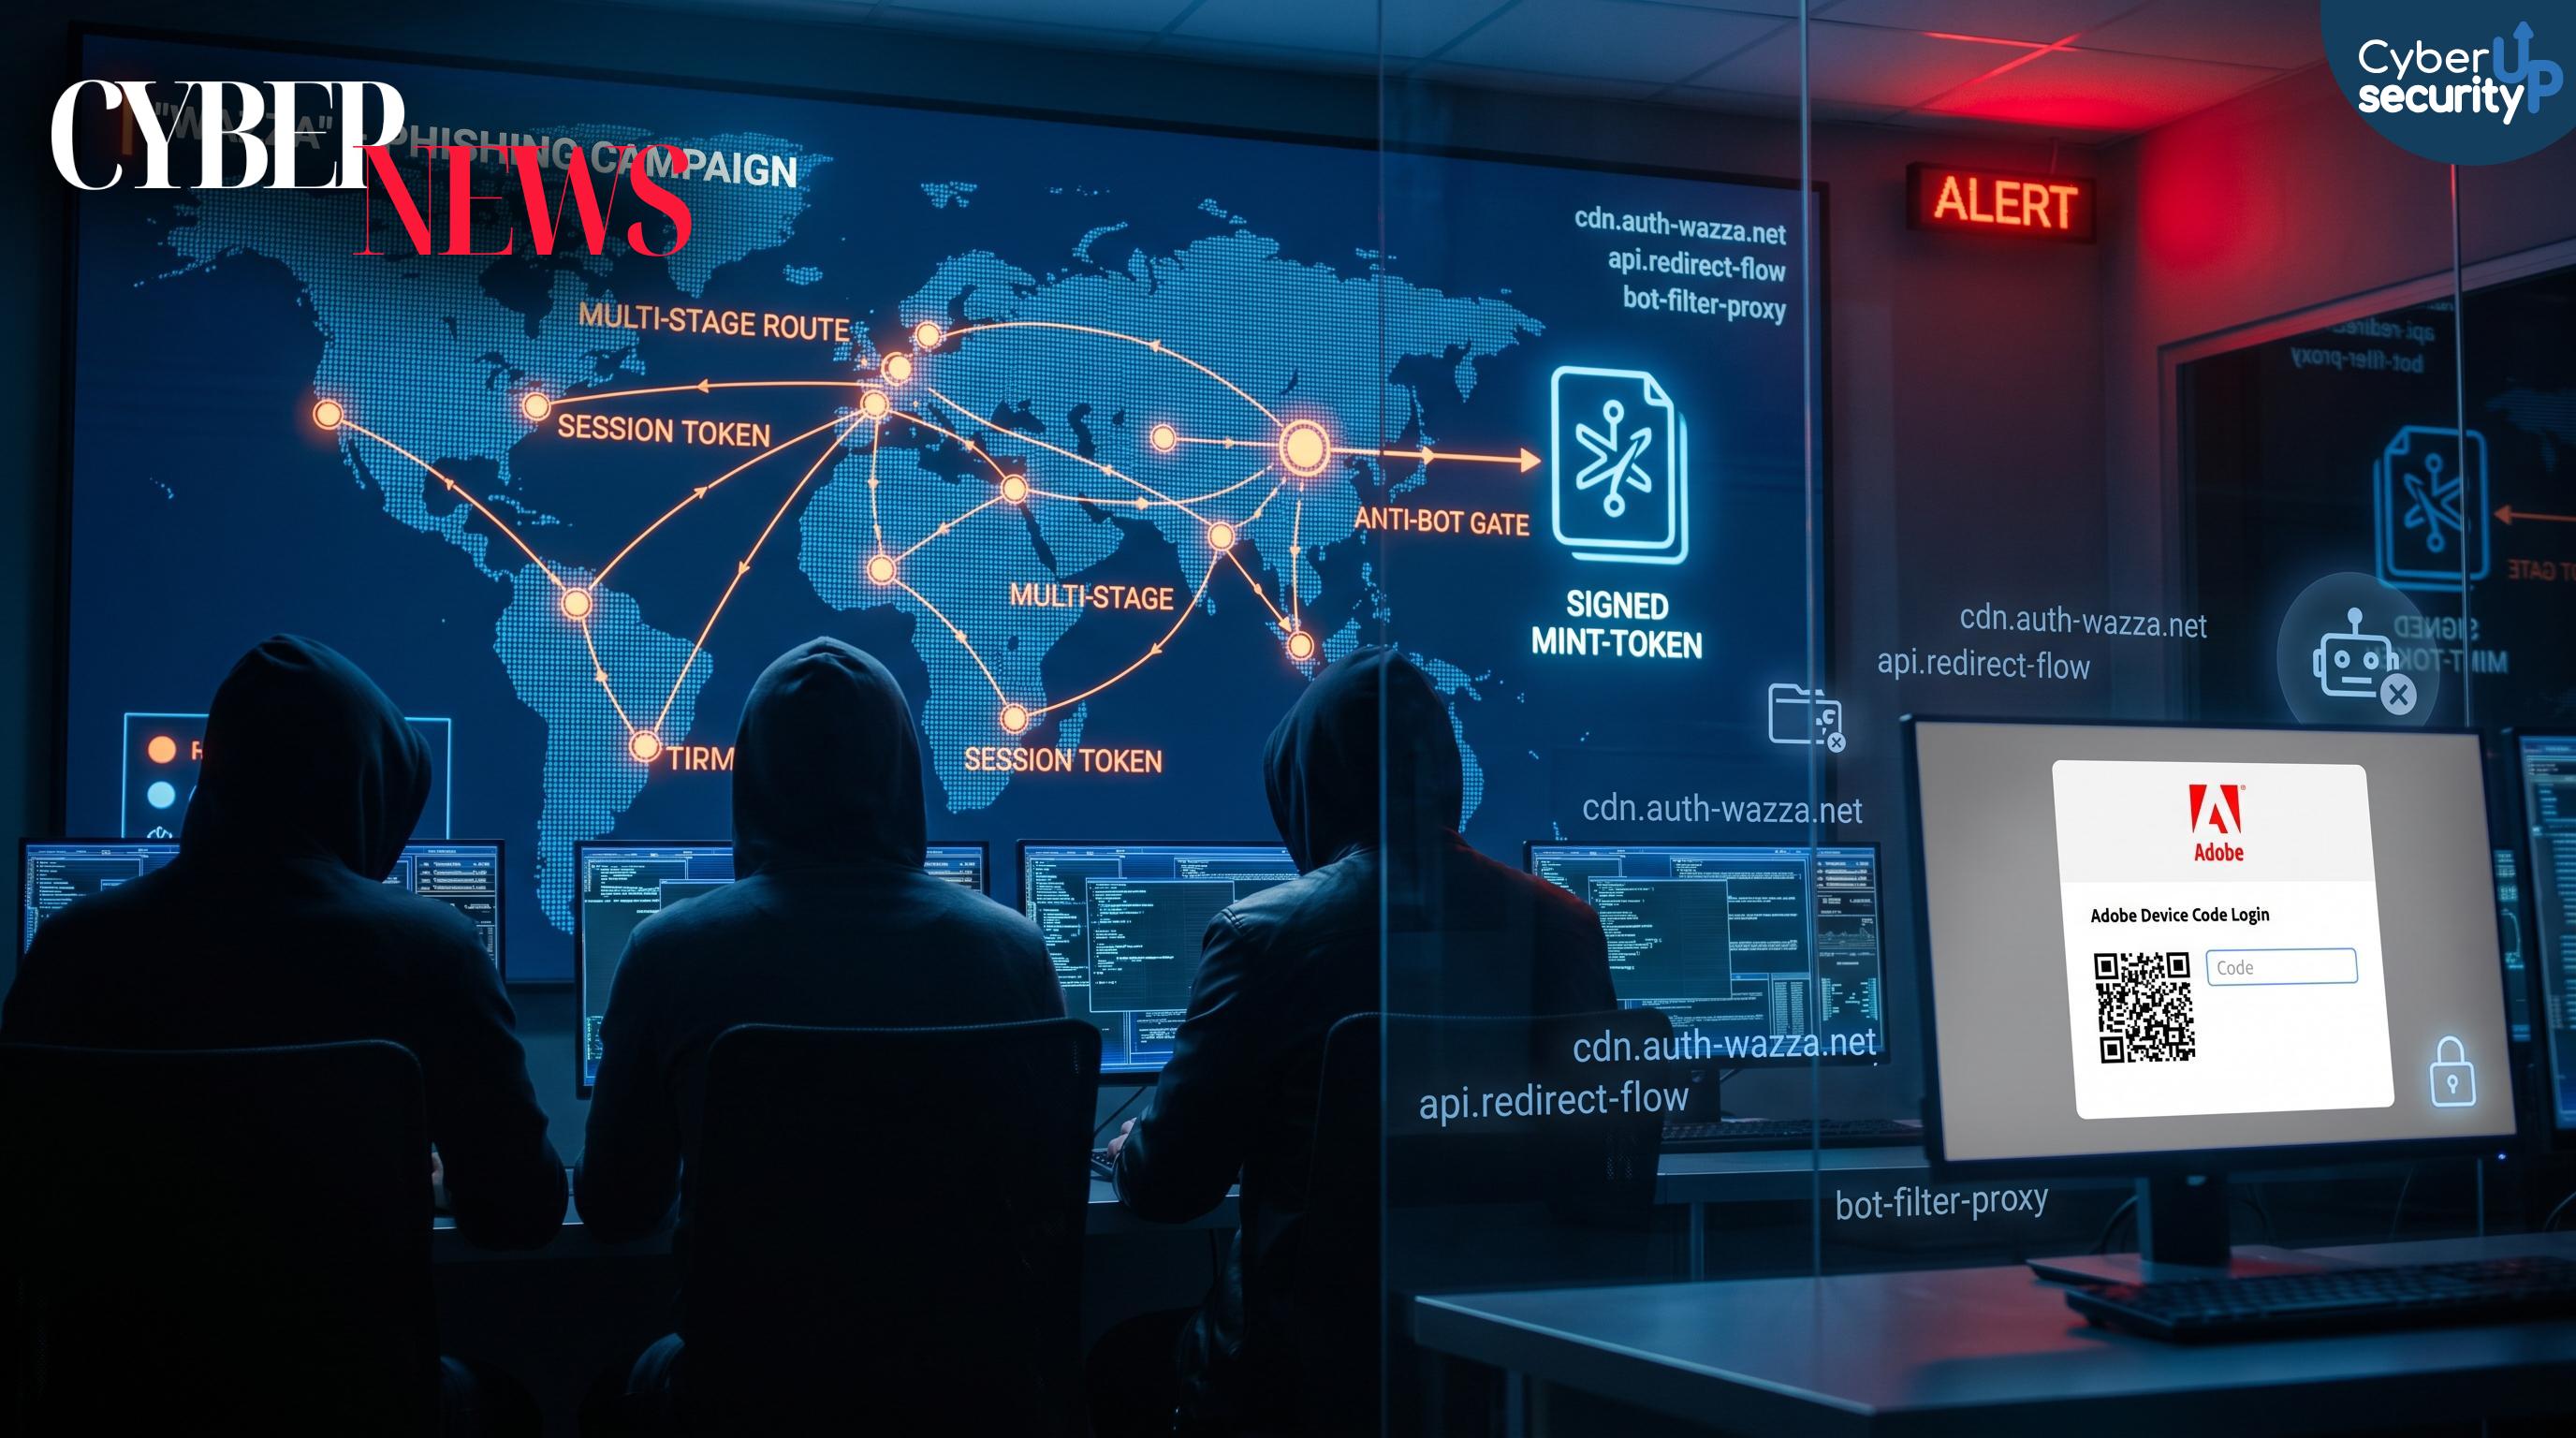
Phishkit Wazza colpisce banche e governi: phishing invisibile con redirect e Device Code flow anti-scanner
Il phishkit Wazza mostra come il phishing moderno non si limiti più a copiare una pagina di login, ma utilizzi una vera infrastruttura di consegna per filtrare le visite e rendere più difficile la rilevazione automatica. La campagna prende di mira settori ad alto valore come banche, enti governativi e aziende manifatturiere in Stati Uniti, Europa e Australia, sfruttando una catena di reindirizzamenti in più fasi che decide quando e a chi presentare il contenuto malevolo.
Il meccanismo si basa su un routing multilivello. Il visitatore viene inizialmente indirizzato verso un dominio di atterraggio con wildcard e poi verso endpoint specifici che verificano se il nome host appartiene a una campagna attiva. Successivamente entrano in gioco componenti di tracciamento e correlazione della sessione tramite un marker client, seguiti dalla generazione di un token di sessione firmato e a vita breve. Questo token viene poi validato su un ulteriore dominio di controllo insieme a dati di telemetria del browser, con l’obiettivo di bloccare bot, scanner e traffico non desiderato. Solo dopo questi controlli il flusso prosegue attraverso altri percorsi e reindirizzamenti fino alla pagina finale.
La fase conclusiva è una pagina di phishing a tema Adobe che sfrutta il Device Code flow, una tecnica che punta a ottenere un’azione di autenticazione e potenzialmente un accesso all’account o alla sessione, invece del classico furto di password tramite form. In pratica la pagina di phishing è solo l’ultimo anello di una catena progettata per essere selettiva e adattiva. Questo significa che un URL può apparire innocuo se analizzato fuori dal contesto giusto, per esempio da sistemi automatici che non superano i controlli o non seguono la sequenza corretta.
Per le organizzazioni e per chi gestisce servizi di sicurezza, come gli MSSP, Wazza aumenta i tempi di triage e investigazione. Se l’analista non riesce a riprodurre l’intero percorso, può essere costretto a escalation inutili solo per capire cosa consegna davvero il link. Inoltre la stessa infrastruttura offre più punti di osservazione utili alla threat intelligence, come domini collegati, endpoint, pattern di redirect e indicatori comportamentali, che possono essere riutilizzati per hunting e monitoraggio continuo anche quando gli attaccanti cambiano singoli indicatori.
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.