
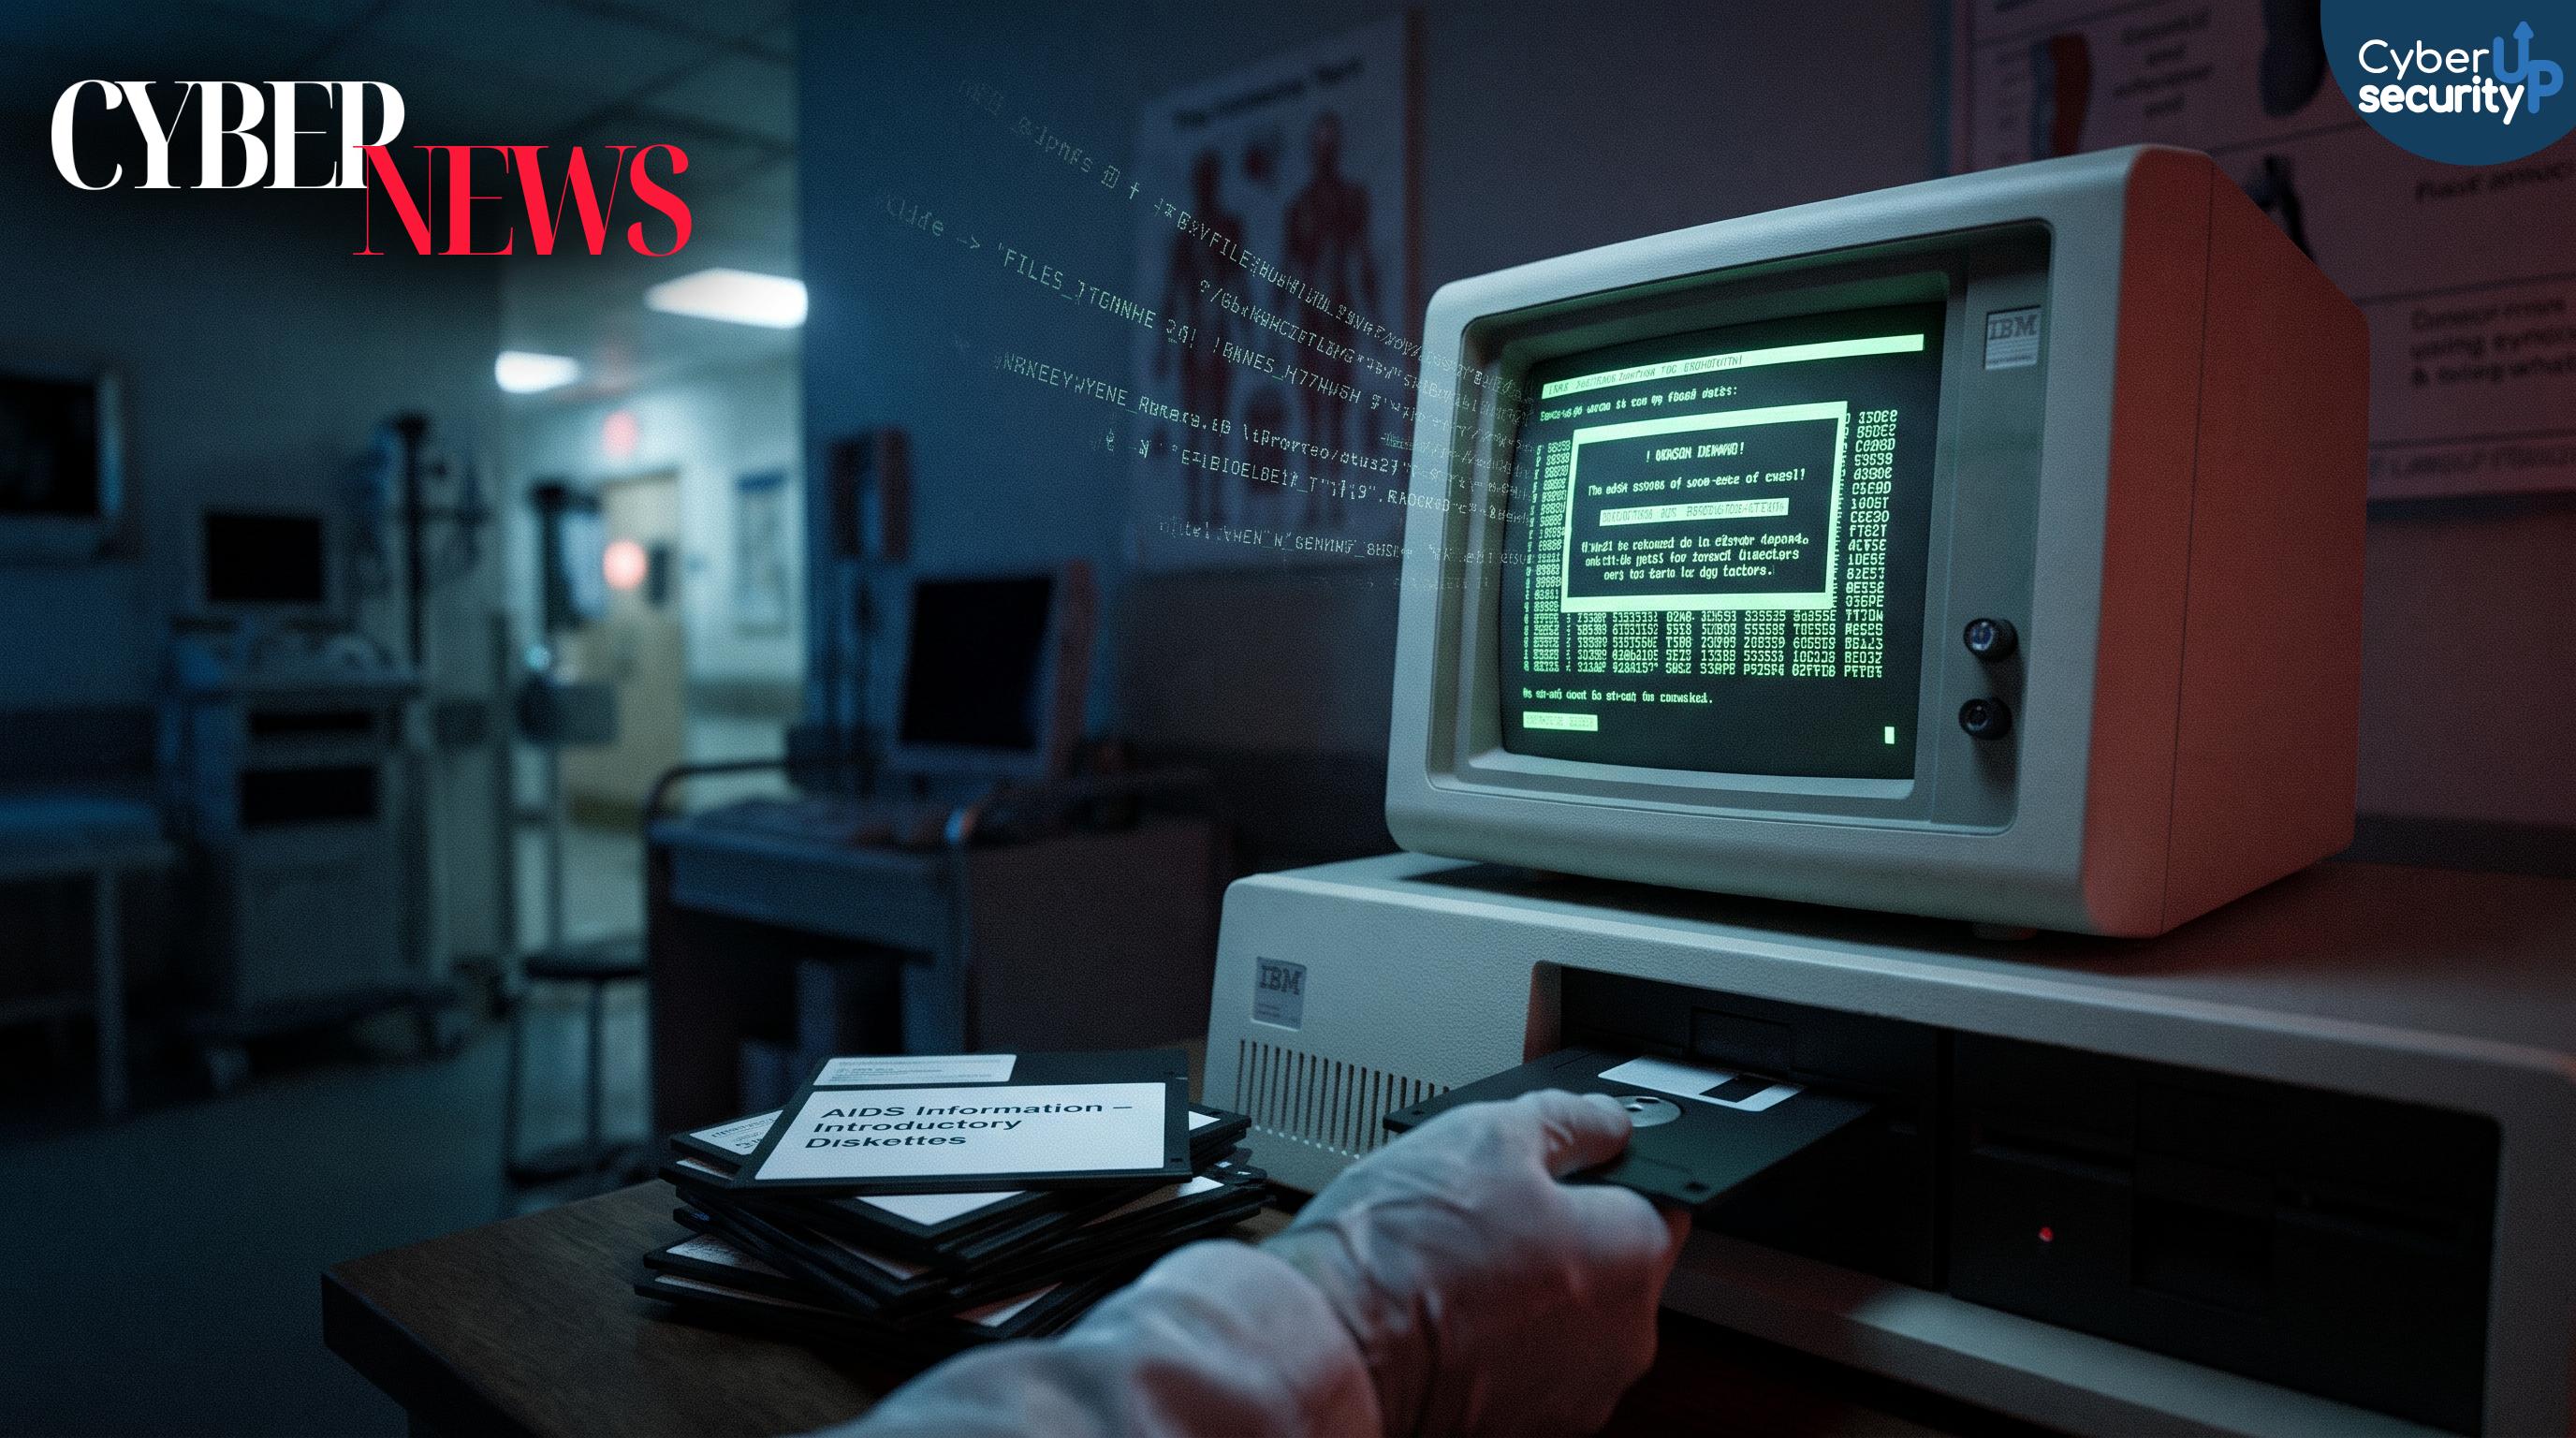
Ransomware, tutto iniziò nel 1989: 20.000 floppy “AIDS” e riscatto da 189$ dopo 90 avvii
Il primo attacco ransomware conosciuto risale al 1989 e rappresenta una tappa fondamentale nella storia della cybersecurity. Secondo una presentazione del Dipartimento della Salute statunitense, questo episodio ha colpito il settore sanitario e ha mostrato per la prima volta un modello di estorsione digitale che oggi è tra le minacce informatiche più diffuse.
La campagna si basava sulla distribuzione fisica di supporti informatici. Vennero consegnati circa 20000 floppy disk etichettati come materiale informativo sull’AIDS durante una conferenza internazionale dedicata al tema. All’interno dei dischetti era presente un programma malevolo, poi noto come AIDS Trojan o PS Cyborg, che si installava sui computer delle vittime senza destare sospetti immediati.
Uno degli aspetti più interessanti per chi studia la sicurezza informatica è la logica di attivazione ritardata. Il malware rimaneva inattivo per un certo periodo e si attivava solo dopo che il computer era stato acceso 90 volte. Raggiunta la soglia, il trojan iniziava a nascondere directory e a modificare i nomi dei file, rendendo complesso l’accesso ai dati. In pratica, pur non utilizzando le tecniche moderne di cifratura dei contenuti come molti ransomware attuali, otteneva un effetto simile di blocco operativo, creando panico e urgenza nella vittima.
Dopo l’attivazione, compariva una richiesta di pagamento pari a 189 dollari. Questo passaggio introduceva un elemento oggi tipico del ransomware: la richiesta economica in cambio del ripristino dell’accesso. Da allora, il ransomware si è evoluto in un ecosistema criminale strutturato, con campagne mirate, estorsione multipla e attacchi che colpiscono aziende, ospedali e infrastrutture critiche.
Oggi la minaccia è ulteriormente amplificata dall’uso dell’intelligenza artificiale nelle operazioni di cybercrime. Strumenti basati su AI possono facilitare la creazione di email di phishing credibili, la scrittura di codice malevolo, l’analisi dei dati rubati e perfino la negoziazione dei riscatti tramite chatbot, riducendo tempo e competenze necessari per condurre attacchi sofisticati. In questo scenario, comprendere le origini del ransomware aiuta a riconoscere i pattern ricorrenti e a rafforzare strategie di difesa come backup offline, segmentazione della rete, formazione del personale e monitoraggio continuo.
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.