Att&ck Live: scontro in diretta Red Team VS Blue Team - 18 novembre, ore 18:00Iscriviti
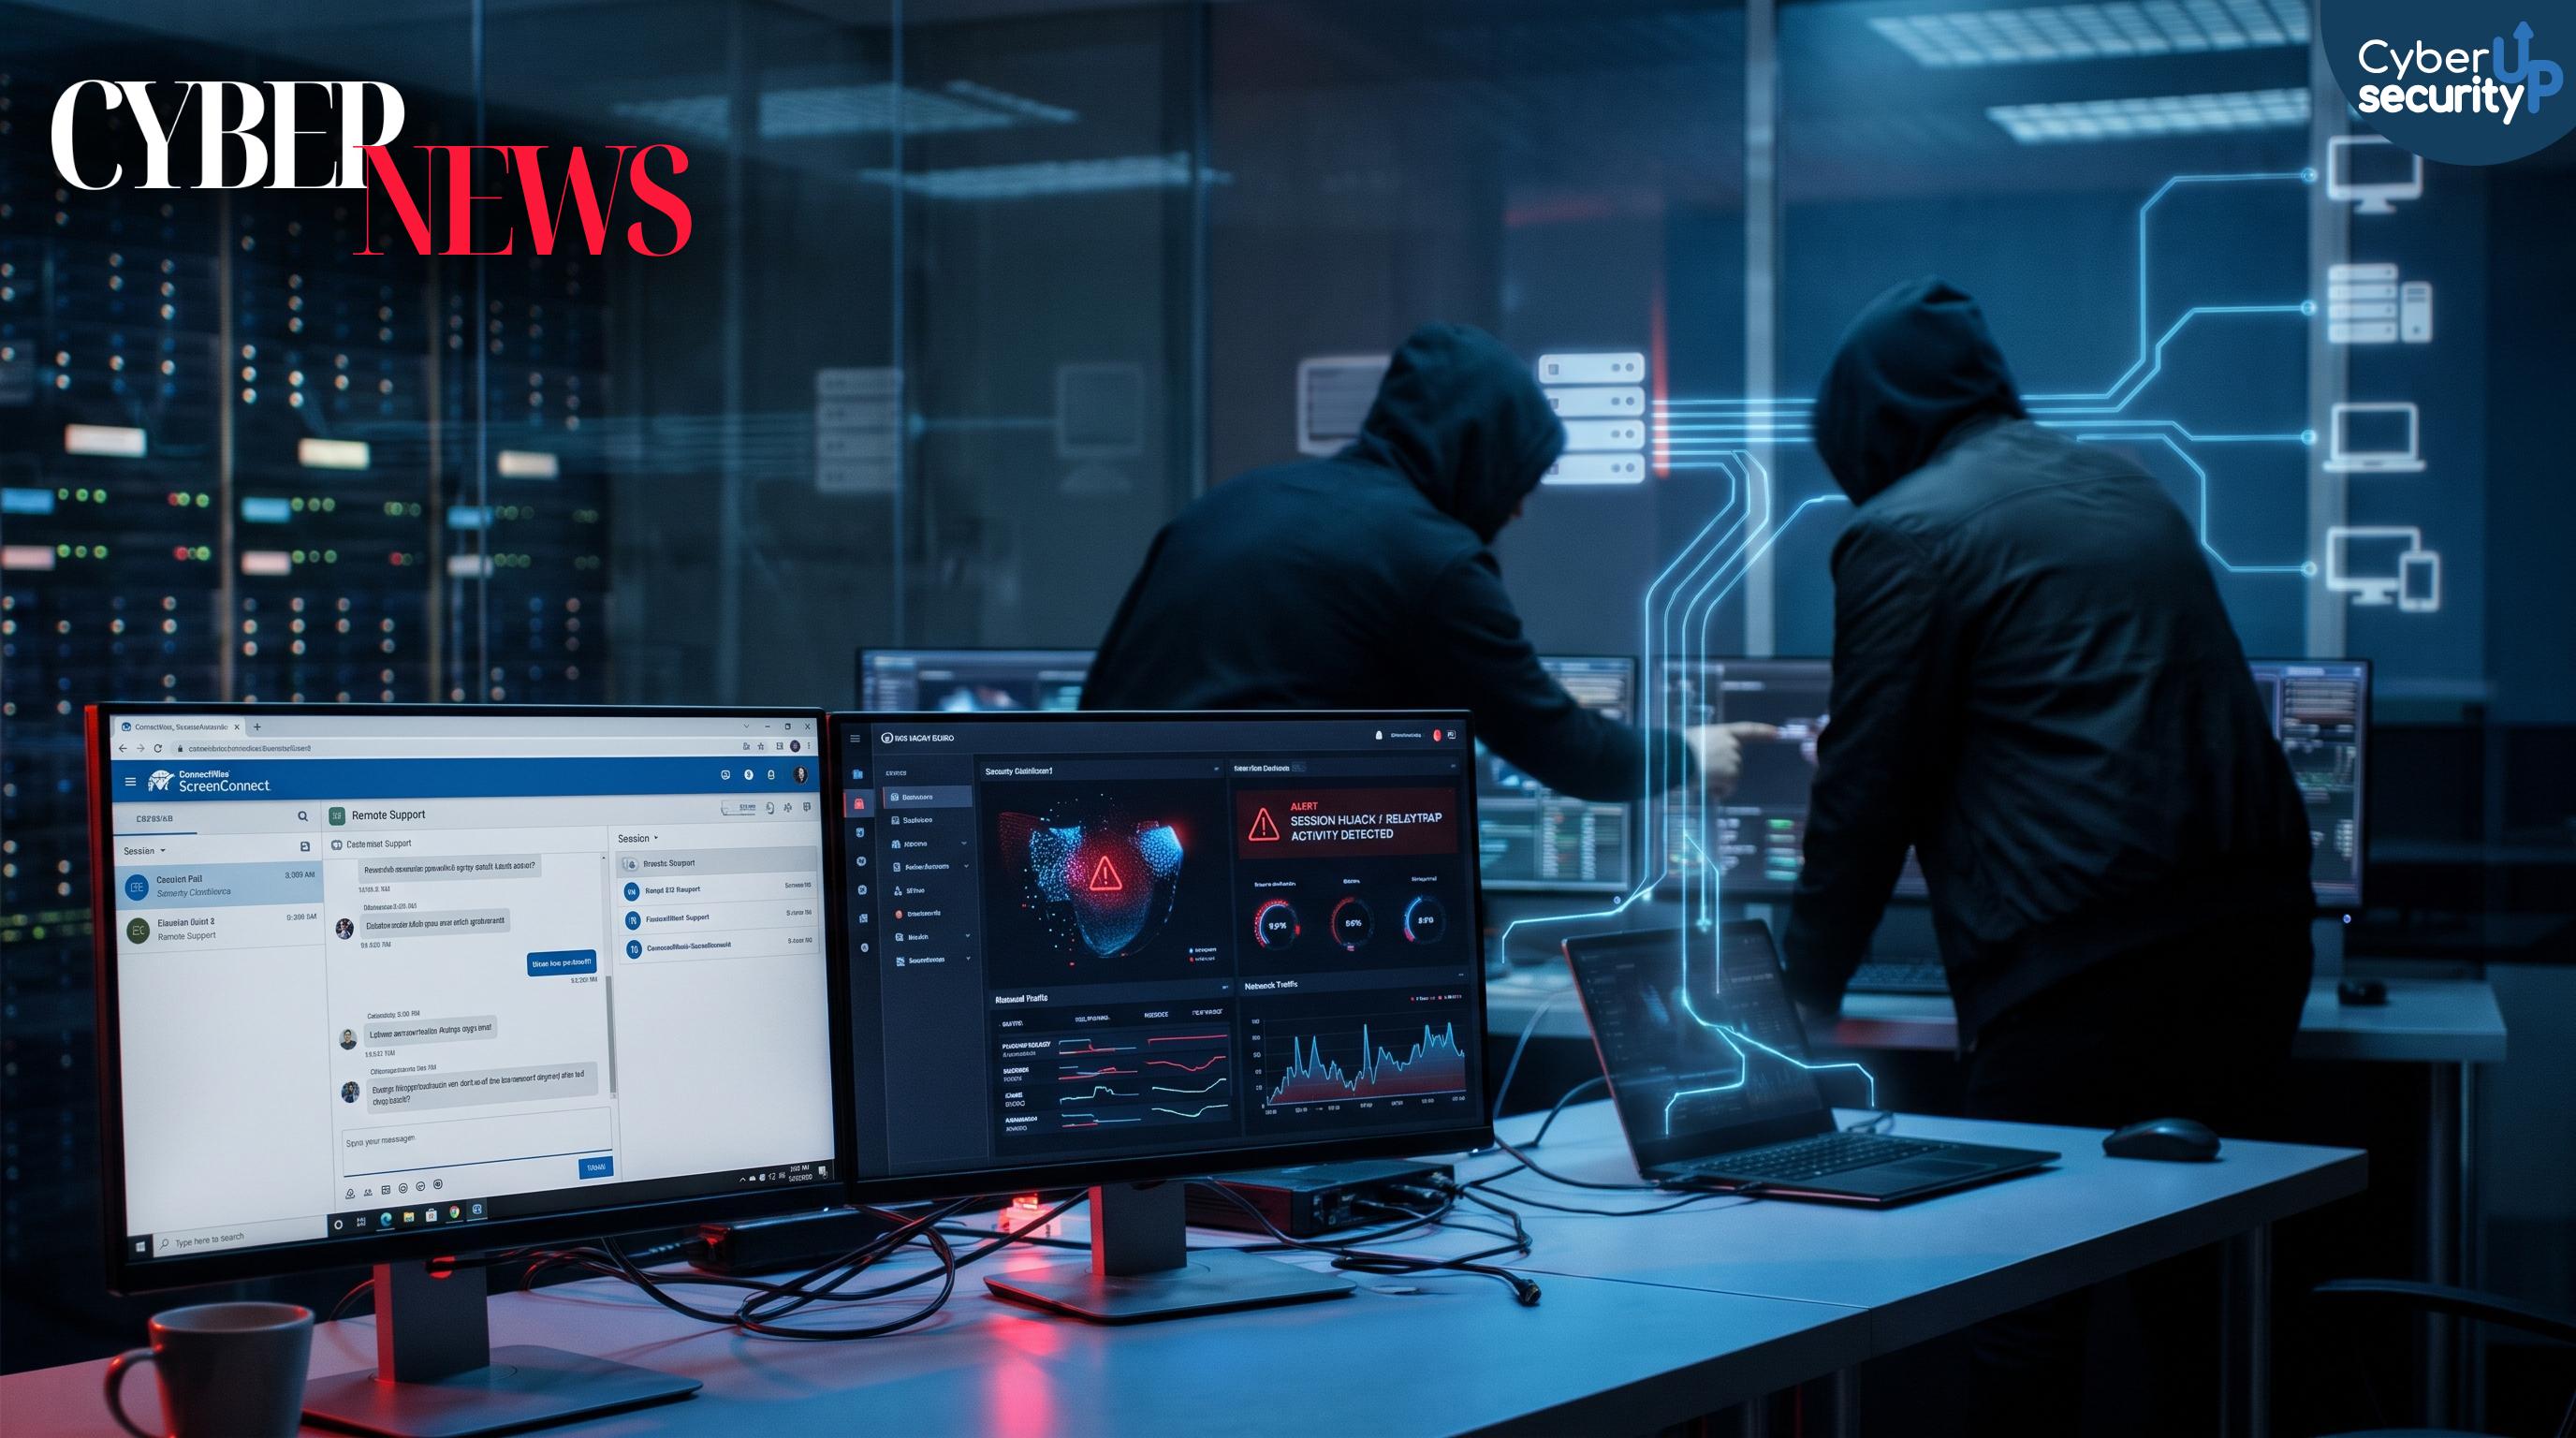
ScreenConnect sotto attacco SCKit: sfruttata CVE-2026-84869 patchata e dirottate sessioni MSP senza nuove falle
Una campagna malware in corso sta prendendo di mira le installazioni di ConnectWise ScreenConnect, un software di accesso remoto molto usato da MSP e team IT per fornire supporto. Il punto chiave emerso è che gli attaccanti non stanno sfruttando una nuova vulnerabilità, ma una falla critica già corretta, identificata come CVE 2026 84869 con punteggio CVSS 9.9.
Questa vulnerabilità riguarda una gestione impropria dei privilegi e autorizzazioni mancanti e, se presente su client non aggiornati, può consentire trasferimento di file ed esecuzione di codice durante una sessione remota attiva senza conferma dell’host.
I test indicano che un client ScreenConnect completamente patchato blocca correttamente il payload associato allo sfruttamento di CVE 2026 84869. Tuttavia il rischio non si esaurisce con la patch, perché il toolkit malevolo chiamato SCKit include funzioni per dirottare sessioni già autenticate degli operatori e abusare delle funzionalità lecite di gestione per distribuire codice malevolo su altri endpoint. In pratica, una volta ottenuta una sessione valida, l’attaccante può muoversi lateralmente senza dipendere da nuove vulnerabilità.
La catena di attacco osservata sfrutta la funzione Run Command per eseguire comandi. Il malware verifica la presenza di ScreenConnect, scarica ed esegue un installer MSI controllato dall’attaccante, quindi rilascia uno script batch che contatta un dominio remoto per recuperare un decoder PowerShell e distribuire componenti aggiuntivi. Tra questi compaiono script pensati per garantire persistenza tramite installazione di client Access non autorizzati e moduli per interferire con sessioni Guest esistenti.
Una componente rilevante è RelayTrap, progettata per colpire i tecnici che si collegano a un endpoint sospetto. Se il tecnico viene compromesso, SCKit tenta di recuperare cookie di autenticazione del browser e dati di sessione per riutilizzare i permessi già disponibili e propagarsi verso altri sistemi gestiti, spesso eseguendo software con privilegi elevati.
Per MSP e aziende che usano ScreenConnect, la difesa richiede patching rigoroso, monitoraggio di installazioni Access non autorizzate, revisione della cronologia dei comandi, protezione delle sessioni operatore e controlli aggiuntivi per azioni amministrative massive, inclusa autenticazione più forte e validazione delle sessioni.
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.