ClickFix sta diventando una delle tecniche più efficaci per ottenere accesso iniziale alle reti aziendali senza sfruttare vulnerabilità e senza allegati o file malevoli tradizionali. Il meccanismo si basa sulla social engineering e sulla fiducia dell’utente.
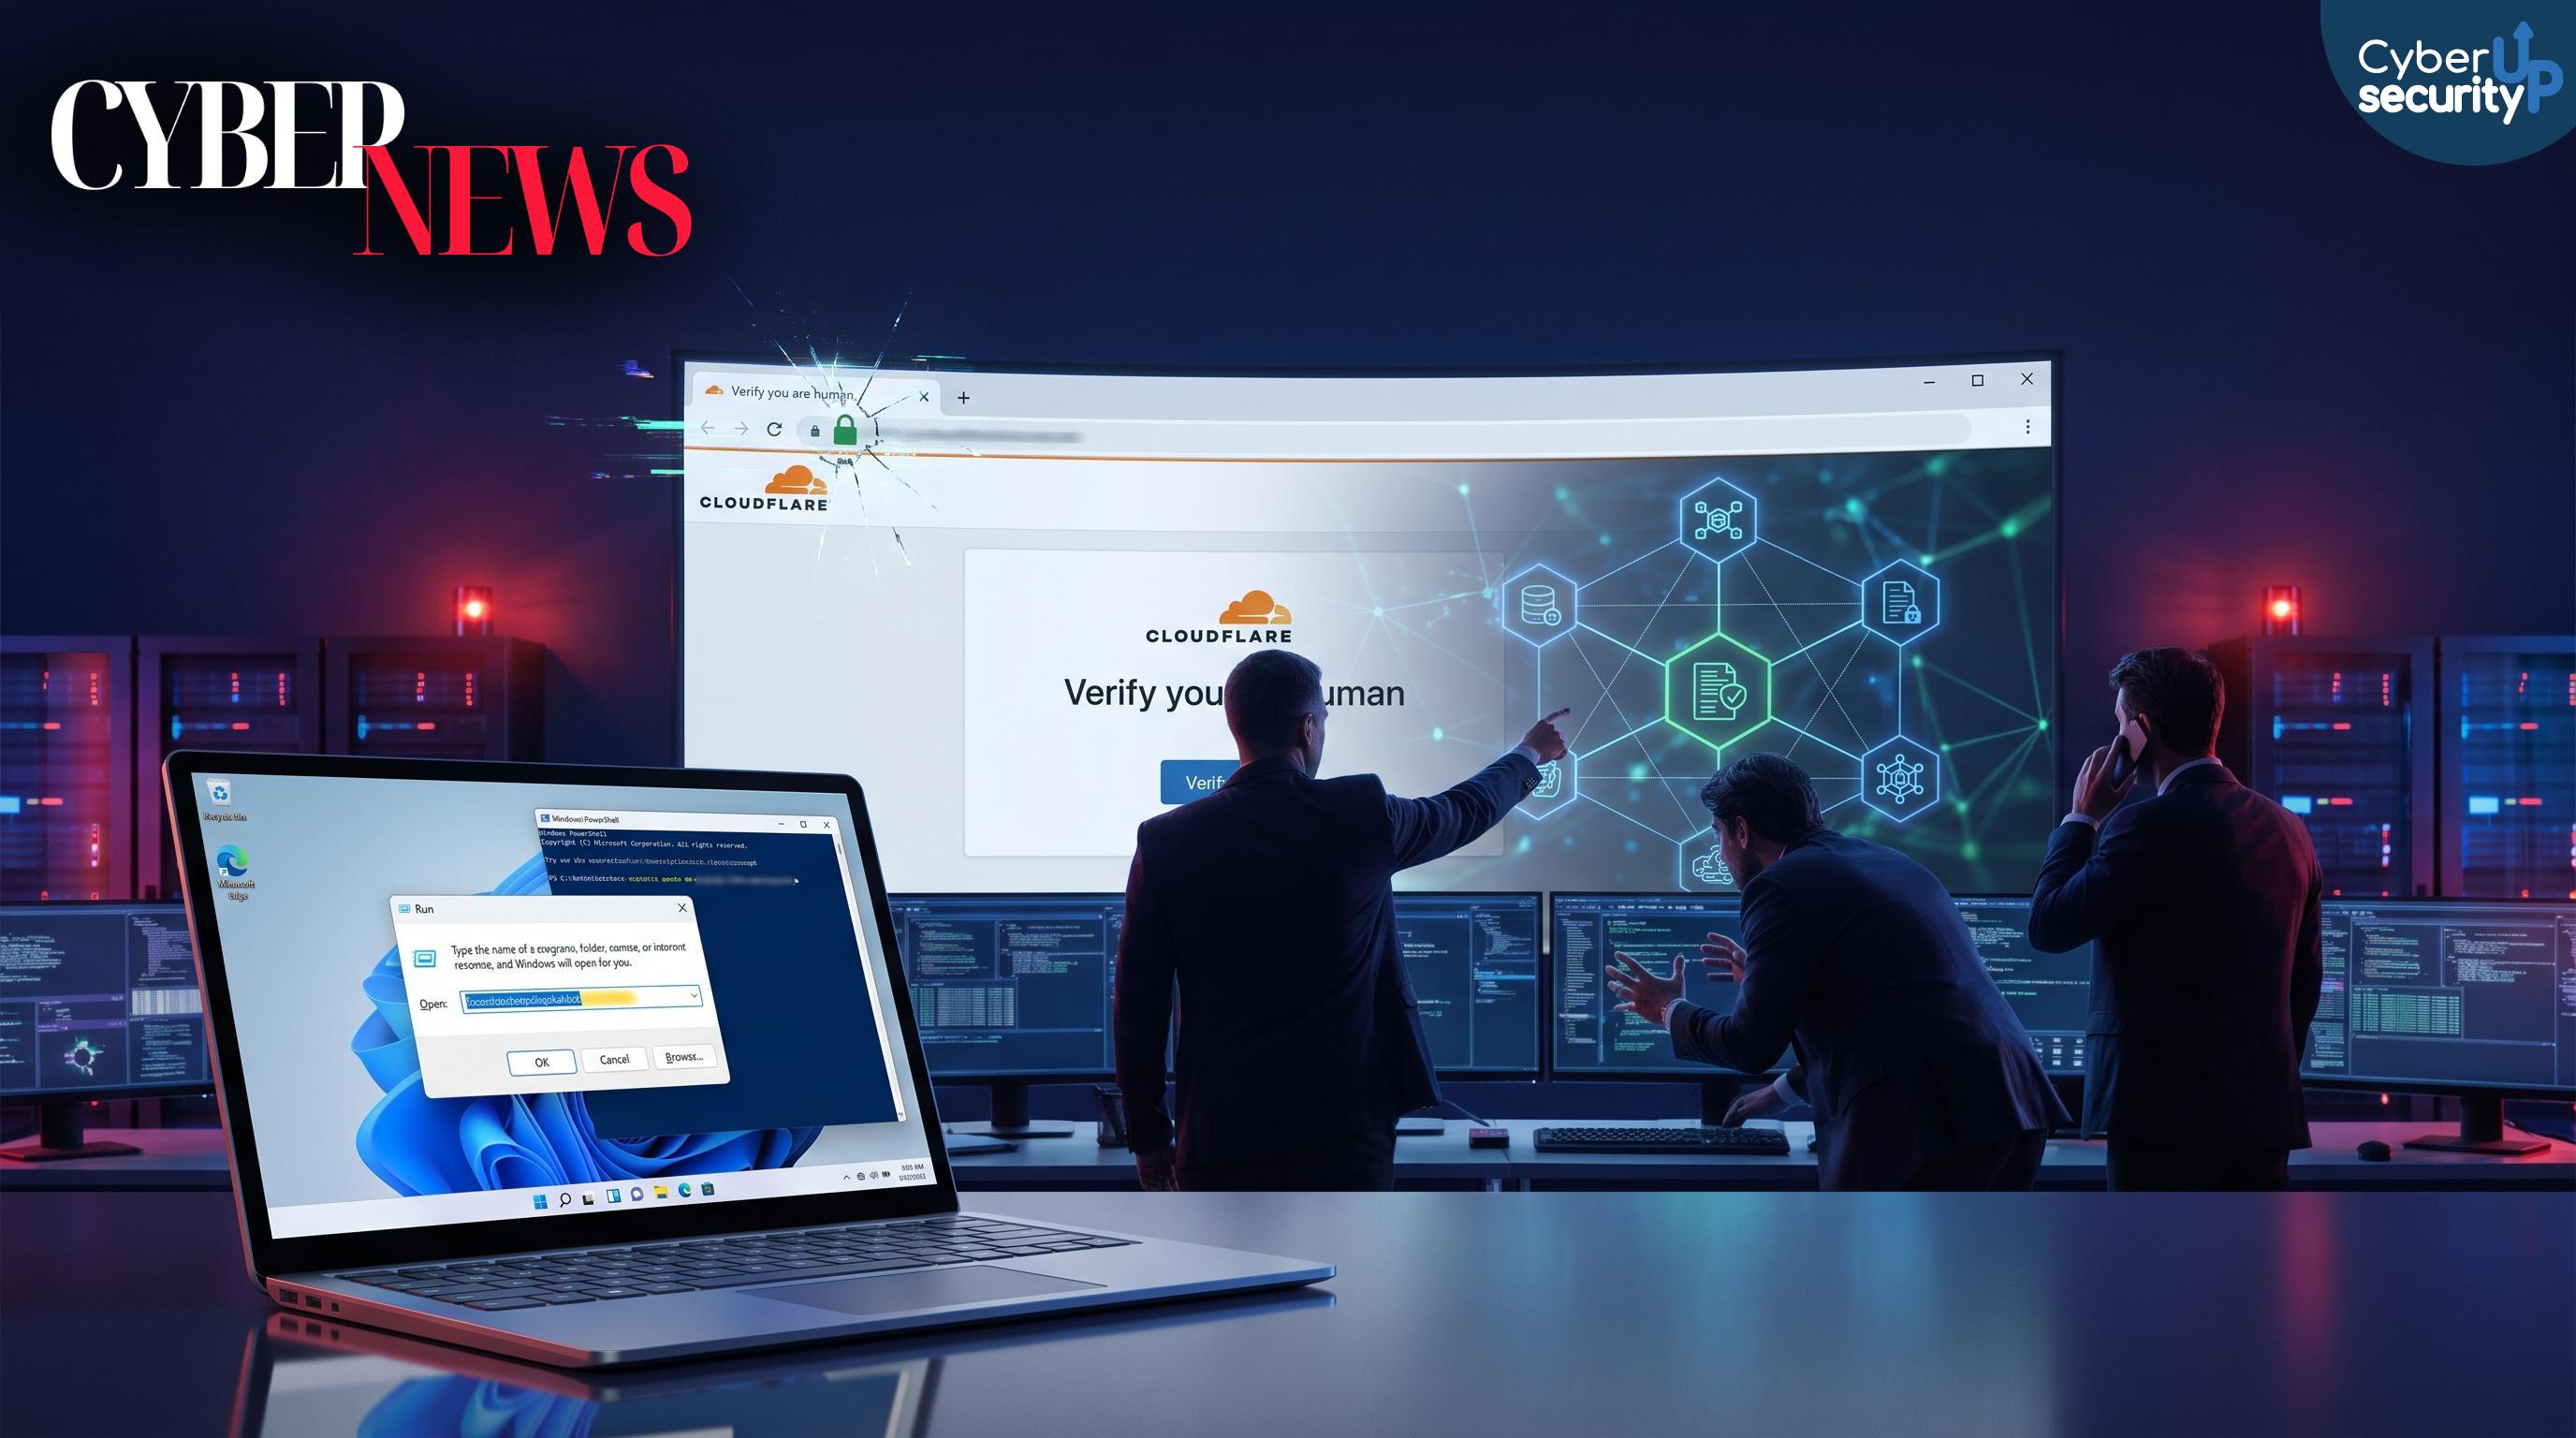
La vittima atterra su una pagina che simula un problema comune come una verifica umana che non termina, un errore del browser, un documento che non si apre o un avviso di spazio insufficiente. La pagina propone una soluzione guidata copiando in modo silenzioso un comando negli appunti e invitando l’utente ad aprire uno strumento di sistema considerato affidabile come Esegui, PowerShell, Terminal o prompt dei comandi, incollare e premere Invio. In quel momento il comando viene eseguito da un utente autenticato dentro binari nativi firmati e presenti su Windows, macOS e Linux, rendendo difficile distinguere attività legittime da azioni malevole.
Le analisi su larga scala hanno individuato oltre 17000 URL compromessi che servivano esche come finte pagine di verifica Cloudflare, con migliaia di host ancora attivi. Un elemento chiave è la resilienza dell’infrastruttura. In molti casi lo script iniettato nei siti compromessi non contiene domini degli attaccanti. Il browser della vittima interroga invece un contratto smart su blockchain Polygon che restituisce in modo codificato il dominio esca corrente. Questa tecnica consente una rotazione rapidissima dei domini senza modificare i siti infetti e rende poco utile il semplice blocco dei domini malevoli.
Il targeting è gestito lato server per singolo visitatore. La pagina rileva sistema operativo e versione e riceve una configurazione che decide quali piattaforme colpire e quali landing page mostrare. Anche se spesso si osserva un focus su Windows, la capacità include macOS con esche già pronte e Linux come opzione attivabile. Inoltre, i sistemi di distribuzione del traffico possono mostrare pagine pulite a sandbox e crawler, riducendo l’efficacia delle analisi automatiche.
Il payload può essere vincolato all’identità della macchina tramite fingerprint hardware e account. Questo permette agli attaccanti di servire contenuti diversi a seconda del dispositivo e di eludere ulteriormente i controlli basati su detonazione. Per difendersi risultano più efficaci controlli comportamentali come limitare la scrittura negli appunti nei browser gestiti e forzare interpreti di script e utility di rete a passare da proxy autenticati. Per gli utenti vale una regola semplice: nessun sito legittimo chiede di copiare e incollare comandi in strumenti di sistema.