Iscriviti al webinar gratuito del 20 Ottobre per diventare Ethical Hacker! Scopri di più

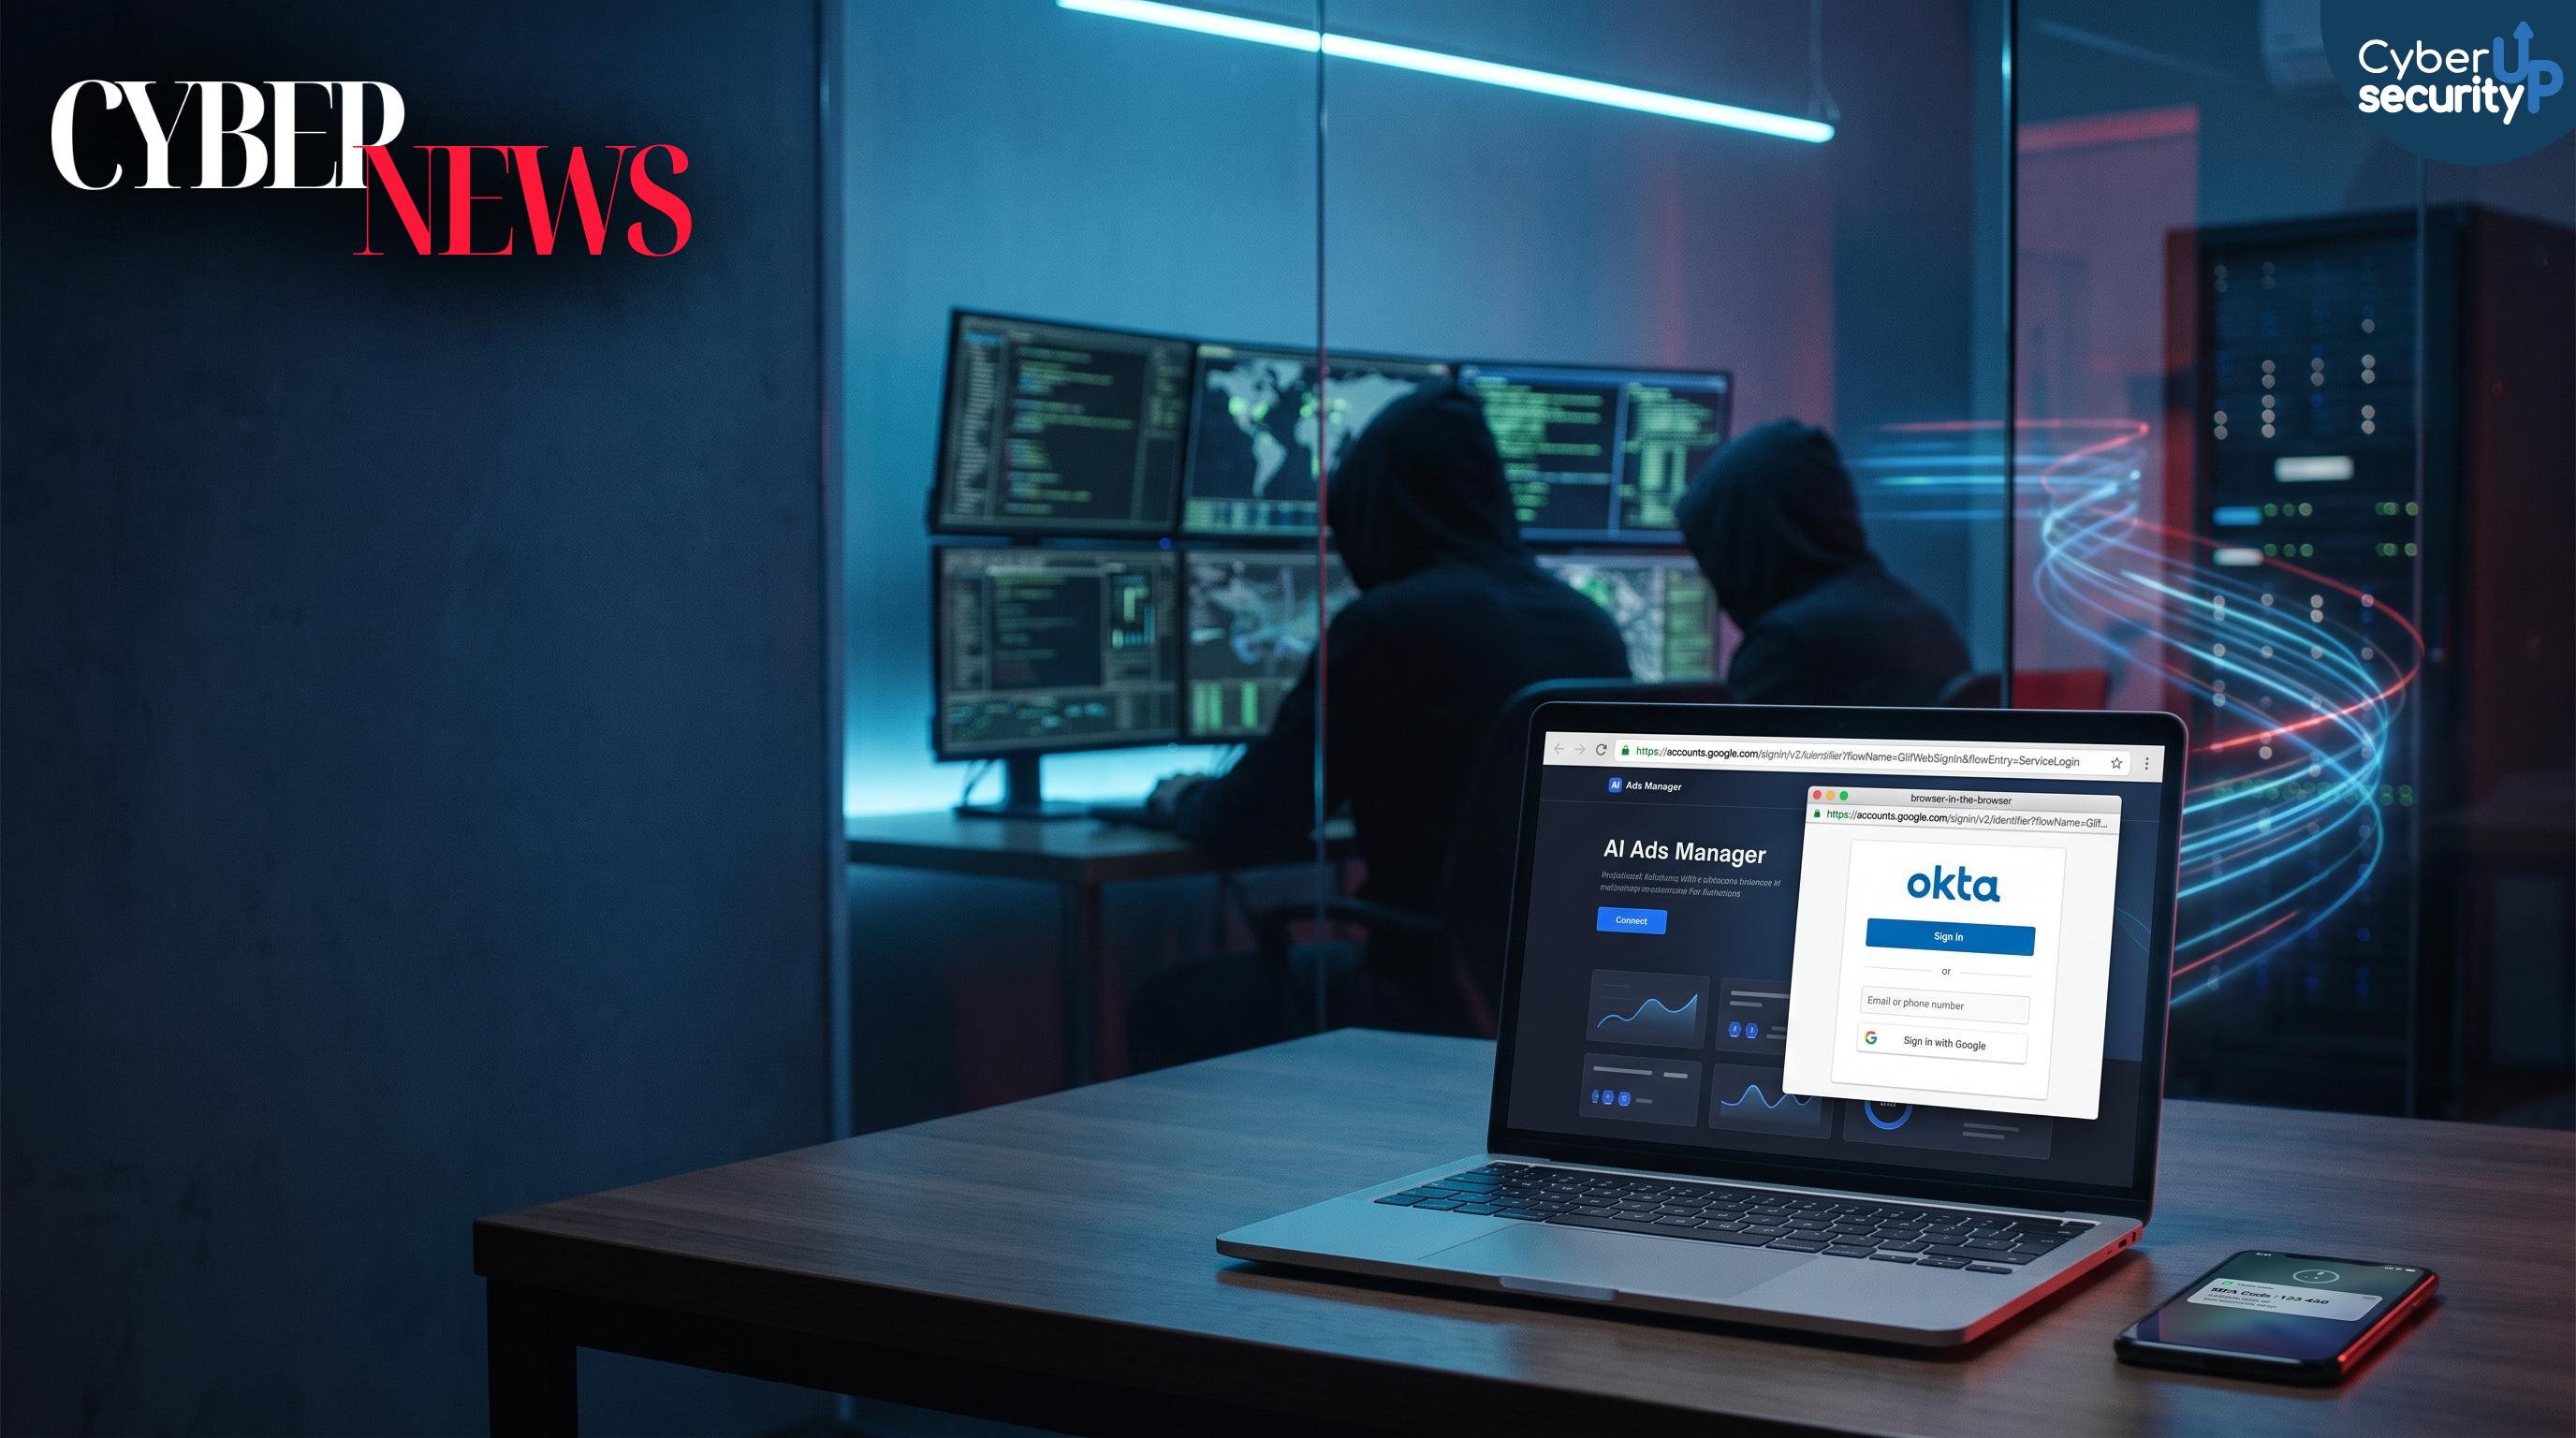
Truffa “Connect” su AI e Ads: rubano credenziali e codici MFA con finestre login false BitB
Una nuova campagna di phishing prende di mira chi lavora con piattaforme pubblicitarie e strumenti di intelligenza artificiale, sfruttando falsi portali che imitano servizi noti come ChatGPT, Gemini, Claude e altre soluzioni legate alla gestione delle ads. Il meccanismo è studiato per rubare credenziali e codici MFA (autenticazione a più fattori) con un approccio particolarmente insidioso e guidato da operatori umani in tempo reale.
Il cuore della truffa ruota attorno a presunti prodotti per ottimizzazione campagne, audit della spesa e collegamento di account business. L’elemento ricorrente è un pulsante Connect che invita a collegare l’account. Dopo il clic compare una finestra di login che sembra autentica ma in realtà è un “browser nel browser”, tecnica spesso chiamata BitB. La barra degli indirizzi mostrata nella finestra falsa indica domini credibili come accounts.google.com o un tenant Okta, mentre la pagina reale resta ospitata sul dominio di phishing. In questo modo la vittima inserisce username, password e successivamente anche il codice MFA convinta di essere nel flusso ufficiale.
Dietro le quinte la piattaforma registra ogni tentativo di password, raccoglie informazioni di fingerprinting del dispositivo e comunica con infrastrutture di comando e controllo tramite Socket.IO. I dati vengono inviati a endpoint dedicati e l’operatore può scegliere quale sfida MFA presentare alla vittima per aumentare le probabilità di successo. Una volta ottenute le credenziali, l’attaccante prova ad accedere subito all’account mentre la sessione è ancora valida.
Le pagine cambiano messaggio e branding in base al marchio imitato. Alcune promettono briefing su Google Ads, altre supporto per account manager e collegamenti tra clienti, altre ancora pianificazione campagne e controlli budget. La distribuzione avviene spesso tramite email-invito false che imitano brand affidabili, rendendo più credibile l’accesso a una presunta beta o a un nuovo portale ads.
L’obiettivo principale sembra il furto di account pubblicitari di agenzie, media buyer e amministratori di account manager. Un account con storico di spesa “pulito” può essere monetizzato rapidamente per lanciare campagne fraudolente o rivenduto. Il recupero è complesso perché gli attaccanti aggiungono nuovi amministratori e riducono i privilegi del proprietario legittimo, prolungando l’abuso e danneggiando anche i clienti collegati.
Per ridurre il rischio servono autenticazione resistente al phishing, controlli sulle modifiche agli account pubblicitari e verifica rigorosa delle integrazioni AI prima di collegare qualsiasi account.
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.