Att&ck Live: scontro in diretta Red Team VS Blue Team - 18 novembre, ore 18:00Iscriviti
Truffa Deepfake Web3: hacker nordcoreani rubano 400 milioni in crypto con videochiamate e malware ClickFix
Negli ultimi mesi la sicurezza informatica nel settore criptovalute e Web3 è stata messa sotto pressione da una campagna di social engineering particolarmente sofisticata. Secondo le autorità statunitensi, un gruppo di hacker legato alla Corea del Nord avrebbe sottratto oltre 400 milioni di dollari in crypto in circa 18 mesi sfruttando videochiamate deepfake e una catena di inganni pensata per risultare difficile da individuare.
Parte delle infrastrutture cloud utilizzate per l’operazione è stata sequestrata, a conferma di quanto queste minacce siano diventate strutturate e industrializzate.
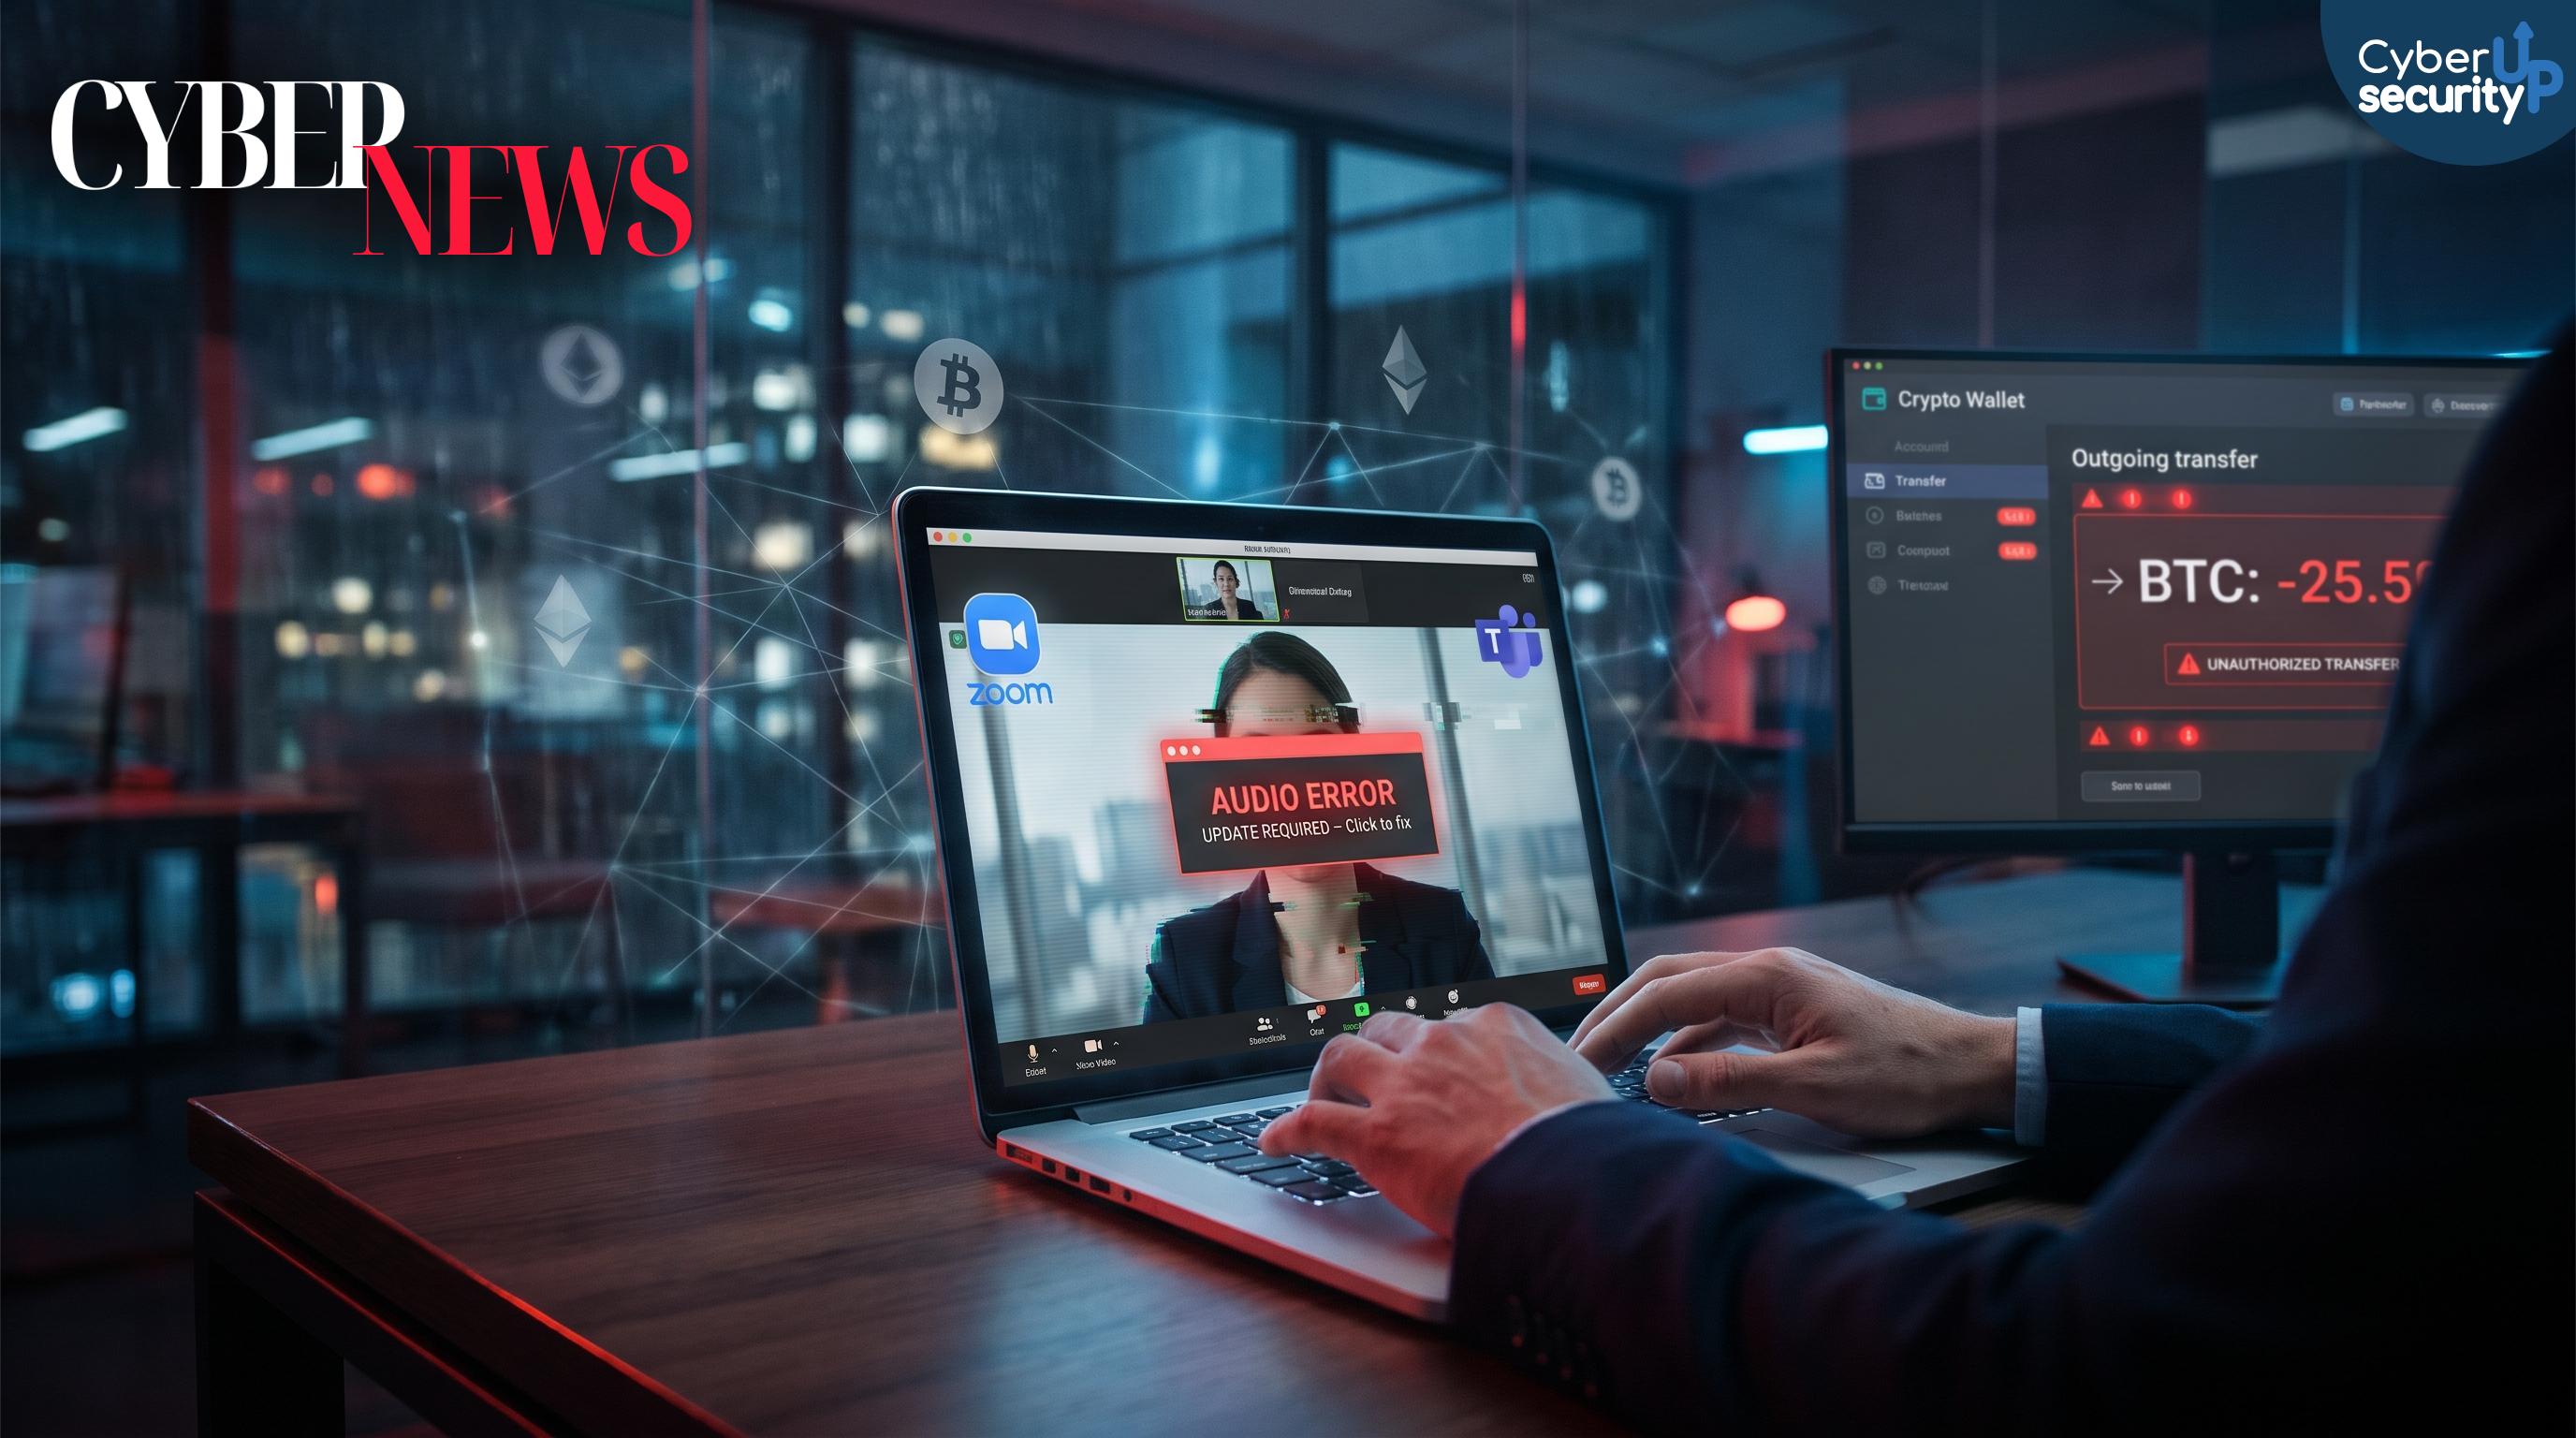
Il cuore della truffa ruota attorno a inviti a riunioni online inviati da account compromessi di vittime precedenti. Il bersaglio riceve messaggi credibili da contatti fidati e viene convinto a partecipare a una call. Durante l’incontro gli attaccanti registrano in modo nascosto il flusso video della vittima e, allo stesso tempo, mostrano un video preregistrato autentico di una persona conosciuta dal target, oppure contenuti generati con deepfake di figure note del mondo crypto. Questo dettaglio aumenta la fiducia e abbassa le difese, creando un contesto realistico in cui la vittima è più propensa a seguire istruzioni.
Dopo pochi secondi viene simulato un problema tecnico, ad esempio audio non funzionante o aggiornamento necessario. A quel punto compare un link di supporto che in realtà è un’esca in stile ClickFix. La vittima viene guidata a installare malware o a eseguire comandi, anche tramite copia e incolla nel terminale, con l’obiettivo di rubare wallet, seed phrase e credenziali. Una volta ottenuto l’accesso, gli aggressori abusano dei privilegi sul dispositivo e sugli account di comunicazione, come Telegram, LinkedIn, Slack e Discord, mantenendo il controllo per colpire altri contatti e rendere la campagna auto-propagante.
Queste tattiche prendono di mira soprattutto fondatori, CEO e figure con accesso a fondi, chiavi di firma e infrastrutture di exchange. In diversi casi lo scopo si estende anche alla supply chain, cercando di compromettere sviluppatori e repository per introdurre codice malevolo in progetti open source ad alta diffusione.
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.