Webinar pratico gratuito: Ethical Hacking Live - Dentro la mente dell'attaccante Iscriviti

Per la prima volta il Trojan bancario IcedID è entrato nella classifica globale dei malware più diffusi al mondo, conquistando il secondo posto dopo aver sfruttato la pandemia di COVID-19 per attirare nuove vittime.
Questo il risultato del Check Point’s Global Threat Index di marzo di quest'anno. Secondo i ricercatori della società, mentre Icedid è entrato nell'indice per la prima volta, il Trojan Dridex si è confermato il malware più virulento del mese di marzo.
Osservato per la prima volta nel 2017, Icedid si è diffuso a macchia d'olio durante il mese di marzo attraverso diverse campagne di spam e ha colpito l'11% delle aziende in tutto il mondo.
Queste campagne di spam utilizzavano come tema il COVID-19 per attirare le vittime ad aprire allegati dannosi.
Icedid fa anche uso di altri malware per proliferare ed è stato utilizzato come fase iniziale di infezione in diverse operazioni di ransomware.

L’analista forense è una professione cruciale nell'era di Internet e può diventare un percorso di carriera gratificante e lucrativo.
Definizione di Analisi Forense
L’analisi forense, a volte anche chiamata analisi forense digitale, è l'applicazione di tecniche di investigazione scientifica di crimini e attacchi digitali.
Jason Jordaan, principale scienziato forense presso DFIRLABS, definisce la Forensic Analysis come "l'identificazione, la conservazione, l'esame e l'analisi delle prove digitali, utilizzando un processo scientificamente accettato e convalidato, e la presentazione finale di tali prove in tribunale"
Questa è una definizione piuttosto esaustiva, anche se c'è un “ma”: il termine viene talvolta usato per descrivere qualsiasi tipo di indagine sugli attacchi informatici, anche quando il sistema giudiziario non sono coinvolti. E gli specialisti di analisi forense lavorano sia nel settore pubblico che in quello privato.
L'applicazione di messaggistica Telegram ha assistito ad un flusso migratorio di utenti che hanno abbandonato una delle più grandi piattaforme di messaggistica -Whatsapp- dopo i recenti controversi cambiamenti. E dove sono presenti molti utenti, possiamo metterci la mano sul fuoco, si presentano anche gli hacker. Telegram è uno degli ultimi esempi di questa realtà, dato che gli hacker lo stanno utilizzando per diffondere un Trojan ad accesso remoto chiamato ToxicEye: un malware che consente a un account di Telegram di un attaccante di controllare il dispositivo della vittima.
Secondo i ricercatori di Check Point Software Technologies, Toxiceye è in grado sia di installare ransomware, che di rubare i dati della vittima. "Nel corso degli ultimi tre mesi", spiegano i ricercatori, "Check Point Research ha assistito ad oltre 130 attacchi che utilizzano il nuovo Trojan ad accesso remoto soprannominato Toxiceye. ' Toxiceye viene diffuso tramite e-mail di phishing contenenti un file .exe dannoso. Se l'utente apre l'allegato, Toxiceye si installa ed esegue una serie di exploit senza che la vittima se ne accorga."
L'Ethical Hacking non è un lavoro come tutti gli altri. È tecnico, emozionante, avventuroso e promettente. Gli Ethical hacker sono persone autorizzate ad hackerare: sono gli unici a cui è legalmente concesso farlo! E lo fanno per proteggere, non distruggere. Ci sono molti film in cui un personaggio è un hacker che opera per il bene e se magari vi siete entusiasmati davanti a questa prospettiva, allora forse dovreste fare un tentativo. Dopo tutto, chiunque può diventare un Ethical hacker! Leggi qui sotto per scoprire che cosa rende l’Ethical hacking una scelta di carriera redditizia.
1. Tutti ne hanno bisogno
Hanno tutti letteralmente bisogno di un Ethical hacker. Tantissime persone non possono trasferirsi all’estero con il loro attuale lavoro: la richiesta di Ethical hacker è presente in tutto il mondo, è una professione richiestissima e una certificazione che attesti di saper operare in questo settore è come avere oro tra le mani.
Una corretta preparazione è fondamentale per trovare i veri punti deboli e le vulnerabilità nella rete attraverso un pentest. Queste sono le sei cose che dovete fare prima di iniziare.
Con l'aumento di notizie di violazioni di dati aziendali e attacchi ransomware, condurre valutazioni di sicurezza approfondite è diventato una parte inevitabile per le aziende che gestiscono i dati dei clienti. I requisiti di protezione dati derivanti dalle leggi di conformità sia in Italia che in tutto il mondo, hanno ulteriormente messo pressione alle aziende per migliorare i controlli di sicurezza e rafforzare i sistemi che trattano informazioni private.
Questi sviluppi dovrebbero essere accolti favorevolmente dal momento che una pianificazione di una strategia di sicurezza informatica precoce potrebbe salvare la vostra azienda da multe pesanti, imbarazzo e il disagio generale che potrebbe derivare da una violazione.
Solo pochi anni fa, molte aziende avrebbero trovato assurda l'idea di assumere un hacker per rafforzare le proprie difese digitali. Ma questa mentalità sta cambiando, con un numero crescente di aziende che incoraggiano attivamente gli ethical hacker a mettere alla prova la propria resistenza informatica.
Nell'ultimo decennio, a causa della trasformazione digitale, il panorama della sicurezza informatica si è rapidamente evoluto con nuove e più sofisticate minacce informatiche che emergono continuamente.
Gli hacker sono diventati sempre più ingegnosi e innovativi nel loro approccio alla truffa di individui e aziende. L'arsenale degli strumenti, ora prontamente ed economicamente disponibili per gli aspiranti hacker, ha reso più facile che mai lanciare attacchi informatici devastanti con un clic di un pulsante, anche per persone non estremamente esperte.
Un malintenzionato può benissimo buttarti fuori dall’applicazione utilizzando semplicemente il tuo numero di telefono, senza che tu possa fare assolutamente nulla.
Se utilizzi Whatsapp, ti conviene fare attenzione ad un nuovo attacco in cui i criminali informatici sospendono il tuo account utilizzando solo il tuo numero di telefono. Secondo Forbes, la falla alla base è una mancanza di sicurezza in due processi indipendenti di Whatsapp, citando una ricerca di Luis Márquez Carpintero ed Ernesto Canales Pereña.
Per capirci, la prima volta che si passa attraverso il processo di configurazione dell’account Whatsapp su un dispositivo, viene richiesto il numero di telefono a cui viene inviato un codice di verifica. Una volta inserito il codice, si procede con l’immettere il numero di autenticazione a due fattori (2FA) per confermare la propria identità.
Tuttavia, non c'è modo di impedire a qualcuno di utilizzare il tuo numero nel processo di verifica.
Di recente è stato scoperto che Golden Chickens, un gruppo di criminali informatici, utilizza attacchi di spear-phishing rivolti a professionisti aziendali su LinkedIn, con offerte di lavoro false. Nel loro attacco, i truffatori inviano un malware fileless chiamato more_eggs in grado di creare una backdoor. La campagna è stata scoperta dai ricercatori di eSentire, che hanno messo in guardia le aziende e i singoli individui.
Che cosa è successo?
Secondo il team di ricerca di eSentire, i criminali informatici inviano e-mail di spear-phishing con un file zip dannoso che utilizza il nome della vittima per una posizione di lavoro elencata sul profilo LinkedIn.
• Dopo aver aperto l'offerta di lavoro falsa, senza saperlo la vittima avvia l'installazione della backdoor more_eggs, che apre la porta all’arrivo di ulteriori malware e fornisce l'accesso al sistema.
• La backdoor è in grado di evadere gli antivirus.
Quattro gruppi criminali - Twisted Spider, Viking Spider, Wizard Spider e Lockbit Gang - hanno annunciato in momenti diversi durante l'estate 2020 che avrebbero lavorato insieme, ma hanno dato pochi altri dettagli in merito.
In un rapporto di quasi 60 pagine, Jon Dimaggio, un ex dirigente per la National Security Agency (NSA) e ora capo stratega di sicurezza presso la società di intelligence Analyst1, ha indagato se i gruppi avessero effettivamente unito le forze. Mentre documentava le varie tecniche utilizzate, dalla violazione e cross-posting di dati, alle tecniche di condivisione, non ha mai notato alcuna condivisione delle entrate o coordinamento tra i gruppi, dice.
"Se andate a cercare la definizione di cartello, l'unico tema trainante è l’unione di più organizzazioni che lavorano insieme e condividono i profitti", dice Dimaggio. "Quello che non ho mai visto, nemmeno una volta, è una gang di questo tipo che condivide profitti con un'altra gang. Alla fine, possono definirsi un cartello, ma non penso che lo siano veramente."
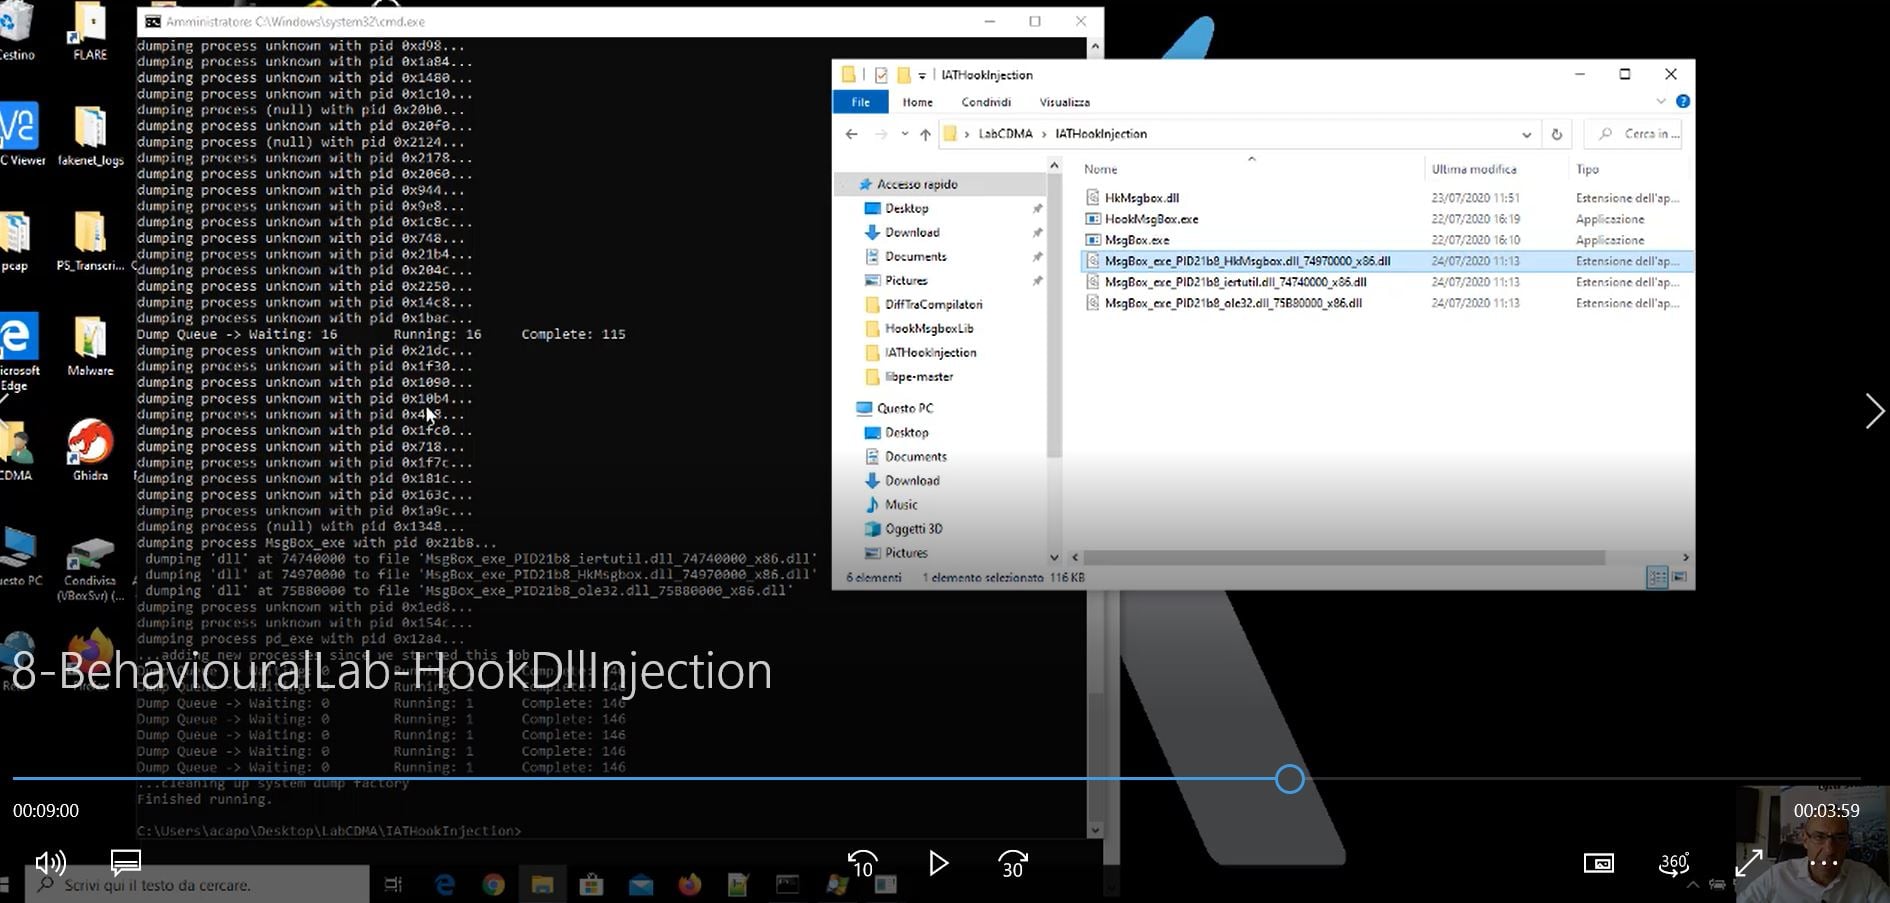
Pillole di #MalwareAnalysis
Utilizzo di #ProcessDump nell’analisi dinamica
L’analisi dinamica di base di un #malware prevede di lanciarlo all’interno di una sandbox, sia essa fisica che virtuale, per analizzarne il comportamento senza l’ausilio di un #Debugger come #OllyDbg.
Ci sono però comportamenti come il #ProcessHollowing o una #DLLinjection che sono difficili da identificare con tool come #ProcessMonitor o #ProcessExplorer, allora come fare?
Un tool estremamente utile è Process Dump che consente di eseguire il dump di un processo in esecuzione. E’ un tool #OpenSource che può essere facilmente trovato su #GitHub
Come funziona?
Per prima cosa lanciamo il comando pd -db gen questo ci permetterà di crearci un database contenenti il codice #hash di tutti i #processi #Windows caricati in memoria.
Ottenuto il db, lanciamo il nostro malware!
Lanciamo pd -system
Questo comando ci permetterà di eseguire il #dump di tutti quei processi il cui hash non corrisponde con quello generato con il comando precedente.
Se il nostro malware andrà ad eseguire un #hooking all’interno di un pocesso, andrà anche a modificarne l’hash e questo verrà scoperto da process dumper con il conseguente dumping.
Bingo!
Abbiamo il trovato il processo sul quale è stato eseguito l’hooking!