
Il Dipartimento di Giustizia degli Stati Uniti ha annunciato il sequestro di un dominio web e di un database collegati a una truffa di bank account takeover, una tecnica di frode online che punta a prendere il controllo dei conti correnti delle vittime. Il dominio sequestrato, web3adspanels org, funzionava come pannello di gestione sul backend e veniva usato per archiviare e manipolare credenziali bancarie rubate in modo illecito.
Una nuova vulnerabilità di sicurezza ad alta gravità in MongoDB sta attirando l’attenzione di chi gestisce database in produzione, perché potrebbe consentire ad attaccanti non autenticati di leggere memoria heap non inizializzata. Il problema è tracciato come CVE-2025-14847 con punteggio CVSS 8.7 e riguarda una gestione non corretta di incongruenze nei parametri di lunghezza, un caso in cui il campo lunghezza indicato non corrisponde alla reale dimensione dei dati associati.
La truffa di investimento Nomani sta crescendo rapidamente e sfrutta in modo sempre piu efficace la pubblicita sui social media per ingannare le persone. Secondo dati di una nota azienda di sicurezza informatica, l attivita legata a Nomani e aumentata del 62 percento e le campagne non si limitano piu a una sola piattaforma, ma si sono estese anche a canali come YouTube.
Una vulnerabilità critica in LangChain Core sta mettendo in allerta chi sviluppa applicazioni basate su modelli linguistici di grandi dimensioni. Il problema riguarda langchain-core, pacchetto Python centrale dell’ecosistema LangChain, e consente a un attaccante di sottrarre segreti e influenzare le risposte di un LLM tramite tecniche di prompt injection.
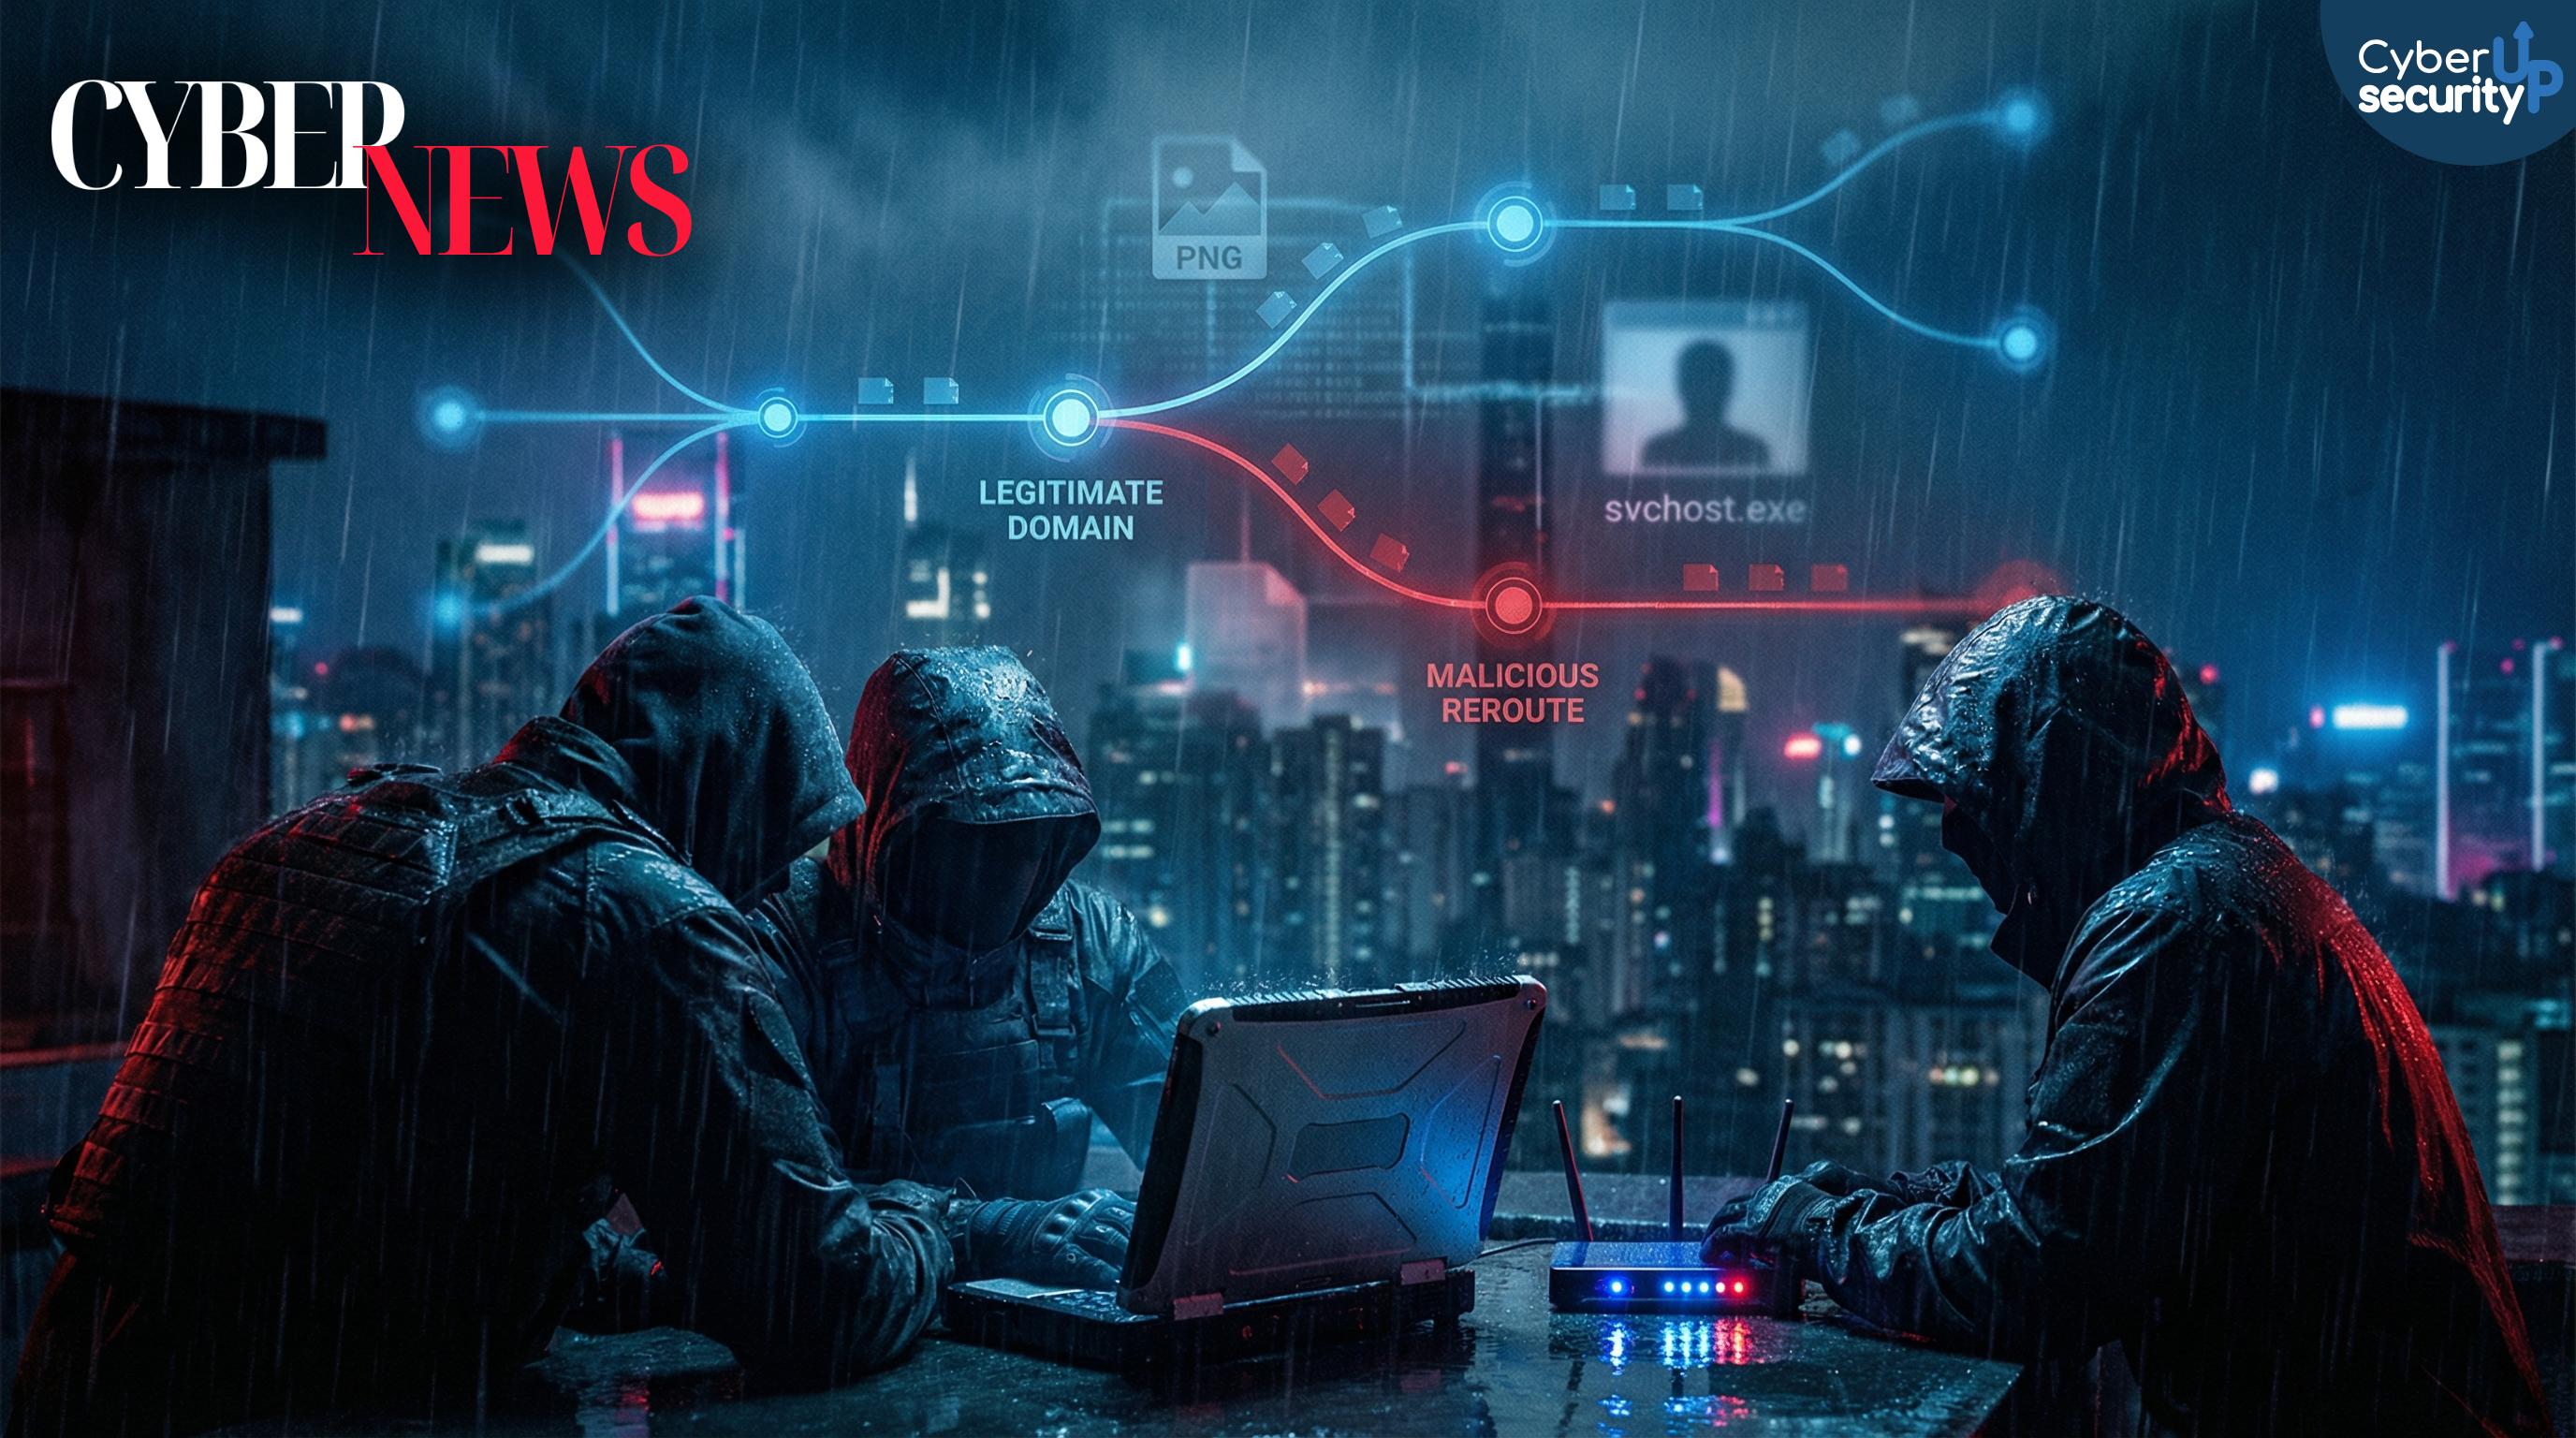
Una recente campagna di cyber spionaggio ha mostrato quanto il DNS poisoning possa diventare un vettore efficace per distribuire malware in modo mirato. In questo scenario un gruppo APT collegato alla Cina noto come Evasive Panda e identificato anche con altri nomi operativi ha condotto attacchi tra novembre 2022 e novembre 2024 contro vittime selezionate in Turchia, Cina e India, utilizzando tecniche adversary in the middle per manipolare le risposte DNS e consegnare il backdoor MgBot.
La CISA ha inserito una vulnerabilita dei registratori video di rete Digiever DS-2105 Pro nel catalogo Known Exploited Vulnerabilities, segnalando prove di sfruttamento attivo in attacchi reali. Il problema riguarda la sicurezza dei dispositivi NVR usati per videosorveglianza e gestione di flussi video, spesso esposti in rete e quindi appetibili per cyber criminali interessati a compromettere infrastrutture IoT.
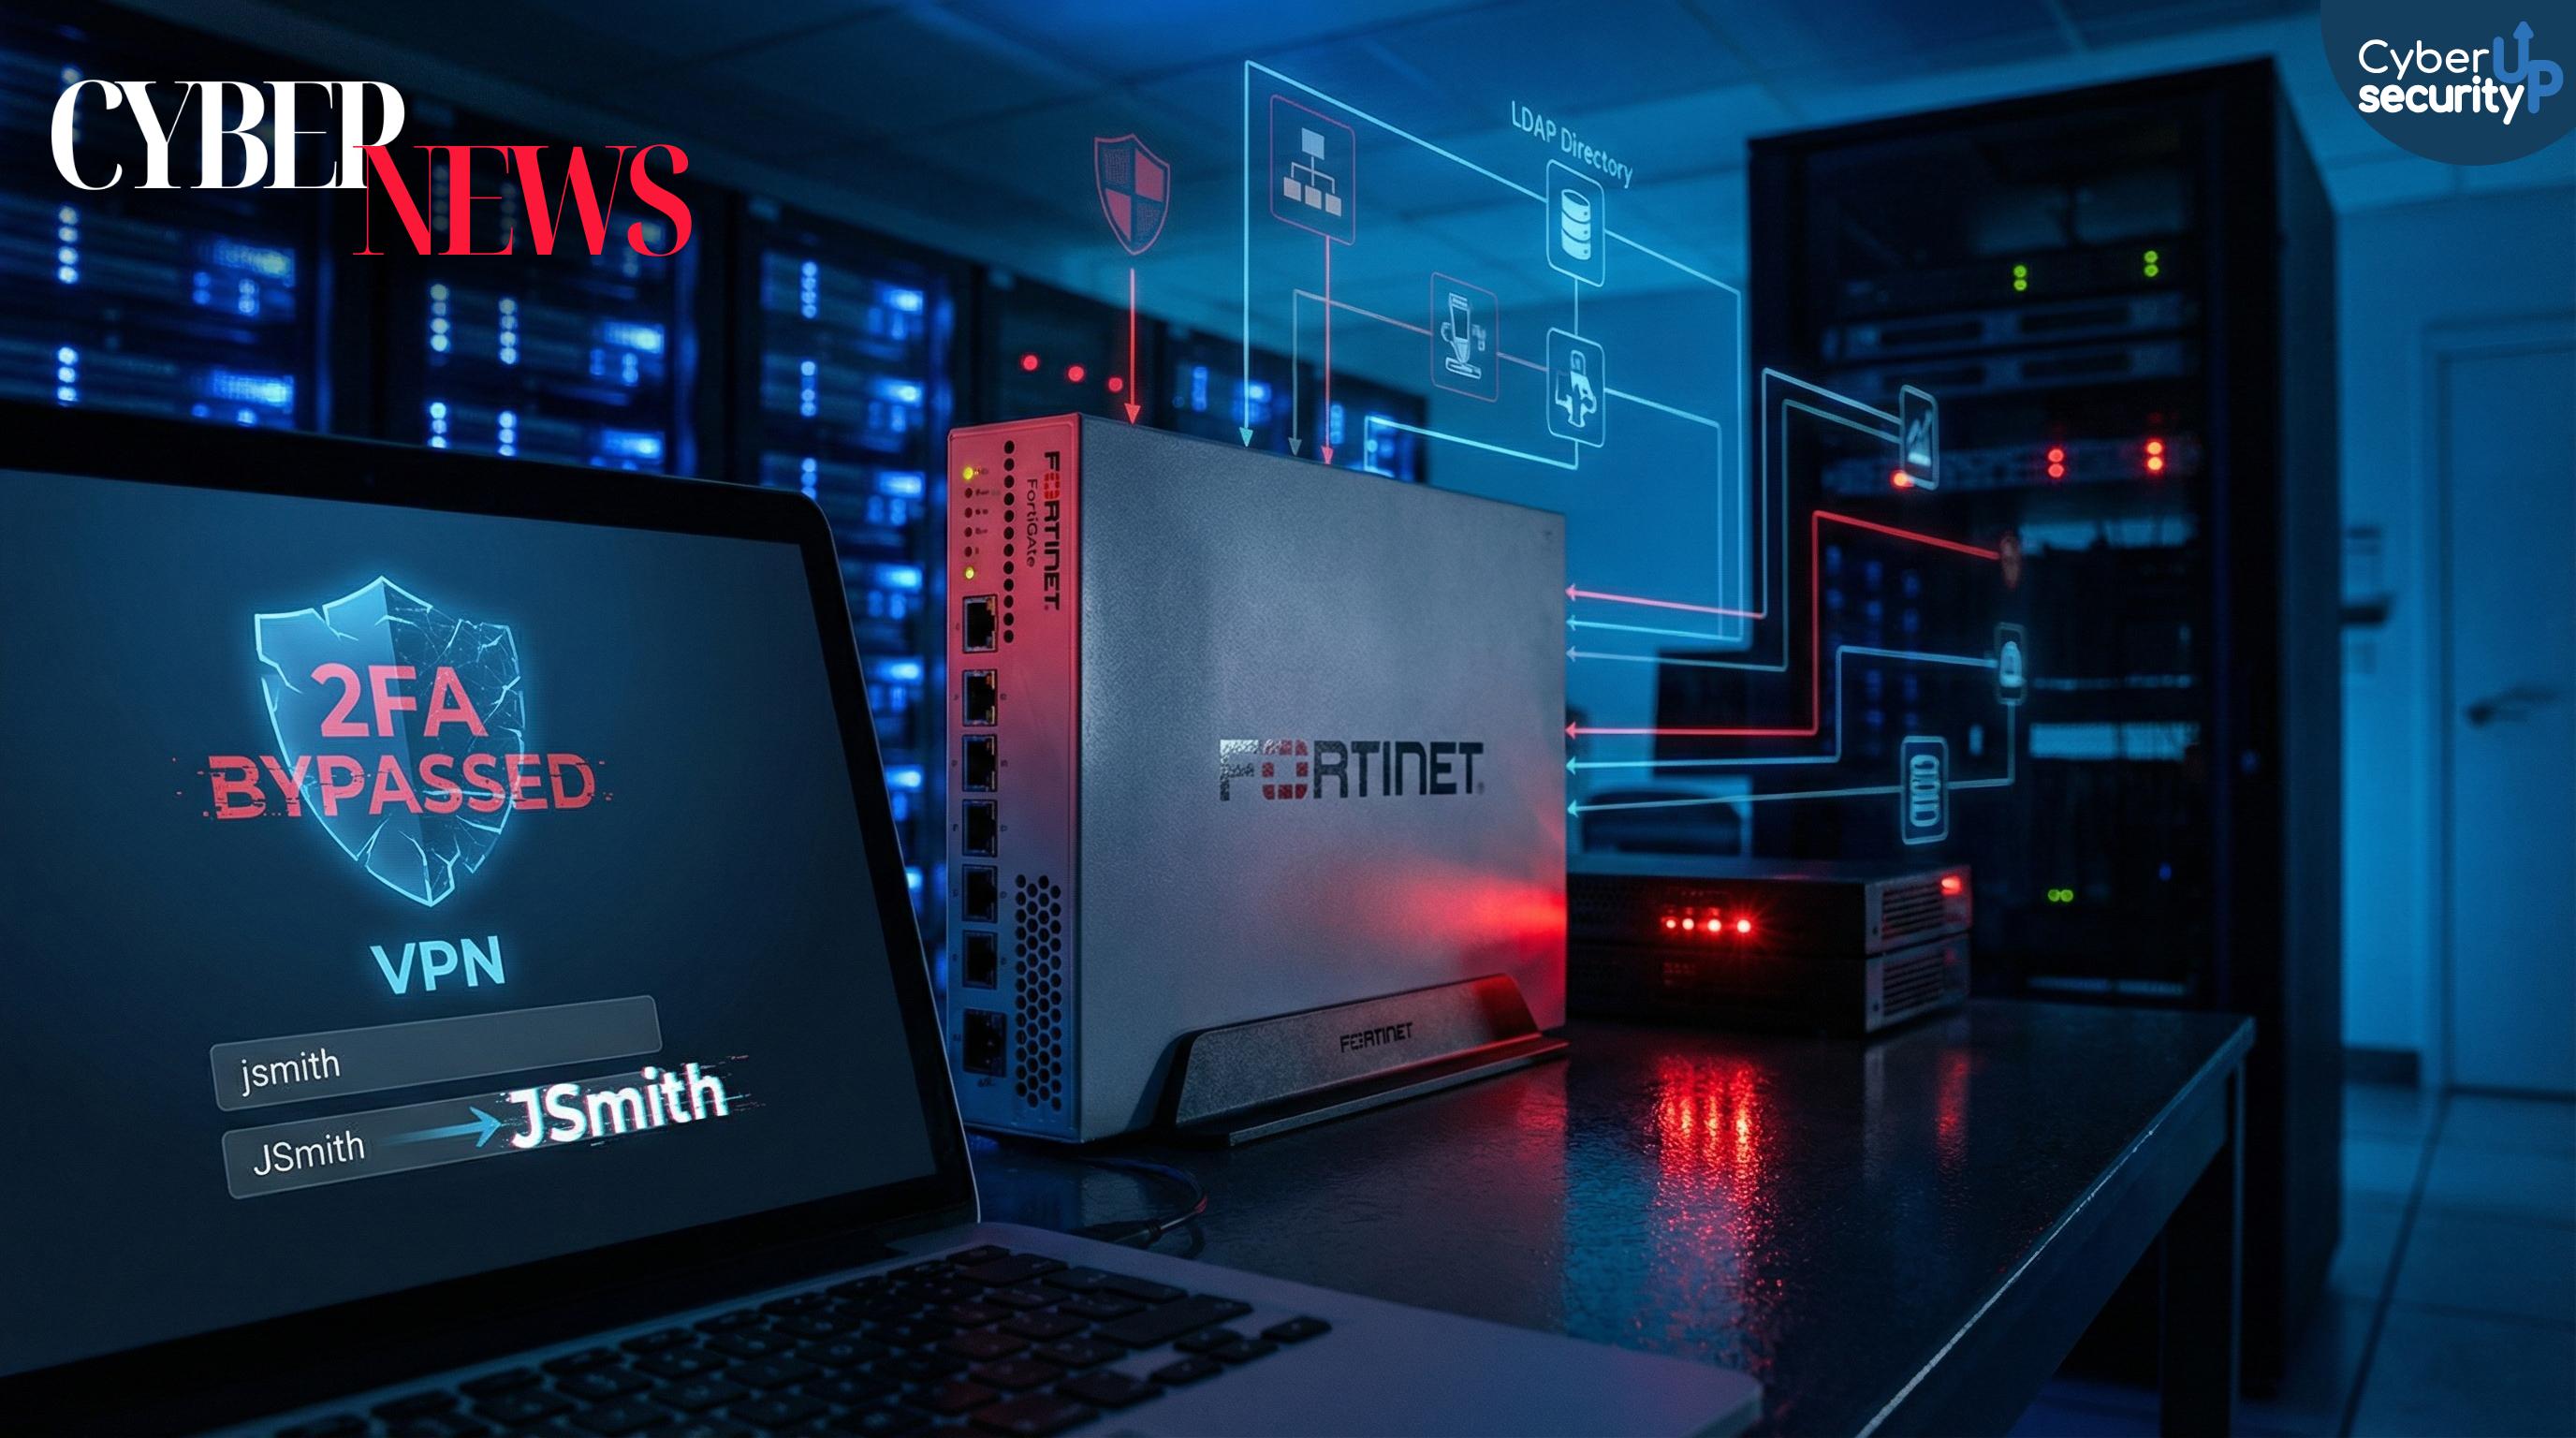
Fortinet ha segnalato lo sfruttamento attivo di una vulnerabilità in FortiOS SSL VPN che consente di aggirare l’autenticazione a due fattori in scenari specifici. Il problema, identificato come CVE-2020-12812, riguarda una gestione non corretta dell’autenticazione che può permettere a un utente di accedere senza ricevere la richiesta del secondo fattore semplicemente modificando le maiuscole e minuscole del nome utente.
Nel panorama della cybersecurity sta diventando sempre più difficile distinguere tra tecnologia normale e intenzioni malevole. Gli attaccanti non si limitano a forzare accessi, ma cercano di confondersi con i flussi di lavoro quotidiani, sfruttando strumenti legittimi, applicazioni affidabili e persino assistenti basati su intelligenza artificiale.
Una nuova variante del malware MacSync per macOS sta attirando l’attenzione per una tecnica di distribuzione più subdola del solito. Invece di puntare su metodi rumorosi come il trascinamento nel Terminale o trucchi che spingono l’utente a eseguire comandi manuali, questa campagna usa un installer falso che si presenta come applicazione di messaggistica e, soprattutto, risulta firmato e notarizzato.
Nel 2025 i cyber attacchi hanno cambiato bersaglio e le piccole e medie imprese sono diventate un obiettivo prioritario. La ragione e semplice: molte grandi aziende hanno rafforzato le difese, investendo di piu in cyber security e riducendo la convenienza economica per gli attaccanti, anche grazie alla maggiore resistenza al pagamento di riscatti.
- FortiGate Sotto Assedio: bypass SAML SSO sfrutta CVE 9.8 e ruba configurazioni senza password
- ASUS Live Update nel mirino CISA: CVE-2025-59374 sfruttata, rischio supply chain e stop entro gennaio 2026
- GhostPoster su Firefox: 17 estensioni-trappola nascondono malware nelle immagini, 50.000 download e tracciamento invisibile
- Operazione Sentinel INTERPOL: 574 arresti in Africa, colpo durissimo a ransomware e frodi online