Webinar pratico gratuito: Ethical Hacking Live - Dentro la mente dell'attaccante Iscriviti

CybersecurityUP
  • Servizi
    • Servizi di Cyber Security
    • SOC +
    • Dark Watch
    • ThirdEye
    • Cybersecurity assessment
    • Servizi di Vulnerability Assessment e Penetration Testing
    • Software Firma Digitale
  • Training
    • Professional
      • Path Overview
      • Hacker Path
      • SOC Analyst Path
      • Forensic Analyst Path
      • Malware Analyst Path
      • Threat Intelligence Path
    • Awareness
      • Cybersecurity awareness
      • Formazione NIS2 per Board
    • Manager
      • Certified Information Security Officer
  • Certificazioni
  • HackMeUP
  • Knowledge Hub
    • Hub Overview
    • News
    • Cybersecurity Pills
    • MITRE ATT&CK Pills
    • CISO Corner
    • Podcast
  • Student's Wall
  • Eventi
  • Contatti
CVE-2026-27540 su WordPress: plugin WooCommerce espone migliaia di siti a web shell e remote code execution
Featured

CVE-2026-27540 su WordPress: plugin WooCommerce espone migliaia di siti a web shell e remote code execution

news 17 Settembre 2026 Visite: 67
  • remote code execution
  • threatintelligence
  • web shell
  • WooCommerce
  • WordPress
  • socspecialist
  • CVE 2026 27540

Una nuova campagna di attacco sta prendendo di mira siti WordPress che utilizzano il plugin premium WooCommerce Wholesale Lead Capture, sfruttando una vulnerabilità critica identificata come CVE 2026 27540 con punteggio CVSS 9.8. Il plugin, diffuso in migliaia di installazioni attive, contiene un problema di caricamento arbitrario di file che consente a un aggressore non autenticato di caricare file malevoli sul server e arrivare fino alla remote code execution.
Leggi tutto …
Silk Road 2.0, dal Dark Web all’FBI: l’ex “Defcon” diventa arma investigativa contro il cybercrime
Featured

Silk Road 2.0, dal Dark Web all’FBI: l’ex “Defcon” diventa arma investigativa contro il cybercrime

news 17 Settembre 2026 Visite: 32
  • cybercrime
  • dark web
  • FBI
  • threatintelligence
  • forensicanalysis
  • Silk Road 2.0
  • blockchain analysis

Silk Road 2.0 è una delle storie più emblematiche legate al dark web e al cybercrime. Nato nel novembre 2013, poche settimane dopo la chiusura del Silk Road originale da parte dell’FBI e l’arresto del suo fondatore, questo marketplace illegale ha cercato di raccogliere la stessa eredità puntando su anonimato, crittografia e pagamenti in criptovalute.
Leggi tutto …
BambooToken sfrutta MQTT: nuovo malware multipiattaforma colpisce Windows e Linux dal 2023 al 2026
Featured

BambooToken sfrutta MQTT: nuovo malware multipiattaforma colpisce Windows e Linux dal 2023 al 2026

news 16 Settembre 2026 Visite: 170
  • linux
  • Malware
  • threatintelligence
  • windows
  • malwareanalysis
  • BambooToken
  • MQTT

BambooToken è una nuova famiglia di malware multipiattaforma che sfrutta il protocollo MQTT come canale di comunicazione per il comando e controllo (C2) di sistemi Windows e Linux. MQTT è un protocollo leggero basato sul modello publish/subscribe, molto diffuso in ambito IoT, e proprio questa natura lo rende interessante per gli attaccanti che cercano traffico di rete meno sospetto e più facile da instradare.
Leggi tutto …
KREMLIN colpisce il Brasile: estensioni Chrome/Edge rubano credenziali usando smart contract Ethereum come C2 invisibile
Featured

KREMLIN colpisce il Brasile: estensioni Chrome/Edge rubano credenziali usando smart contract Ethereum come C2 invisibile

news 16 Settembre 2026 Visite: 97
  • estensioni Chrome
  • furto credenziali
  • threatintelligence
  • malwareanalysis
  • forensicanalysis
  • malware bancario
  • Microsoft Edge
  • Ethereum smart contract

Una nuova campagna di malware bancario in Brasile sta attirando l’attenzione per la sua capacità di dirottare Google Chrome e Microsoft Edge tramite estensioni malevole. Il toolkit, identificato come KREMLIN e associato a un attore monitorato con la sigla REF9334, risulta attivo almeno da maggio 2025.
Leggi tutto …
Spionaggio Iraniano via Telegram: malware Windows colpisce dissidenti e giornalisti, rubando identità, chat, posizione e abitudini
Featured

Spionaggio Iraniano via Telegram: malware Windows colpisce dissidenti e giornalisti, rubando identità, chat, posizione e abitudini

news 16 Settembre 2026 Visite: 103
  • cyber spionaggio
  • Malware
  • Phishing
  • Telegram
  • threatintelligence
  • windows
  • malwareanalysis

Le agenzie di cybersicurezza di Stati Uniti, Regno Unito e Paesi Bassi hanno descritto una campagna di cyber spionaggio attribuita ai servizi di intelligence iraniani che utilizza un malware Windows controllato tramite Telegram. Il codice malevolo viene indicato con nomi diversi nei report tecnici, ma l’obiettivo è unico: colpire dissidenti, giornalisti, attivisti e persone considerate di interesse anche fuori dall’Iran.
Leggi tutto …
Gigabud inganna Android: il profilo di lavoro aggira i controlli delle app bancarie
Featured

Gigabud inganna Android: il profilo di lavoro aggira i controlli delle app bancarie

news 15 Settembre 2026 Visite: 72
  • android
  • threatintelligence
  • trojan bancario
  • malwareanalysis
  • Gigabud
  • profilo di lavoro
  • malware mobile

Il trojan bancario Gigabud sta evolvendo con una tecnica che sfrutta una funzione legittima di Android per eludere i controlli di sicurezza delle app di home banking. In pratica il malware installa una seconda applicazione che crea un profilo di lavoro Android sul telefono infetto e poi inserisce al suo interno una app bancaria manomessa.
Leggi tutto …
AI nella Kill Chain: exploit più rapidi, worm zero‑click e rootkit fileless mettono in crisi patching e difese endpoint
Featured

AI nella Kill Chain: exploit più rapidi, worm zero‑click e rootkit fileless mettono in crisi patching e difese endpoint

news 15 Settembre 2026 Visite: 270
  • cybersecurity
  • exploit
  • intelligenza artificiale
  • Malware
  • threatintelligence
  • Vulnerabilità
  • socspecialist

Nel panorama della cybersecurity di questa settimana emerge un filo conduttore chiaro: l’intelligenza artificiale sta accelerando sia gli attacchi sia la capacità di adattamento degli attori malevoli. Non si tratta più solo di usare un modello per scrivere codice o migliorare una email di phishing, ma di integrare agenti AI in più fasi della kill chain per automatizzare ricognizione, sviluppo di exploit e iterazioni rapide contro i controlli difensivi.
Leggi tutto …
CISA lancia l’allarme KEV: 5 falle già sfruttate su Artifactory, ScreenConnect e MikroTik RouterOS
Featured

CISA lancia l’allarme KEV: 5 falle già sfruttate su Artifactory, ScreenConnect e MikroTik RouterOS

news 15 Settembre 2026 Visite: 80
  • CISA
  • KEV
  • threatintelligence
  • Vulnerabilità
  • Artifactory
  • RouterOS

La CISA ha aggiornato il catalogo Known Exploited Vulnerabilities (KEV) includendo cinque vulnerabilità sfruttate attivamente che colpiscono JFrog Artifactory, ConnectWise ScreenConnect e MikroTik RouterOS. L’inserimento nel KEV è un segnale operativo importante per la sicurezza informatica, perché indica che gli attaccanti stanno già abusando di queste falle nel mondo reale e che la gestione delle patch deve diventare prioritaria per ridurre il rischio di compromissione.
Leggi tutto …
Pattern Anti-Telecamere: i vestiti “adversarial” ingannano AI e lettori di targhe, riaccendendo il dibattito su privacy e sicurezza
Featured

Pattern Anti-Telecamere: i vestiti “adversarial” ingannano AI e lettori di targhe, riaccendendo il dibattito su privacy e sicurezza

news 14 Settembre 2026 Visite: 137
  • intelligenza artificiale
  • privacy
  • threatintelligence
  • sorveglianza
  • ethicalhacking
  • pattern adversariali
  • telecamere di sicurezza

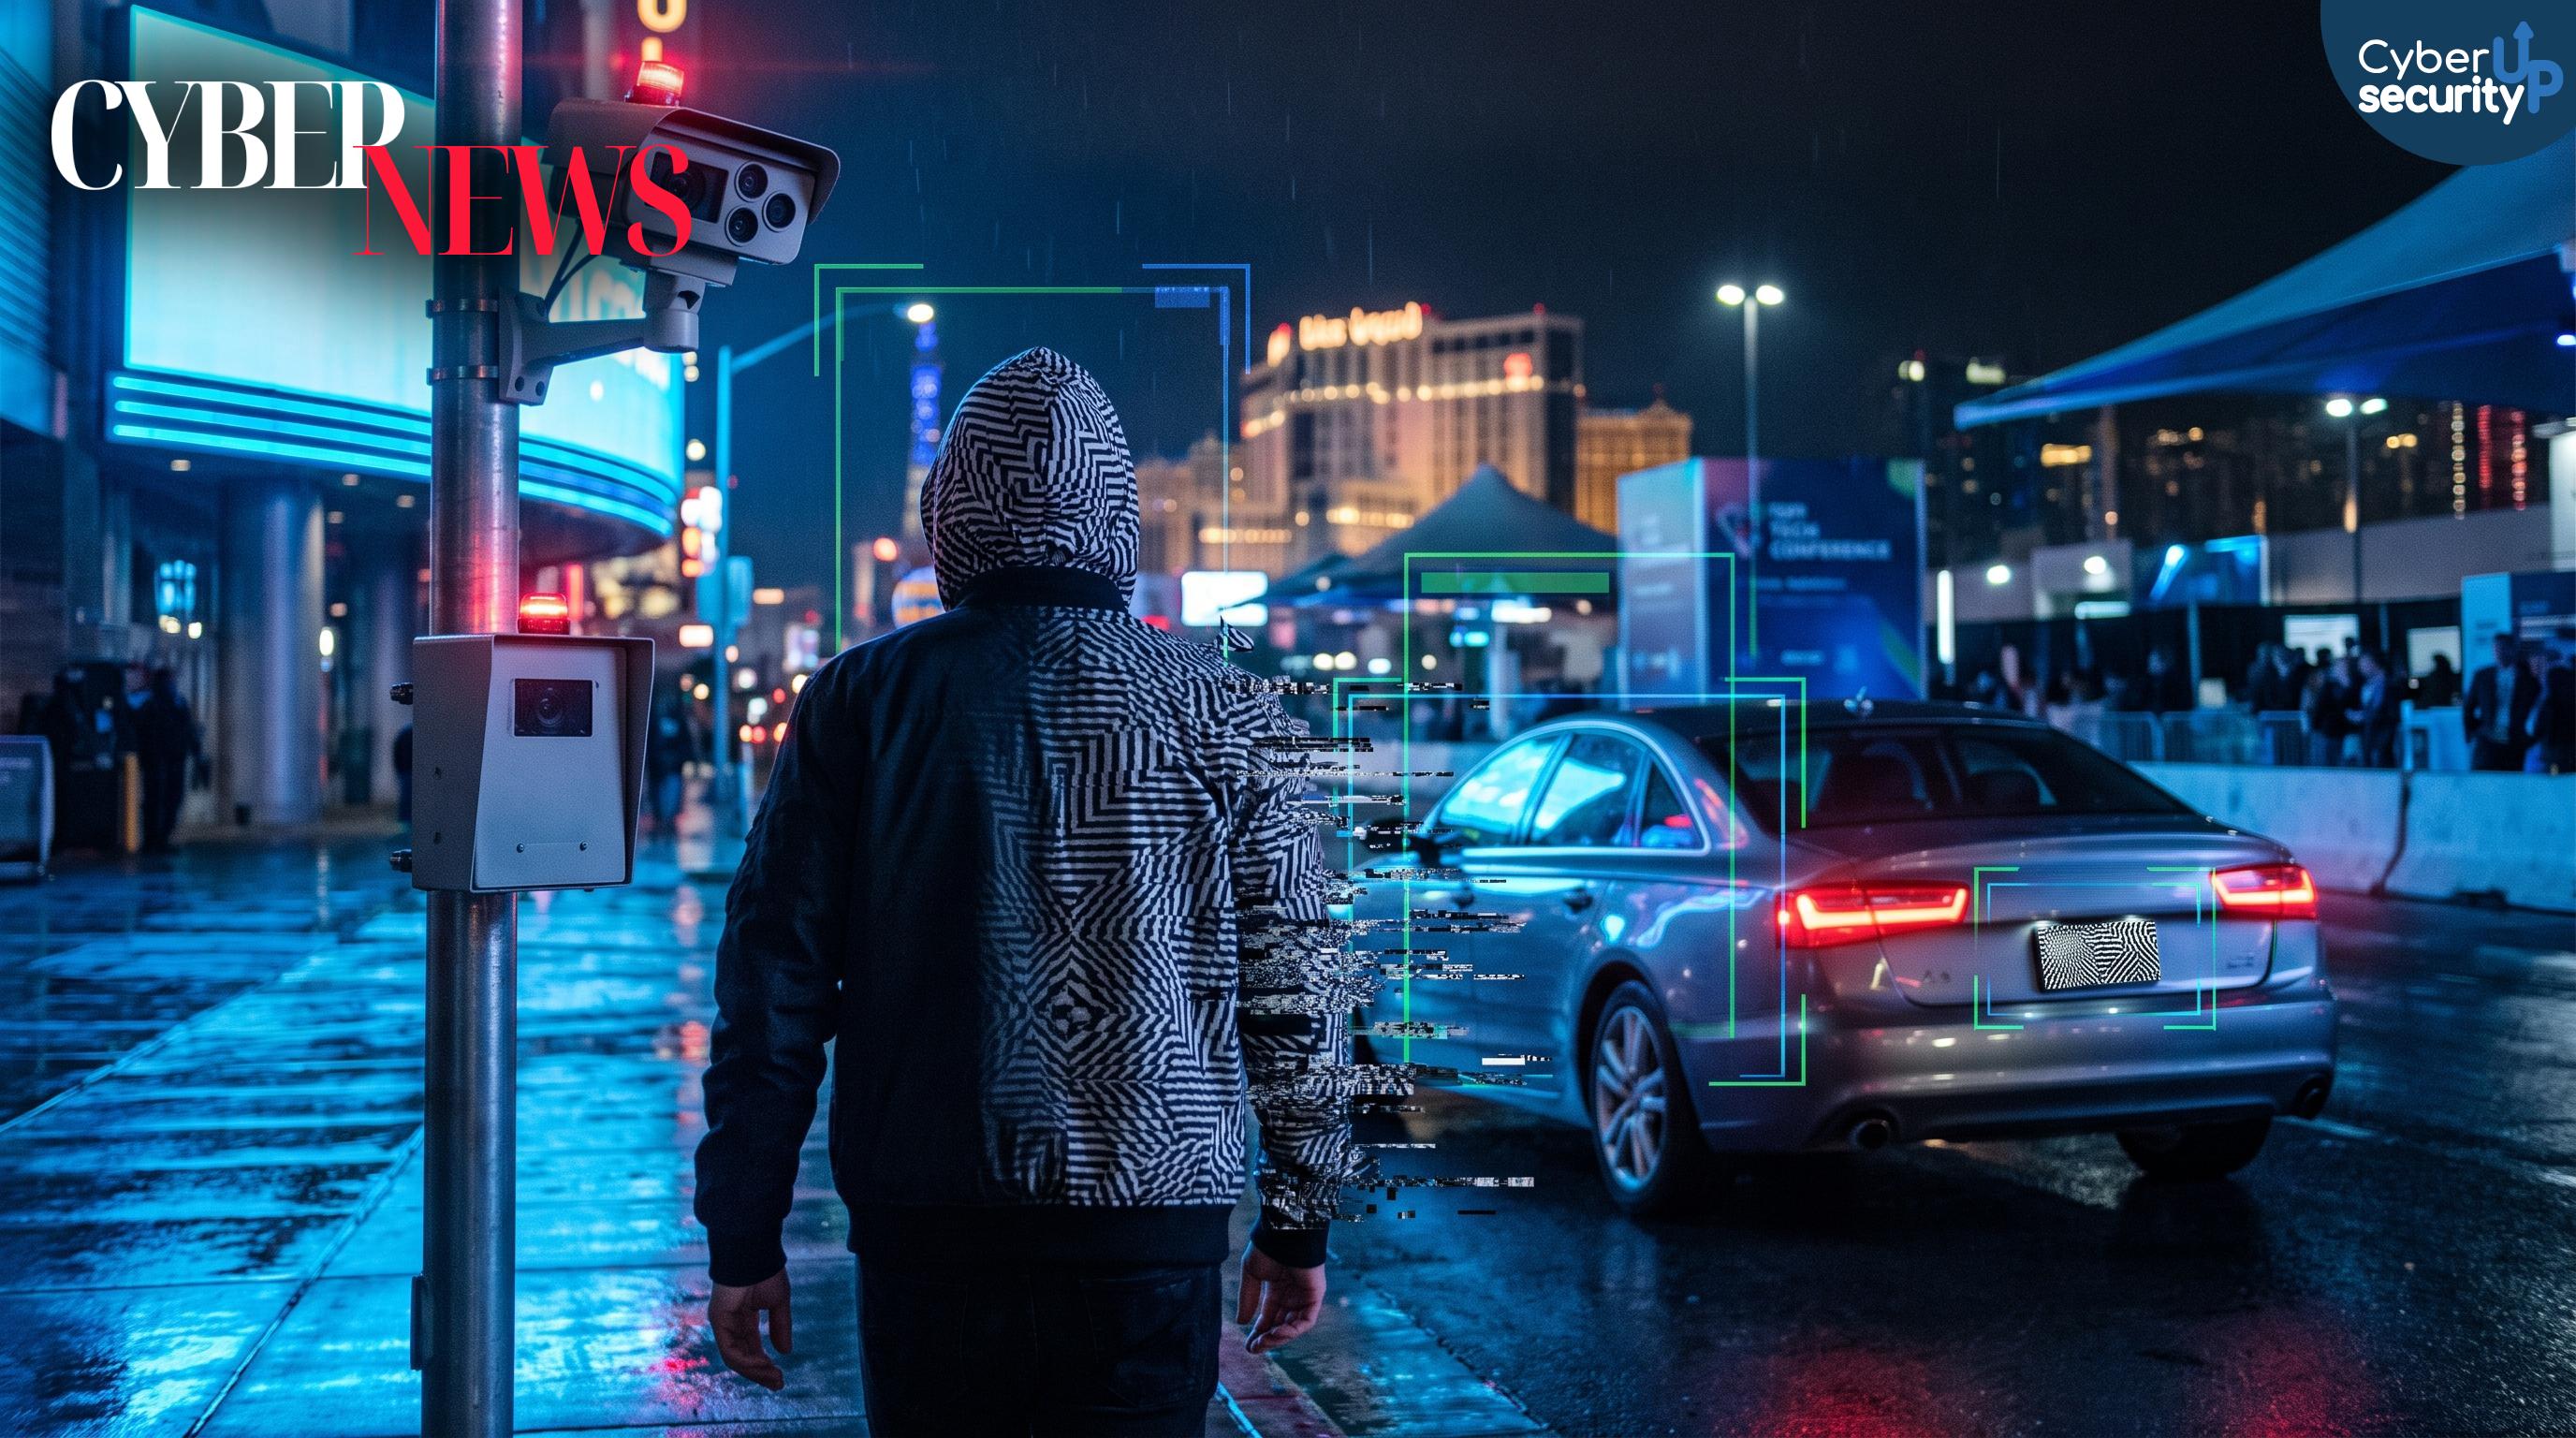
Un nuovo progetto di cybersecurity sta attirando molta attenzione per la sua capacita di ridurre la rilevazione automatica da parte di telecamere di sorveglianza e sistemi di lettura targhe. L idea alla base e semplice ma potente dal punto di vista tecnico: generare pattern visivi tramite computer che, una volta applicati su vestiti o oggetti, interferiscono con gli algoritmi di visione artificiale usati per individuare persone e veicoli.
Leggi tutto …
Phishing Passkey su Microsoft Cloud: un milione di email e finti help desk rubano account, dati e bypassano MFA
Featured

Phishing Passkey su Microsoft Cloud: un milione di email e finti help desk rubano account, dati e bypassano MFA

news 14 Settembre 2026 Visite: 140
  • MFA
  • passkey
  • Phishing
  • threatintelligence
  • socspecialist
  • microsoft cloud
  • microsoft graph

Le campagne di phishing evolvono rapidamente e negli ultimi mesi si è visto un salto di qualità che combina infrastrutture di invio email affidabili, ingegneria sociale e temi legati alle passkey per compromettere account Microsoft cloud e sottrarre dati.

In un primo scenario, gli attaccanti hanno inviato oltre un milione di messaggi fraudolenti in pochi giorni, impersonando dirigenti aziendali e puntando ai reparti amministrazione e pagamenti. Il pretesto era un presunto rinnovo annuale di abbonamento, corredato da fatture false e conversazioni email costruite ad arte per rendere credibile la richiesta di pagamento tramite bonifici ACH.

Per aumentare la probabilità di successo, i criminali hanno registrato domini simili a quelli legittimi e hanno sfruttato contenuti che imitano marchi noti. Un elemento chiave è la personalizzazione: nelle firme venivano inseriti nomi e indirizzi email di CEO, CFO o presidenti realmente associati alle aziende bersaglio, così da ridurre i sospetti. In alcuni casi, la produzione dei template e dei testi è stata accelerata con strumenti di intelligenza artificiale generativa, capaci di adattare tono e dettagli al destinatario.

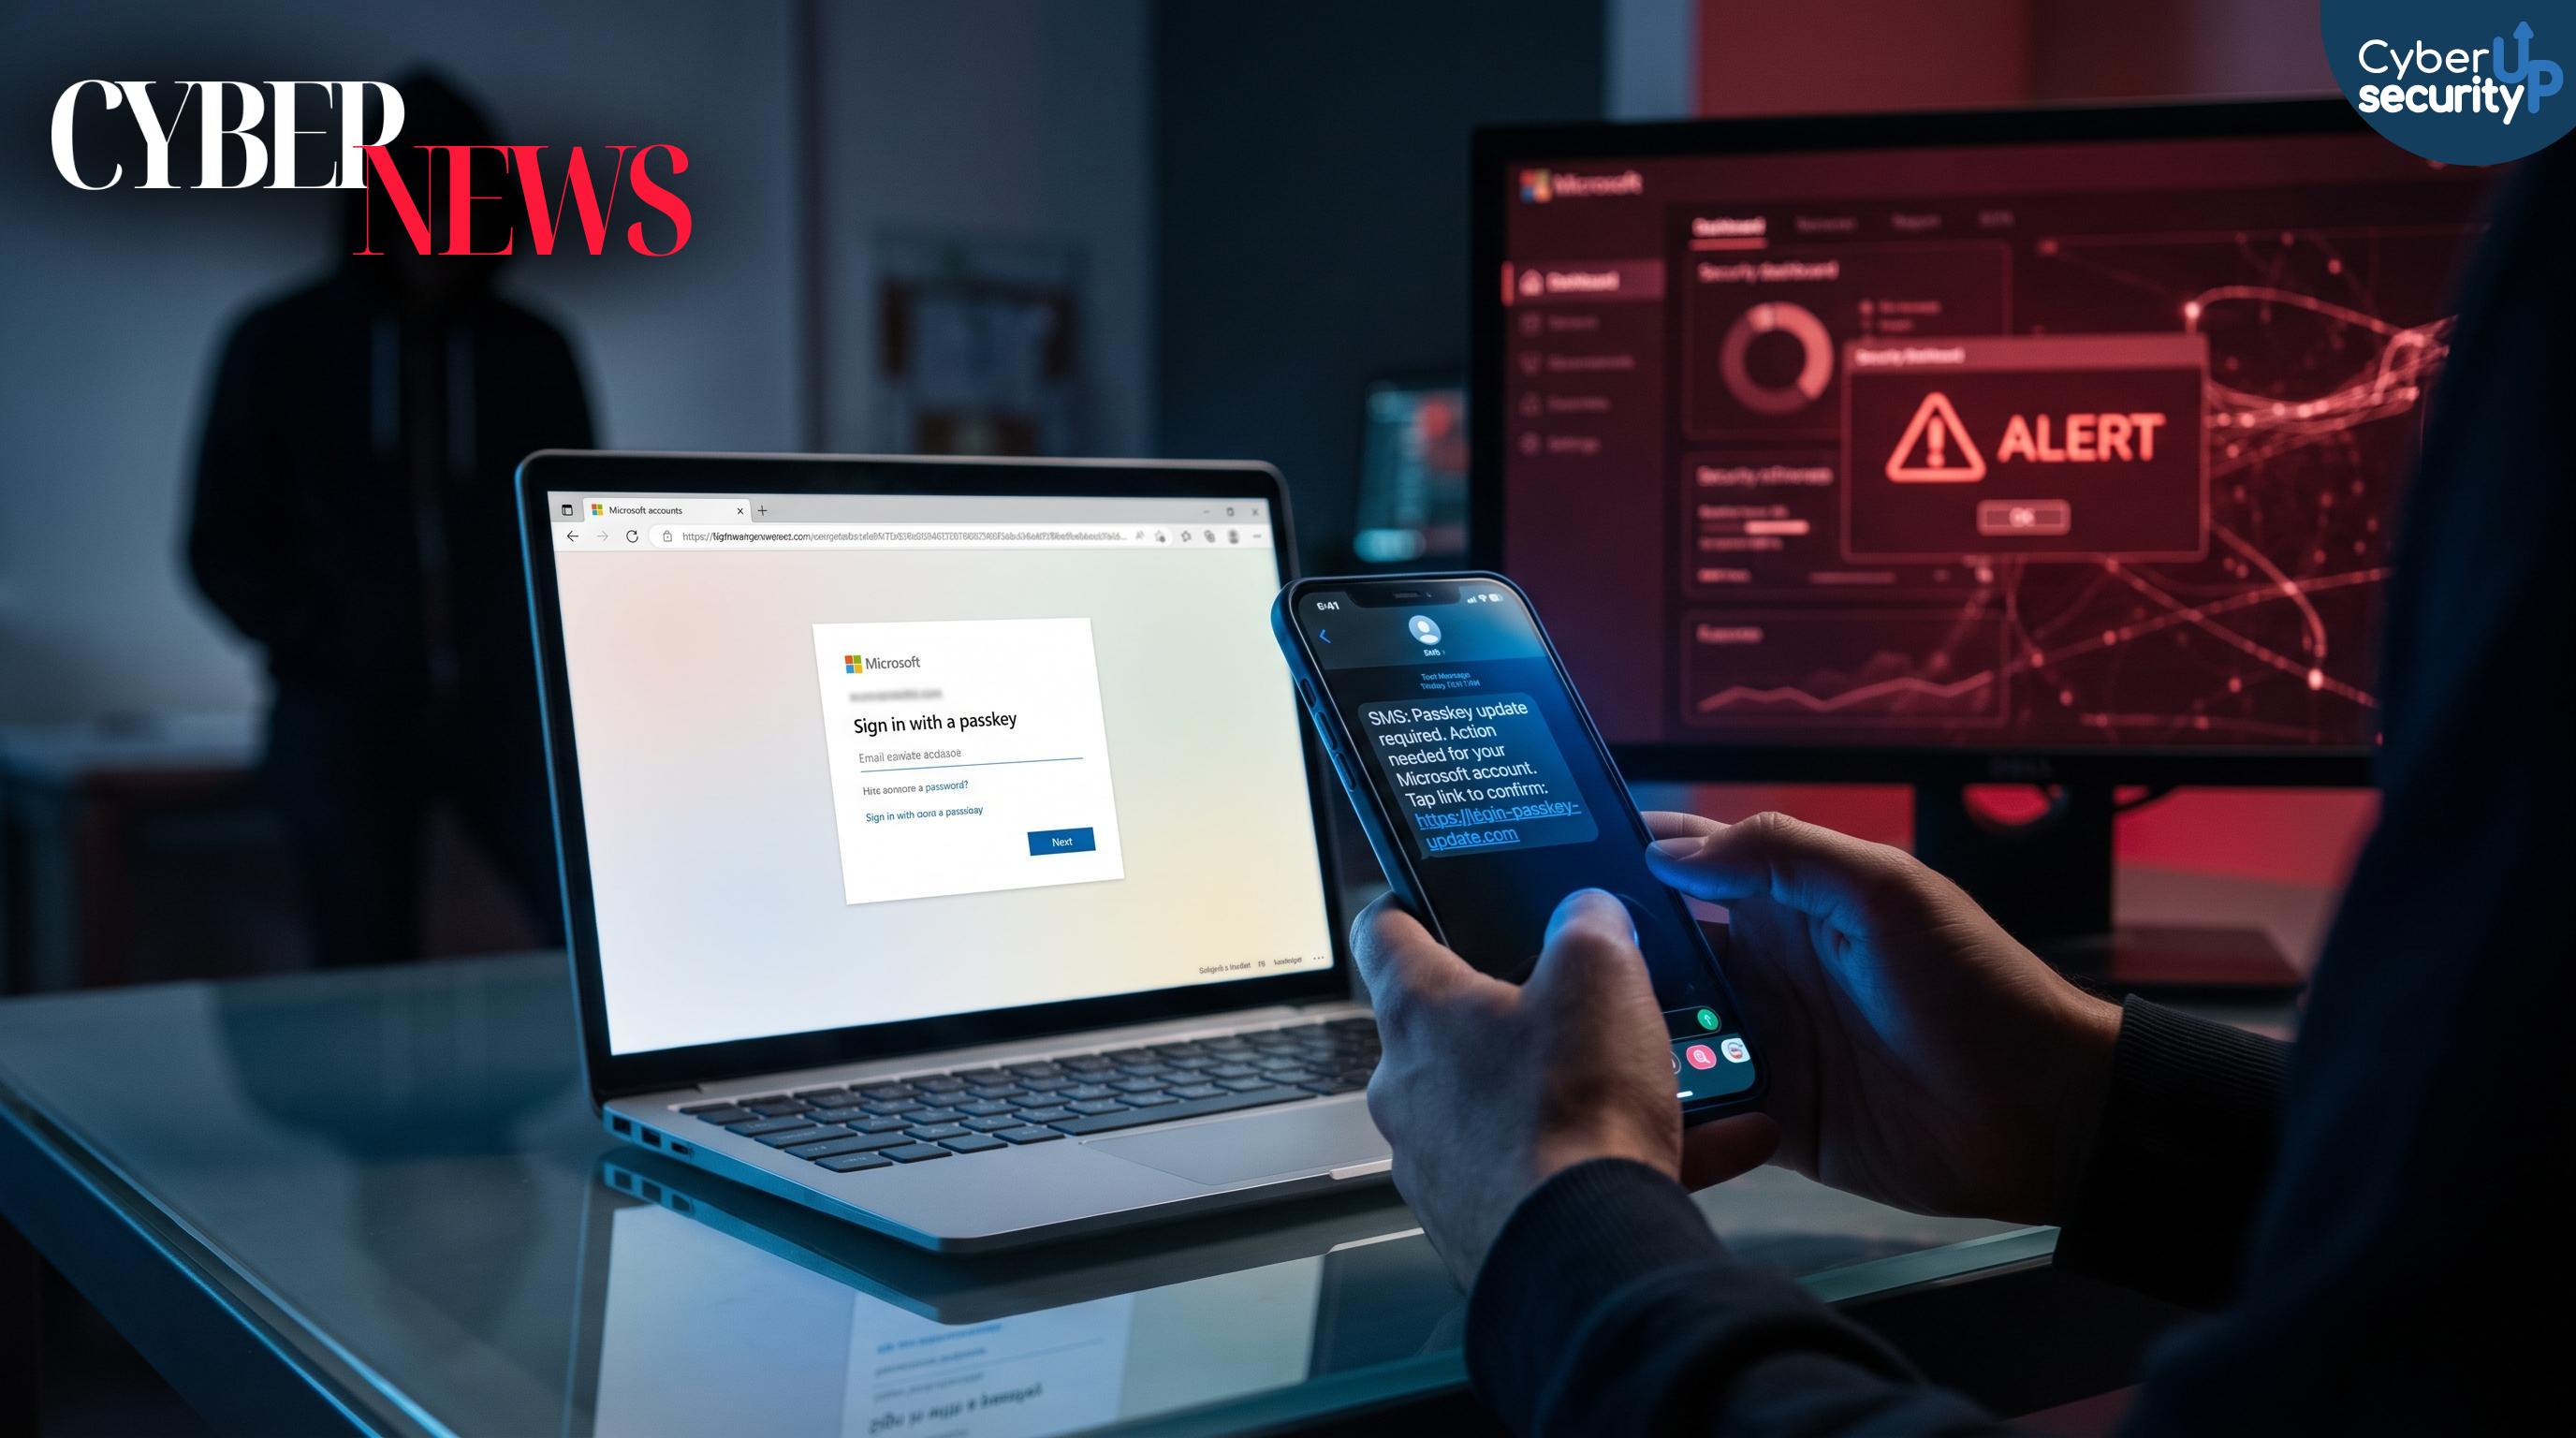
La seconda campagna è ancora più insidiosa perché sfrutta il tema passkey e la pressione psicologica. Gli attaccanti contattano le vittime via telefono o messaggistica, spacciandosi per help desk IT, e chiedono un aggiornamento urgente di passkey, MFA o SSO per evitare blocchi di accesso. La vittima viene poi indirizzata a siti contraffatti che riproducono la pagina di login Microsoft, spesso tramite SMS sul dispositivo personale. Da lì, gli aggressori possono usare tecniche adversary in the middle oppure flussi di device code authentication per ottenere accesso, talvolta senza dover rubare direttamente password o cookie.

Dopo l’accesso iniziale, l’obiettivo diventa la persistenza: vengono aggiunti metodi di autenticazione controllati dagli attaccanti, come numeri di telefono, app di autenticazione o token OTP software, così da aggirare MFA e mantenere l’accesso. Seguono attività ad alto volume su Microsoft Graph, download da SharePoint e OneDrive, ed estrazione di posta tramite API REST. Questo abuso è difficile da rilevare se si osserva una singola chiamata API, perché serve correlare eventi e comportamenti lungo la sequenza di attacco.

  1. Black Hat Europe 2026 a Londra: early bird aperto, 4 giorni di trainings e briefings top cybersecurity
  2. Allerta CISA KEV: tre falle zero-day su Cisco, Citrix e Fortinet mettono a rischio firewall e VPN esposti
  3. External Identity Sotto Attacco: l’AI arma truffe e impersonificazioni oltre il perimetro aziendale
  4. Sogou Input sotto attacco: un solo link installa GRAYRABBIT e apre la porta allo spionaggio UNC3569

Pagina 2 di 245

  • 1
  • 2
  • 3
  • 4
  • 5
  • 6
  • 7
  • 8
  • 9
  • 10
  • 1
  • 2
  • 3
  • 4
  • 5

Per rimanere aggiornato iscriviti alla nostra newsletter

Cyber pillole più lette

  • Pillole di analisi forense: I file Thumbs.db
  • Pillole di Pentration Testing: Un altro punto di vista sulle vulnerabilità: CWE
  • APC Injection
  • Pillole di Ethical hacking: Shodan, il motore di ricerca più pericoloso al mondo
  • Fuzzy Hashing
  • Come un malware può Killare un antivirus.
  • Come #Emotet da trojan bancario è diventato la più grande botnet in attività
  • DLL Injection in linguaggio C

Articoli più letti

  • Ancora app fraudolente, ancora su Google Play Store: Android nell’occhio del ciclone
  • Home
  • Geolocalizzazione, tutto ciò che devi sapere: pericoli e sfide
  • Un malware attacca gli sportelli Bancomat e gli fa sputare banconote all’impazzata!
  • Nuovo report evidenzia l’importanza strategica del fattore umano negli attacchi cyber

CybersecurityUP

CybersecurityUP è una BU di Fata Informatica.
Dal 1994 eroghiamo servizi di sicurezza IT per grandi organizzazioni sia civili che militari.

  • Ethical Hacking
  • Penetration Testing
  • Security Code Review
  • SOC 24x7
Image
Image
Image
Via Tiburtina 912,
CAP 00156,
ROMA

Lunedì-venerdì
09:00 - 13:00
14:00 - 18:00

+39 06 4080 0490
amministrazione@fatainformatica.com
marketing@fatainformatica.com
commerciali@fatainformatica.com

Contattaci

Necessiti dei nostri servizi di Cybersecurity?
Contattaci

Privacy policy

Ti invitiamo prendere visione della nostra
privacy policy  per la protezione dei tuoi dati personali.

Disclaimer
Alcune delle foto presenti su Cybersecurityup.it potrebbero essere state prese da Internet e quindi valutate di pubblico dominio. Se i soggetti o gli autori avessero qualcosa in contrario alla pubblicazione, lo possono segnalare via email alla redazione che provvederà prontamente alla rimozione delle immagini utilizzate.
  • Servizi
    • Servizi di Cyber Security
    • SOC +
    • Dark Watch
    • ThirdEye
    • Cybersecurity assessment
    • Servizi di Vulnerability Assessment e Penetration Testing
    • Software Firma Digitale
  • Training
    • Professional
      • Path Overview
      • Hacker Path
      • SOC Analyst Path
      • Forensic Analyst Path
      • Malware Analyst Path
      • Threat Intelligence Path
    • Awareness
      • Cybersecurity awareness
      • Formazione NIS2 per Board
    • Manager
      • Certified Information Security Officer
  • Certificazioni
  • HackMeUP
  • Knowledge Hub
    • Hub Overview
    • News
    • Cybersecurity Pills
    • MITRE ATT&CK Pills
    • CISO Corner
    • Podcast
  • Student's Wall
  • Eventi
  • Contatti