
Le autorità internazionali hanno annunciato una importante operazione di contrasto a Sality, una botnet peer to peer (P2P) attiva da molti anni e nota per la sua capacità di restare operativa anche quando vengono chiusi i server di comando e controllo tradizionali. L’intervento ha combinato azioni di law enforcement in più paesi con il supporto di partner del settore privato, puntando a spezzare la catena di distribuzione dei nuovi payload malware e a ridurre in modo significativo la pericolosità della rete infetta.
Una nuova campagna malware sta colpendo utenti Windows attraverso siti di download falsi che imitano in modo credibile fornitori conosciuti. I criminali informatici creano pagine quasi identiche a quelle ufficiali con un pulsante di download ben visibile, spingendo le persone a scaricare un archivio ZIP apparentemente legittimo.
Freelance nel mirino: 80.000 utenti colpiti da Excel infetti e macro VBA, scatta il furto d’identità
Un caso di cybercrime legato a malware veicolato tramite file Excel torna a mostrare quanto le piattaforme di lavoro freelance possano diventare un bersaglio ideale per campagne su larga scala. Le autorità statunitensi hanno contestato a un cittadino russo estradato da Cipro l’uso di centinaia di account falsi per inviare messaggi con allegati Excel malevoli a circa 80.000 utenti tra il 2016 e il 2017.
Un recente caso di social engineering nel settore recruiting mostra come alcuni gruppi di cyber spionaggio stiano sfruttando piattaforme di ricerca lavoro e test tecnici per infettare le workstation degli sviluppatori. La campagna si basa su un approccio credibile in cui i criminali si presentano come recruiter e inviano un archivio ZIP con una presunta prova di programmazione.
Nel panorama della cybersecurity moderna gli attacchi di successo non sono necessariamente i piu sofisticati ma quelli piu ripetibili. Un esempio e ClickFix una tecnica di social engineering che guida la vittima a eseguire un comando copiato negli appunti mentre crede di completare una verifica antispam.
Un recente caso di cybersecurity mostra come i gruppi di minaccia stiano adattando il malware per ostacolare le analisi basate su intelligenza artificiale. La tecnica è stata soprannominata GuardBreaker e sfrutta un concetto semplice ma efficace di prompt injection inserito direttamente nel codice malevolo.
Le truffe legate al lavoro da remoto attribuite a operatori collegati alla Corea del Nord stanno evolvendo e non riguardano più solo il settore IT. Diverse indagini mostrano un ampliamento verso ruoli in ambito sanitario e in aree commerciali come vendite, marketing e servizi.
Il ransomware Aurora sta attirando sempre più attenzione nel panorama della cybersecurity per un elemento nuovo e inquietante: l’uso di strumenti di intelligenza artificiale commerciali per accelerare e guidare le fasi operative di un attacco. Analisi indipendenti hanno evidenziato come operatori legati ad Aurora abbiano sfruttato Cursor, un assistente di coding basato su AI, per pianificare e supportare intrusioni in reti aziendali.
Nel panorama della cybersecurity di questa settimana emerge un filo conduttore chiaro: gli attacchi più efficaci non sono sempre i più sofisticati, ma quelli che sfruttano elementi già considerati affidabili. Dispositivi spediti con impostazioni pericolose, prompt familiari e strumenti di supporto legittimi diventano il punto di ingresso ideale per chi vuole muoversi inosservato nelle reti aziendali.
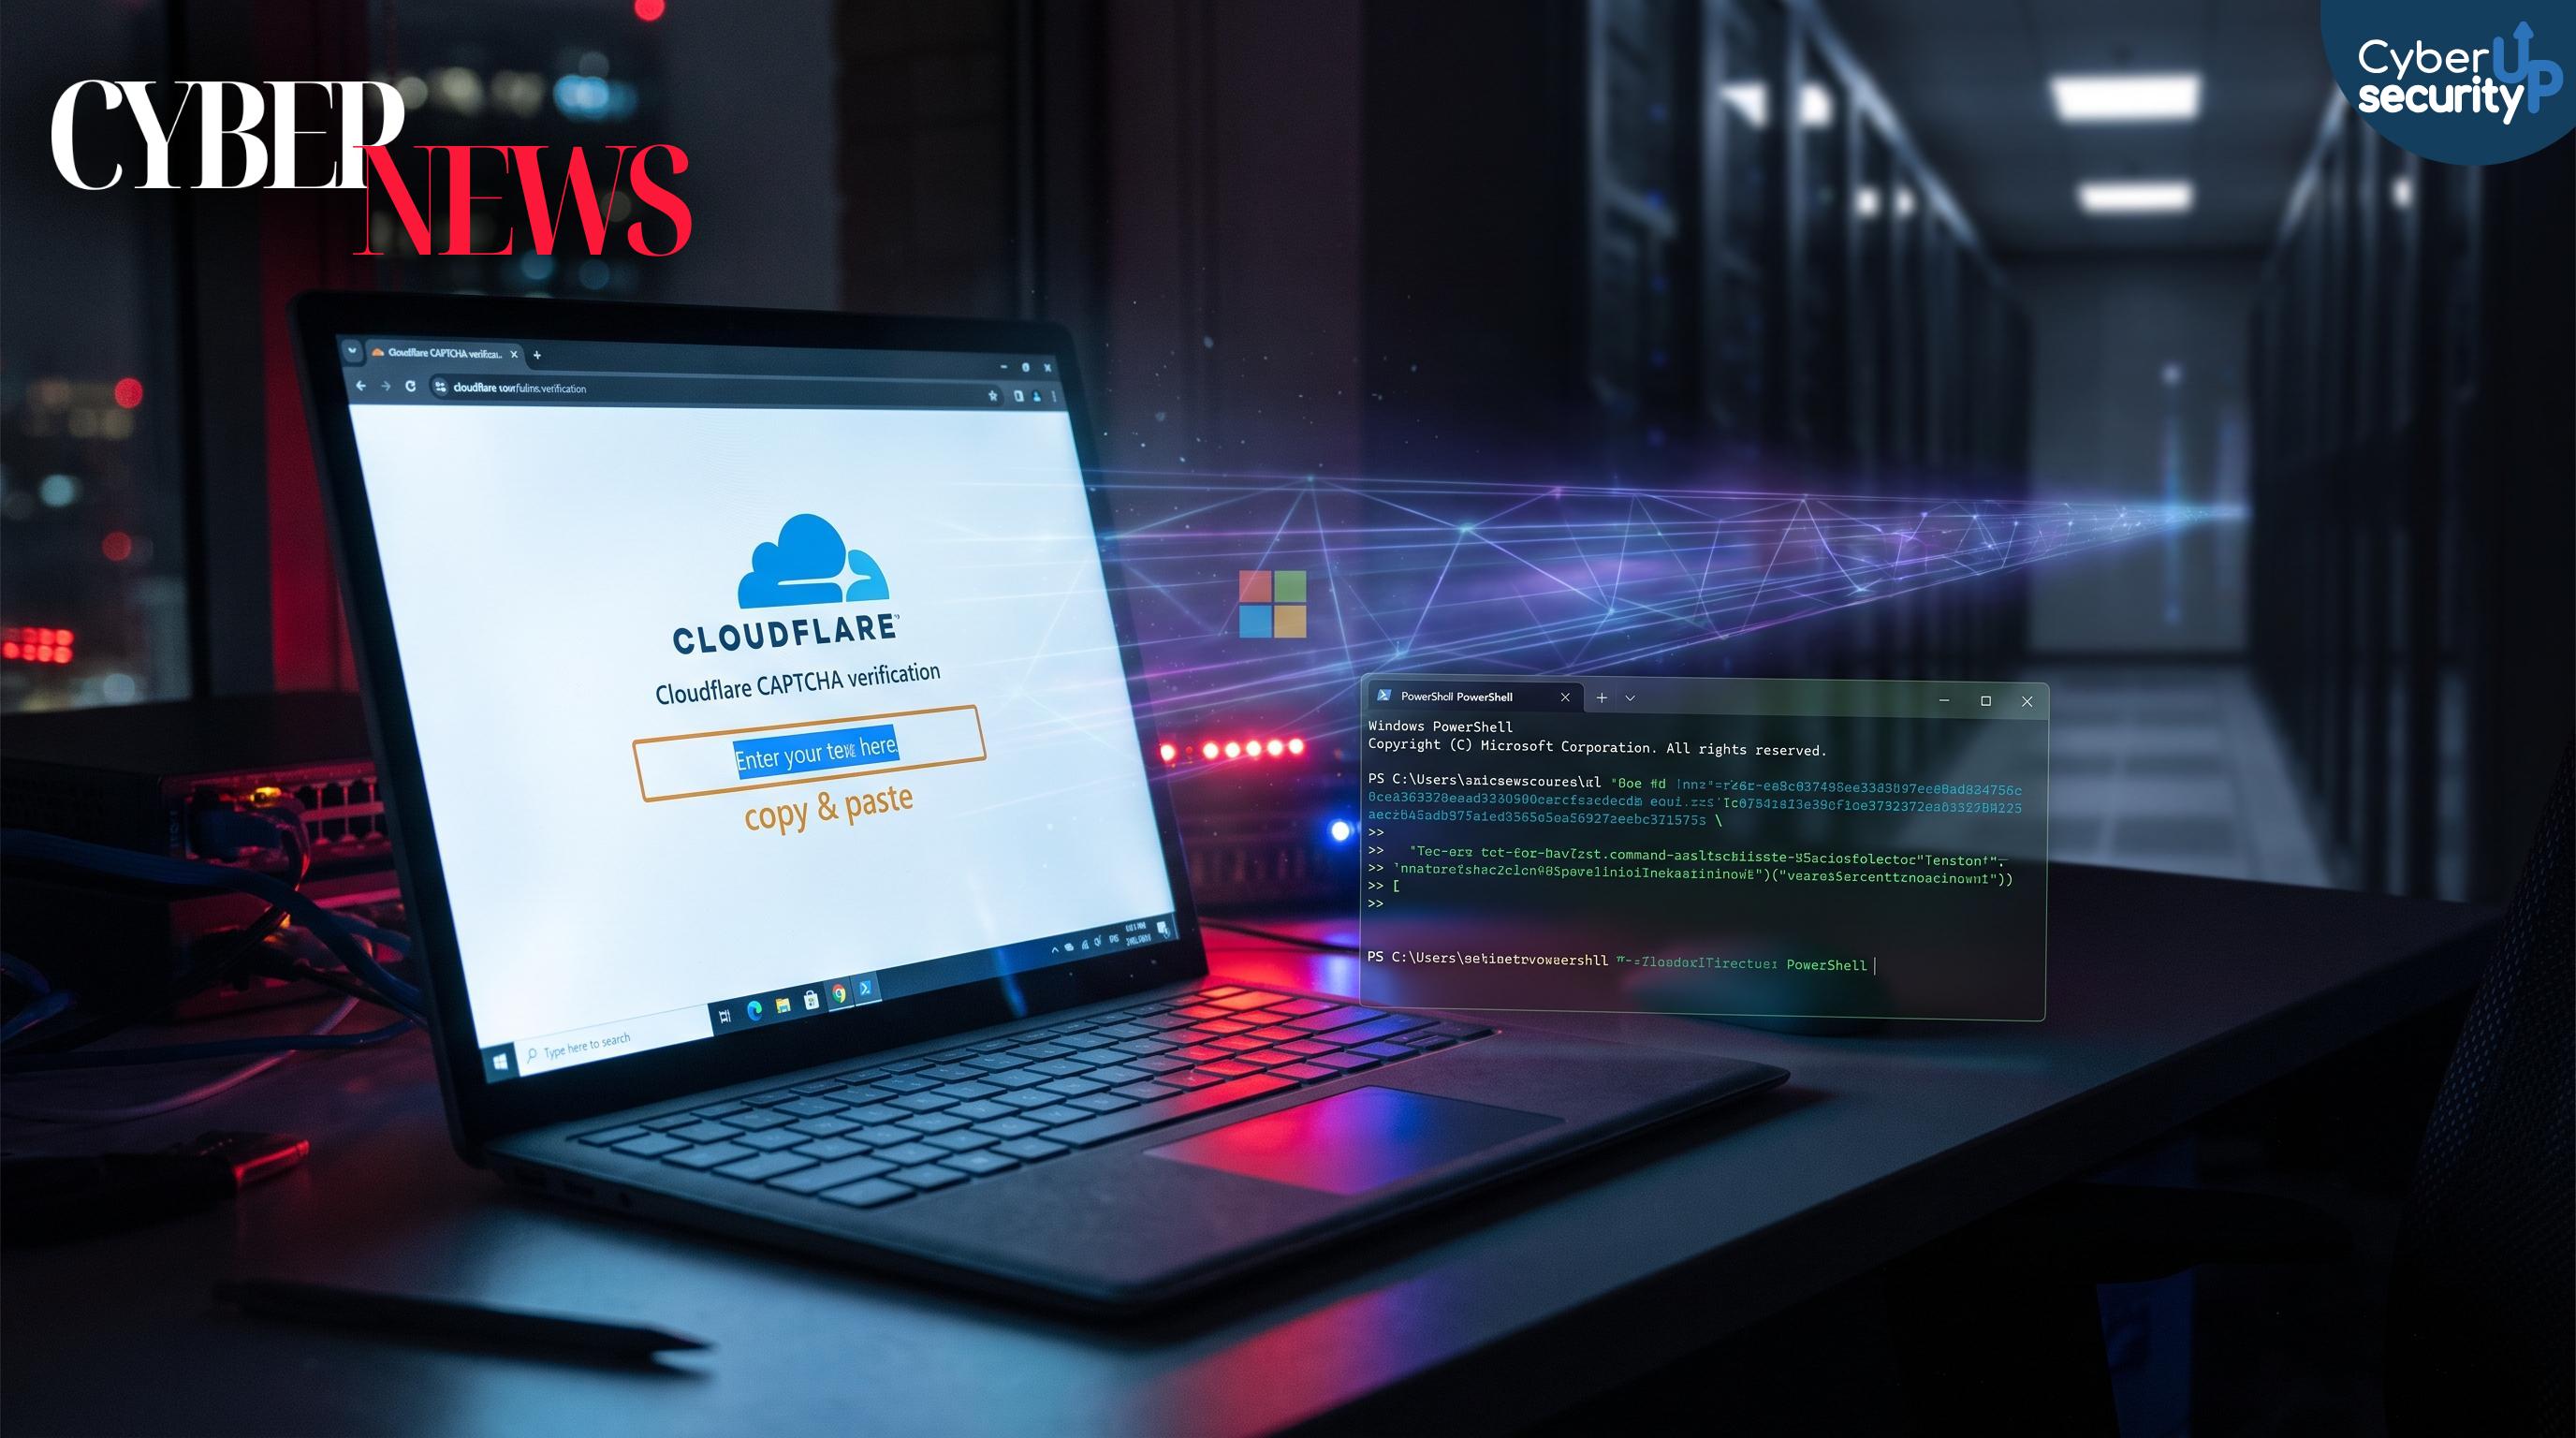
Una nuova campagna di malware chiamata TerminalFix sta attirando l’attenzione nel mondo della cybersecurity per una tecnica di social engineering che sfrutta falsi CAPTCHA Cloudflare. L’obiettivo è convincere l’utente a copiare e incollare un comando malevolo in Windows Terminal o PowerShell, invece del classico Win + R.
- Video Editoriali in Cybersecurity: lo storytelling che rende chiare le minacce e conquista web e SEO
- Cybercrime da 10,5 Trilioni: l’economia criminale digitale è ormai più grande di quasi tutti i Paesi
- Cybercrime oltre 10 trilioni: frodi con IA e social engineering minacciano aziende, governi e assicurazioni
- Spark RAT in Cambogia: phishing e BYOVD spengono Defender, ondata di controllo remoto invisibile