Iscriviti al webinar gratuito del 20 Ottobre per diventare Ethical Hacker! Scopri di più

Il team di ThreatFabric ha scoperto il nuovo malware bancario su diverse app Android, il suo nome è BlackRock.
Dalle analisi effettuate si evince che il malware è estremamente pericoloso e pare abbia colpito applicazioni popolari quali PayPal, Gmail, Yahoo Mail, Uber, Netflix, eBay, Amazon, Telegram, WhatsApp, Twitter, Snapchat, Skype, Instagram, Facebook, YouTube, Reddit, TikTok, Tumblr, Pinterest, Tinder e Grind.
Scoperto lo scorso maggio 2020 dai ricercatori di ThreatFabric, BlackRock è riuscito ad infettare 337 app su Android.
Sevizie sui bambini e violenze in diretta tutto a pagamento. Pagavano in criptovalute per accedere nel dark web e assistere a violenze sessuali praticate su minori. Non solo, interagivano con i protagonisti delle stesse violenze richiedendo sevizie sui bambini.
È un orrore quello ricostruito dal nucleo investigativo del comando provinciale di Siena e la Procura dei Minori di Firenze, impegnati nell’attività denominata “Delirio” già in corso dall’ottobre scorso. L’indagine aveva svelato una Chat “The Shoah Party”, nella quale erano coinvolti tanti minorenni di tutta Italia. Le attività di investigazione sono andate avanti, portando a galla la parte più terribile, quella relativa al Dark Web.
Capire come funziona il mercato underground dei cyber criminali è fondamentale, ed è stato l’oggetto di studio del recente report di Trend Micro Research, la divisione di Trend Micro, leader globale di cybersecurity, specializzata in ricerca, sviluppo e lotta al cybercrime.
Il report, suddiviso in tre parti, si intitola “The Hacker Infrastructure and Underground Hosting: An Overview of the Cybercriminal Market”, che ha l’obiettivo di esplorare il mercato dark ma soprattutto le infrastrutture digitali adoperate per eseguire transazioni.
Android, sin dal suo lancio, è stato il bersaglio preferito dei malintenzionati del web, pronti a sfruttarne qualsiasi vulnerabilità per colpire gli utenti e sottrarre loro i dati sensibili. Sebbene Google rilasci costantemente aggiornamenti per prevenire gli attacchi, gli hacker riescono sempre a trovare nuove vie per bucare i sistemi della casa di Palo Alto, anzi, il numero di malware che colpiscono questo sistema operativo aumenta in modo costante e incontrollato. Secondo il rapporto di giugno
I ricercatori di sicurezza hanno scoperto il mese scorso una nuova famiglia di ransomware destinata agli utenti macOS, OSX.ThiefQuest (o EvilQuest). Questo ransomware è diverso dalle precedenti minacce destinate agli utenti Apple: oltre a crittografare i file della vittima, ThiefQuest installa anche un keylogger e una shell inversa, rubando i file relativi ai wallet criptovaluta dei bersagli.
Apache Guacamole è un software open source, gratuito, che consente ai lavoratori di un’impresa di accedere alla rete di computer aziendale da qualsiasi luogo, utilizzando solo un browser Web. Il programma, data la sua gratuità e versatilità (funziona su PC, Mac, telefoni cellulari, tablet), ha raggiunto i dieci milioni di download. Tuttavia, sono state rilevate dagli esperti di sicurezza informatica diverse vulnerabilità nel software che permettevano agli hacker di intercettare le sessioni remote degli utenti di Apache Guacamole; i malintenzionati potrebbero persino registrare le credenziali utilizzate e controllare i dispositivi nella rete dell’azienda colpita.
Stefan De Vrij, insieme a giocatori come Luis Alberto e Sergej Milinkovic Savic, è stato forse tra i migliori acquisti della Lazio nella gestione di Claudio Lotito e del direttore sportivo Igli Tare. Pagato “solo” otto milioni e mezzo di euro dal Feyenoord (squadra di calcio olandese), il difensore centrale ha fatto le fortune della squadra bianco celeste, contribuendo in maniera fondamentale ai risultati sportivi degli aquilotti prima di rifiutare il rinnovo contrattuale per passare a parametro zero all’inter.

I profili Twitter di personaggi estremamente famosi sono risultati vittima di un indelicato attacco informatico, diventando, da un momento all’altro, promotori di una truffa in Bitcoin.
I profili di Jeff Bezos, Bill Gates, Elon Musk e Barack Ombama hanno iniziato a twittare all’unisono un messaggio molto identico, invitando l’utente a inviare una somma di denaro ad un portafoglio virtuale di Bitcoin (la criptovaluta oggi più famosa), promettendo in cambio il doppio della somma versata. L’indirizzo allegato avrebbe ricevuto versamenti per 112.000 dollari nel giro di poche ore.
Nintendo ha comunicato a inizio giugno che il totale degli account violati nell’attacco subìto ad aprile si stimano in oltre 300 mila unità. Alcuni hacker, secondo l’azienda, si sarebbero impadroniti di questi account da remoto.
L'hacking è stato scoperto per la prima volta due mesi fa. Al tempo, Nintendo aveva affermato che le password degli account potenzialmente colpiti da questa minaccia sarebbero state automaticamente resettate e che gli ID Nintendo avrebbero potuto essere riutilizzati dai propri legittimi proprietari senza alcun tipo di limitazione. Ad aprile, l’azienda aveva stimato gli account colpiti in 160 mila unità, numero di molto inferiore rispetto alle cifre aggiornate di questo comunicato di giugno.
Secondo quanto riportato nel comunicato ufficiale più recente a riguardo, pubblicato sul suo sito web,
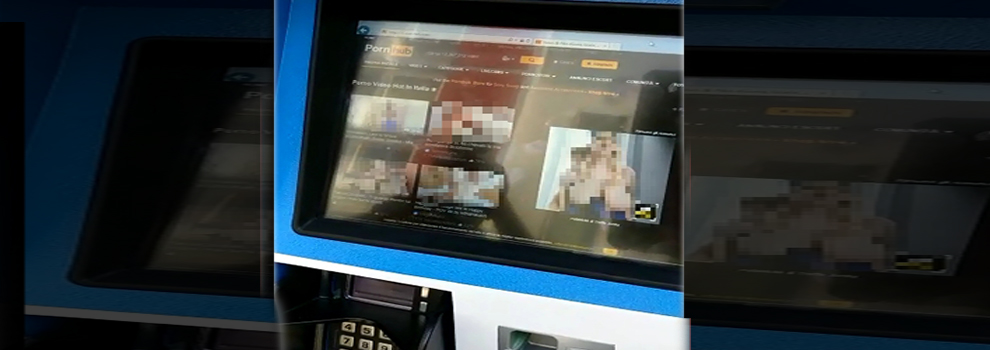
La “serendpity” (serendipità) è un fenomeno che avviene quando, cercando una cosa, se ne trova un’altra positiva, che non si stava cercando ma che comunque ci allieta la vita. Deve essere questo che hanno pensato i clienti di una delle biglietterie automatiche del trasporto pubblico veneziano quando, invece del meccanismo di acquisto dei biglietti, si sono trovati davanti… un sito porno. È accaduto il 25 giugno a Mestre (Venezia),